
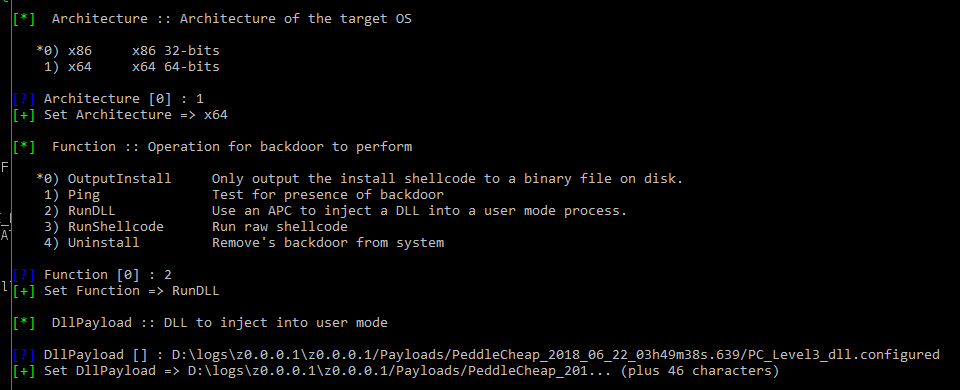
DanderSpritz_lab
 francisck/danderspritz_lab
一个只需2条命令即可运行的全功能DanderSpritz实验室
exploit-frameworksvulnerability-analysisreverse-engineering+5
450
francisck/danderspritz_lab一个只需2条命令即可运行的全功能DanderSpritz实验室
 acedef/synthapt
基于剧本的对手模拟框架,可将JSON定义的攻击路径编译为位置无关的shellcode负载,用于验证高级检测和基于AI的调查代理。
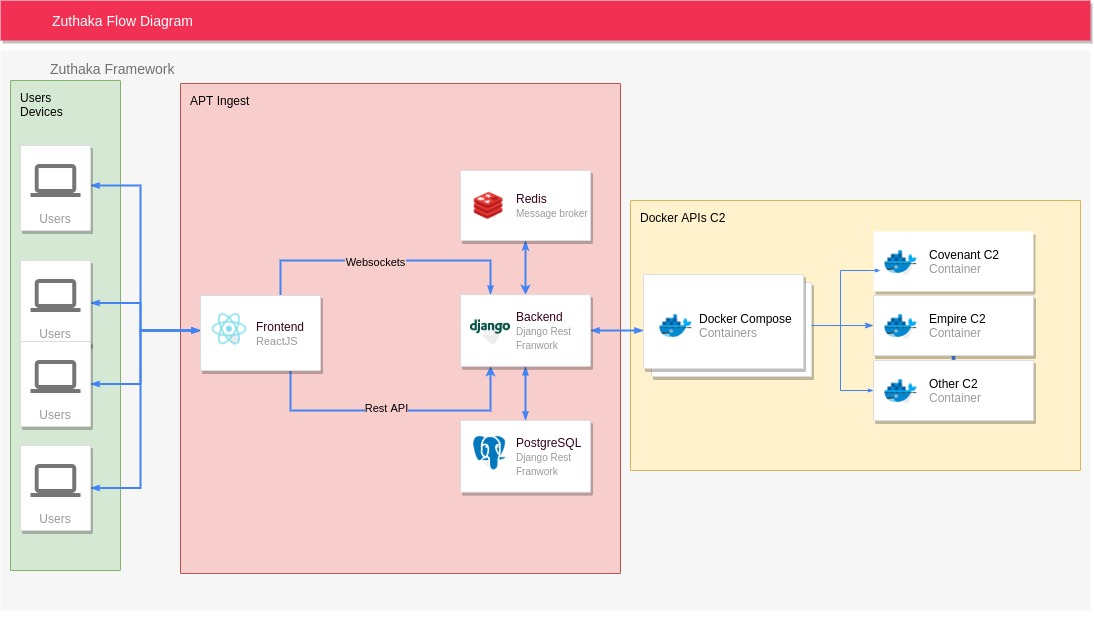 pucarasec/zuthaka
开源C2集成框架,提供统一Web界面,用于在红队行动中管理多个命令与控制实例、监听器、代理及后渗透模块。
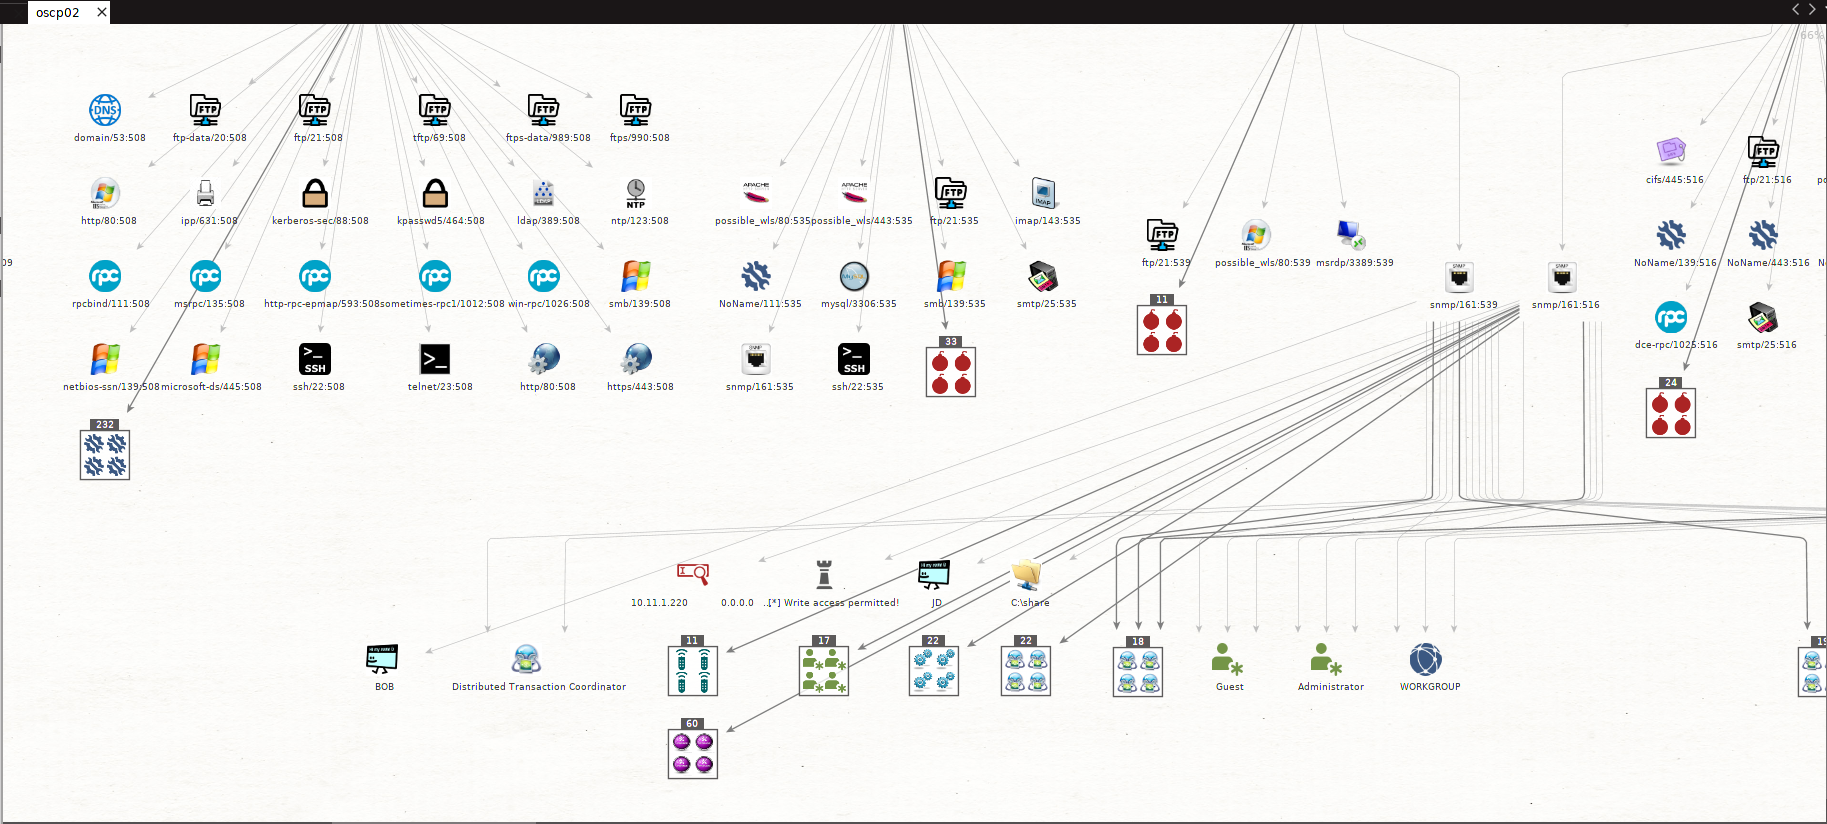 shizzz477/msploitego
面向 Maltego 的渗透测试套件,基于 Metasploit 数据库中的数据
 outflanknl/external_c2
Cobalt Strike 外部 C2 的 POC
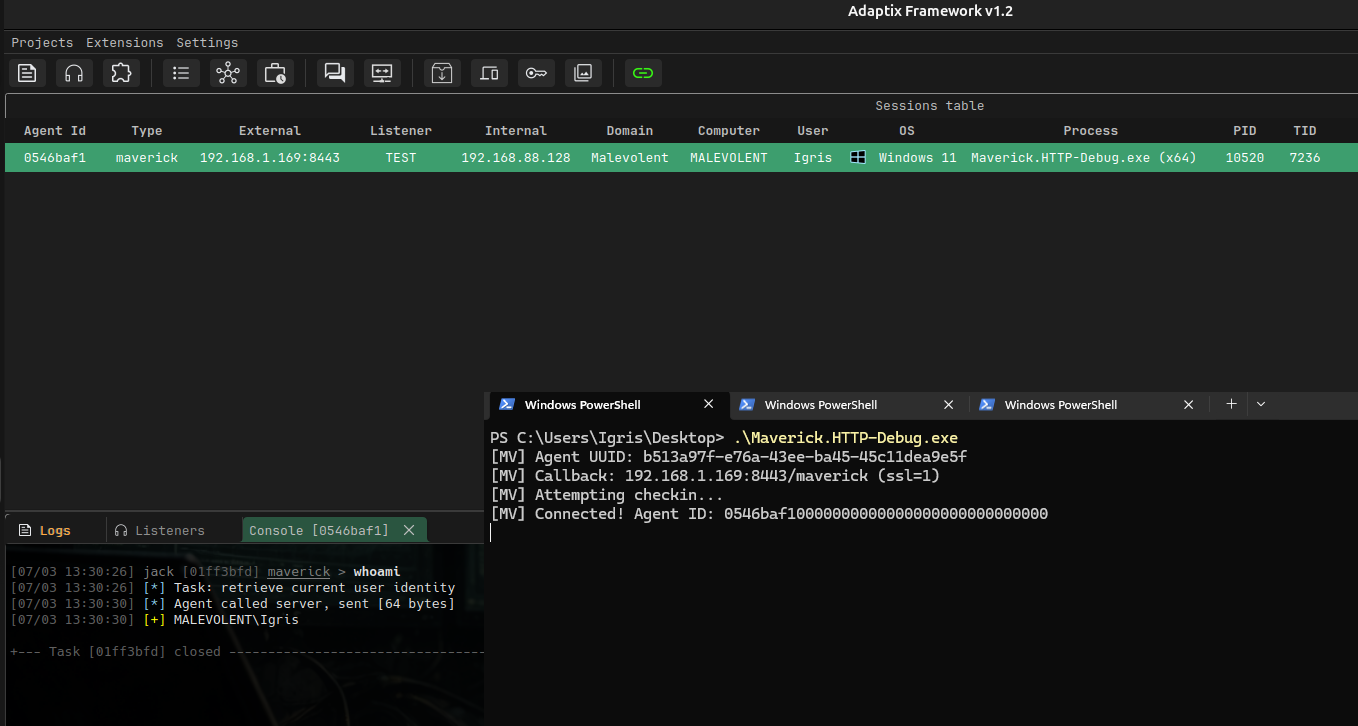 blacksnufkin/maverick
使用 Crystal Palace PIC 链接器和 PICO 模块系统的 Adaptix C2 代理
 icyguider/nimcrypt
使用Nim编写的PE加密器
 34zy/githarvest3r
用python编写的简单CVE github漏洞利用收集工具。
 rek2/goenumerator
我用 GO 编写的个人工具,用于对目标进行常规的初步枚举步骤。
 trnguyen03/activemq-ids-ips-lab
IDS/IPS 实验室,用于使用 GVM、Nmap、Snort、iptables 和 UFW 检测及防御 Apache ActiveMQ RCE(CVE-2023-46604)。
 nickvourd/supernova
多加密器shellcode加密与混淆工具,可自动将输出转换为C、C#、Rust、Nim、Python等语言。支持ROT、XOR、RC4、AES、DES、3DES、ChaCha20算法,并支持将结果混淆为IPv4、IPv6、MAC地址、UUID格式。
 chvancooten/nimpackt-v1
基于 Nim 的汇编打包器和 shellcode 加载器,用于操作安全与收益。
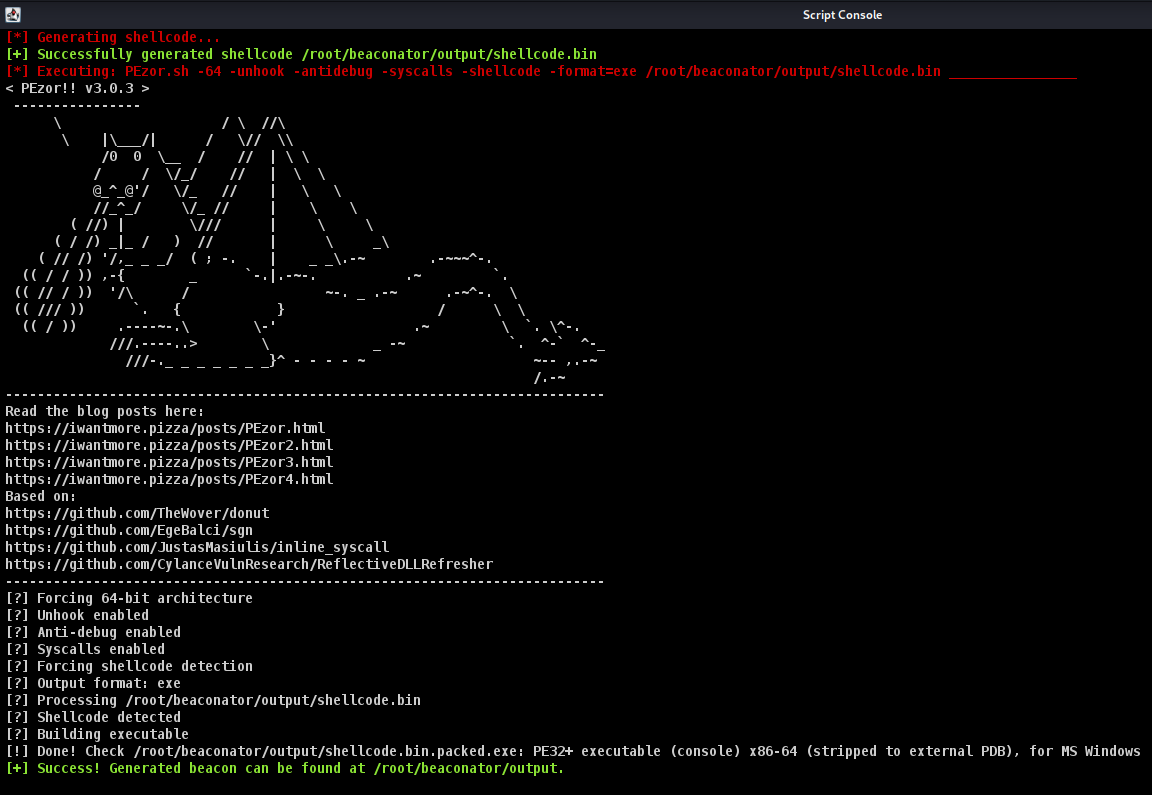 capt-meelo/beaconator
使用 Cobalt Strike 及多种工具的信标生成器。
 boku7/injectamsibypass
Cobalt Strike BOF - 通过代码注入绕过远程进程中的AMSI。