
RRC_steganography
 ryehr/rrc_steganography
通过旋转范围编码将秘密信息嵌入到LLM生成的文本中,实现可证明安全的语言学隐写。包含嵌入、提取和往返验证脚本。
steganographycryptographymachine-learning+3
61个月前
ryehr/rrc_steganography通过旋转范围编码将秘密信息嵌入到LLM生成的文本中,实现可证明安全的语言学隐写。包含嵌入、提取和往返验证脚本。
 alkersan/om-research
记录 Osmo Mobile BLE协议
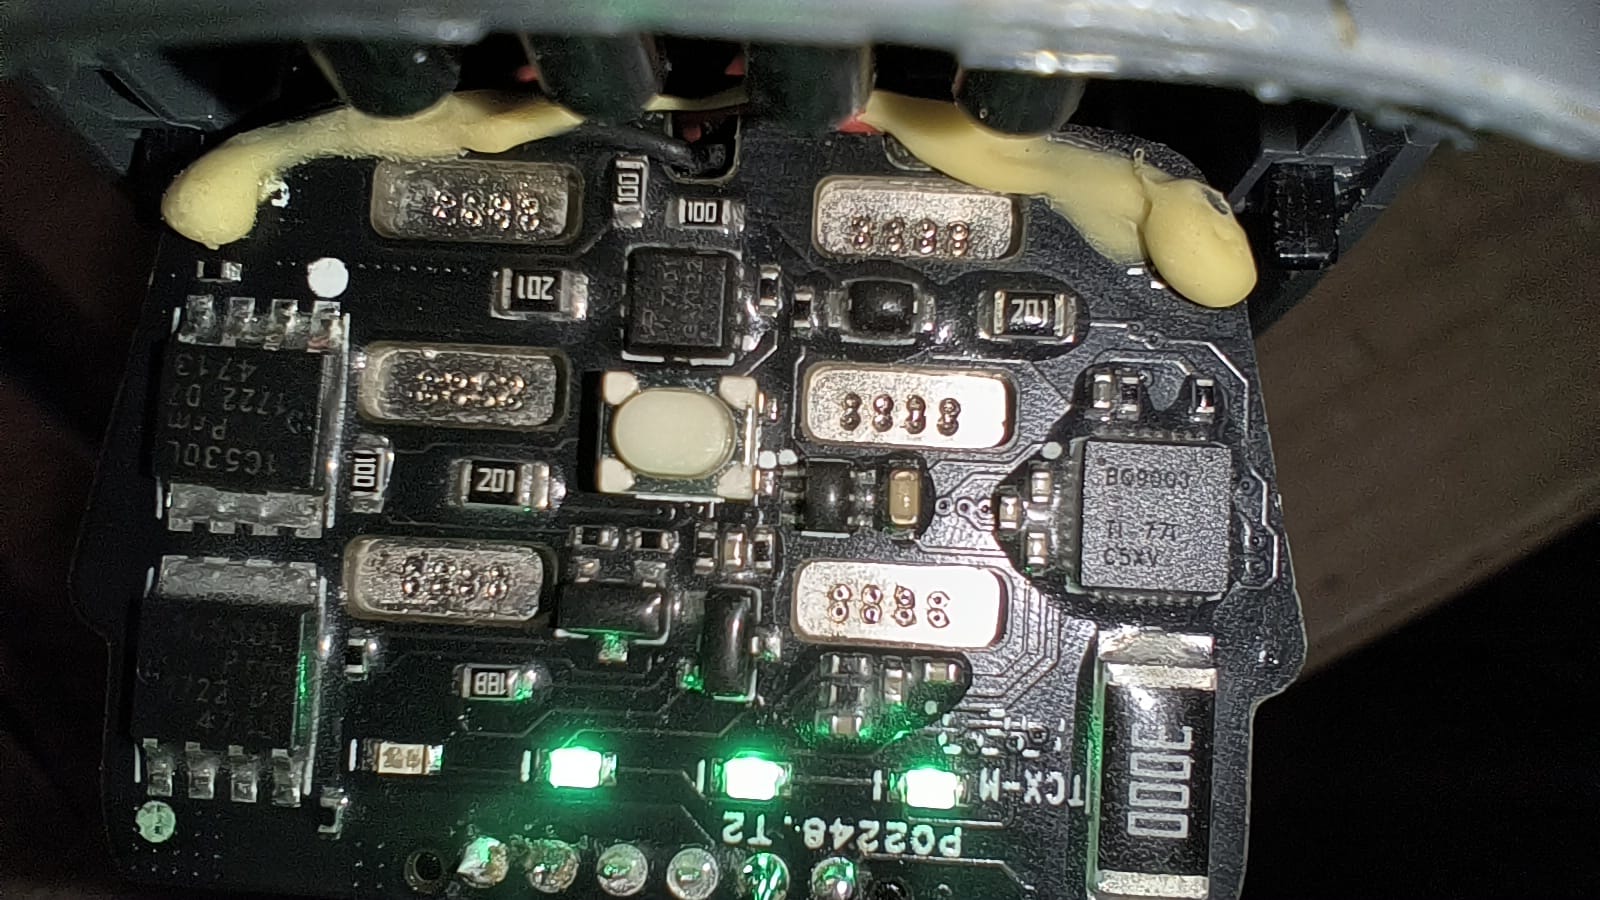 fahreddinaykut/sparkaltbatteryboard
针对DJI Spark逆向工程的I2C/SMBus电池接口板,用标准3S LiPo替代原厂智能电池。包含协议分析、定制PCB和ATmega328P固件,用于实时通信仿真。
 edoardottt/offensive-onos
我在武器化 ONOS 应用程序方面的实验 (https://github.com/opennetworkinglab/onos)
 mudongliang/source-packages
此仓库存储易受攻击程序的源代码。
 taurusomar/pulsegram
基于Python的键盘记录器,集成Telegram机器人,用于在授权安全测试环境中捕获按键、剪贴板内容和屏幕截图。
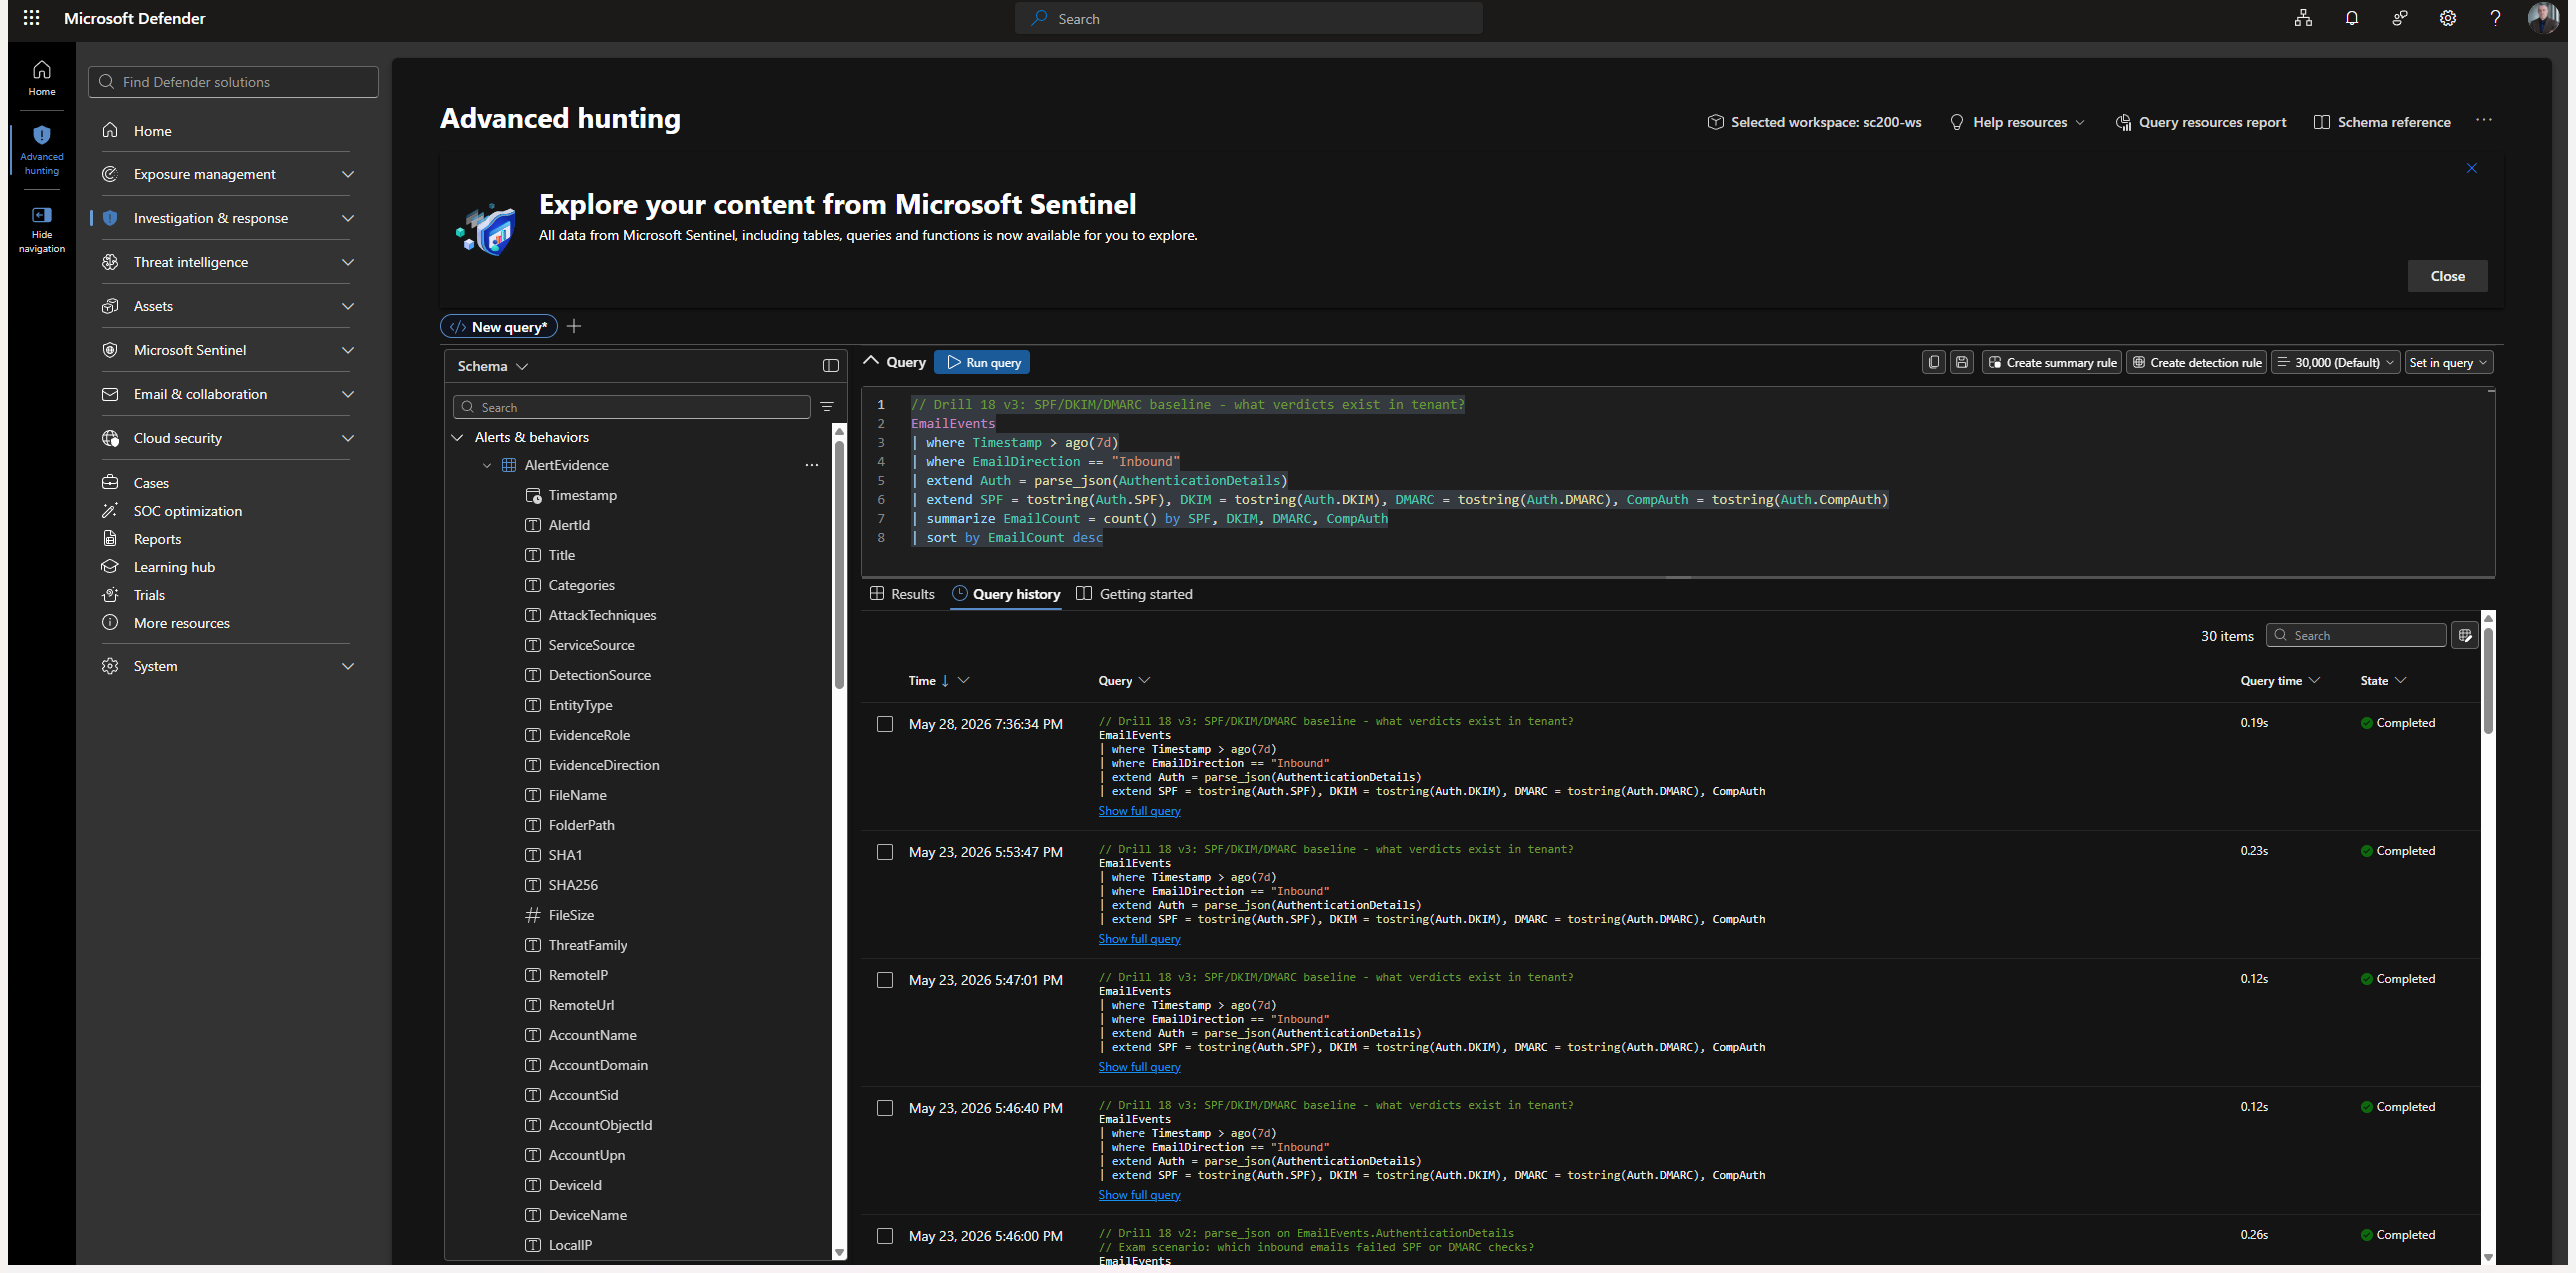 ibondarenko1/azure-sentinel-detection-engineering
9个映射到MITRE ATT&CK的KQL检测规则,部署在活动的Microsoft Sentinel + Defender XDR环境(控制平面、端点、身份)上,并配有PR门控的检测即代码流水线(GitHub Actions、OIDC)、SOAR剧本以及SOC 2控制映射。
 nccgroup/rustproofing-linux
将 Linux 内核漏洞移植到 Rust 的教学示例,包含刻意构造的脆弱代码和漏洞利用,用于学习内核安全以及 Rust 的安全性。
 infostealers-stats/credential-and-breach-monitoring
本存储库提供了对泄露情报、暗网监控和身份暴露服务的实际比较,重点关注在真实安全工作流中至关重要的因素:语料库深度、信息窃取日志覆盖范围、API可用性、会话令牌/Cookie监控以及供应商定位。
 tandasat/tandasat.github.io
面向安全研究人员的远程Hypervisor开发课程;涵盖虚拟化内部原理、Hypervisor安全以及特权系统软件中的漏洞。
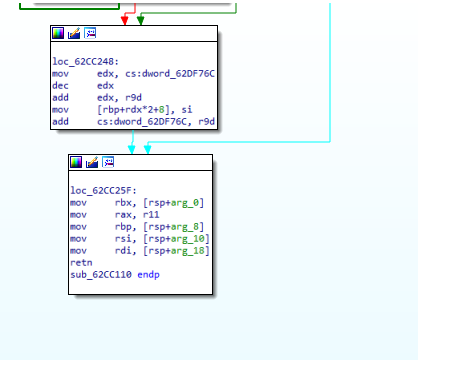 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus 挑战赛第 2 阶段 bootkit-rootkit 分析
 elevenpaths/wild-wild-wifi
Wild Wild WiFi
 mathse/meltdown-spectre-bios-list
一份针对 CVE-2017-5715、CVE-2017-5753 和 CVE-2017-5754 的 BIOS/固件修复列表
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC:在旧版32位Windows上使用自定义shellcode的基于栈的缓冲区溢出
 nccgroup/rfc-security-research
《通过关于互联网 RFC 的各种分析与推断调查潜在安全漏洞表现》的论文、数据和代码