

ubuntils
 asmitdesai/ubuntils
用于 Ubuntu 系统取证分诊的 Python CLI/TUI —— 检测并修复持久化机制,具备工件收集、时间线关联和 Wazuh 集成功能。
defensive-toolsioc-managementpersistence-mechanisms+7
46天前
 mondoohq/cnspec
一个开源、云原生安全工具,保护从构建到运行时的所有环节
 dev-sec/chef-mysql-hardening
这个 Chef cookbook 为 mysql 提供安全配置。
 philippeabraxas-jpg/tbp-network
TBP协议的理论与实现,用于在小型到开放网络环境中保障网络化AI的安全
 gmh5225/gatekeeper
基于 Go 的自托管 SSH 访问网关,支持 OIDC/LDAP 认证、RBAC、MFA、会话录制、审计导出、静态加密、IP 规则和策略执行。
 9pings/fad-checker
无构建依赖审计器,可离线扫描 10 个生态系统,报告按 CISA KEV 和 EPSS 优先排序的 CVE、EOL 软件包、许可证、已提交的密钥以及二进制文件,并支持 SBOM 和 SARIF 导出。
 w4r10ck423/envvisualizer
解析并可视化被入侵 Linux 主机上的 /proc/self/environ —— 按技术栈(AWS、Django、Rails、NodeJS、MySQL、K8s、Docker 等)对环境变量进行分类,并生成带有严重性评级、可直接运行的命令的洞察。
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 nationwide-group-oss/cryptoptic
基于 CodeQL 的扫描器,可清点跨仓库和 GitHub 组织中的加密函数调用,并以 SARIF 格式生成加密物料清单(CBOM)。

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
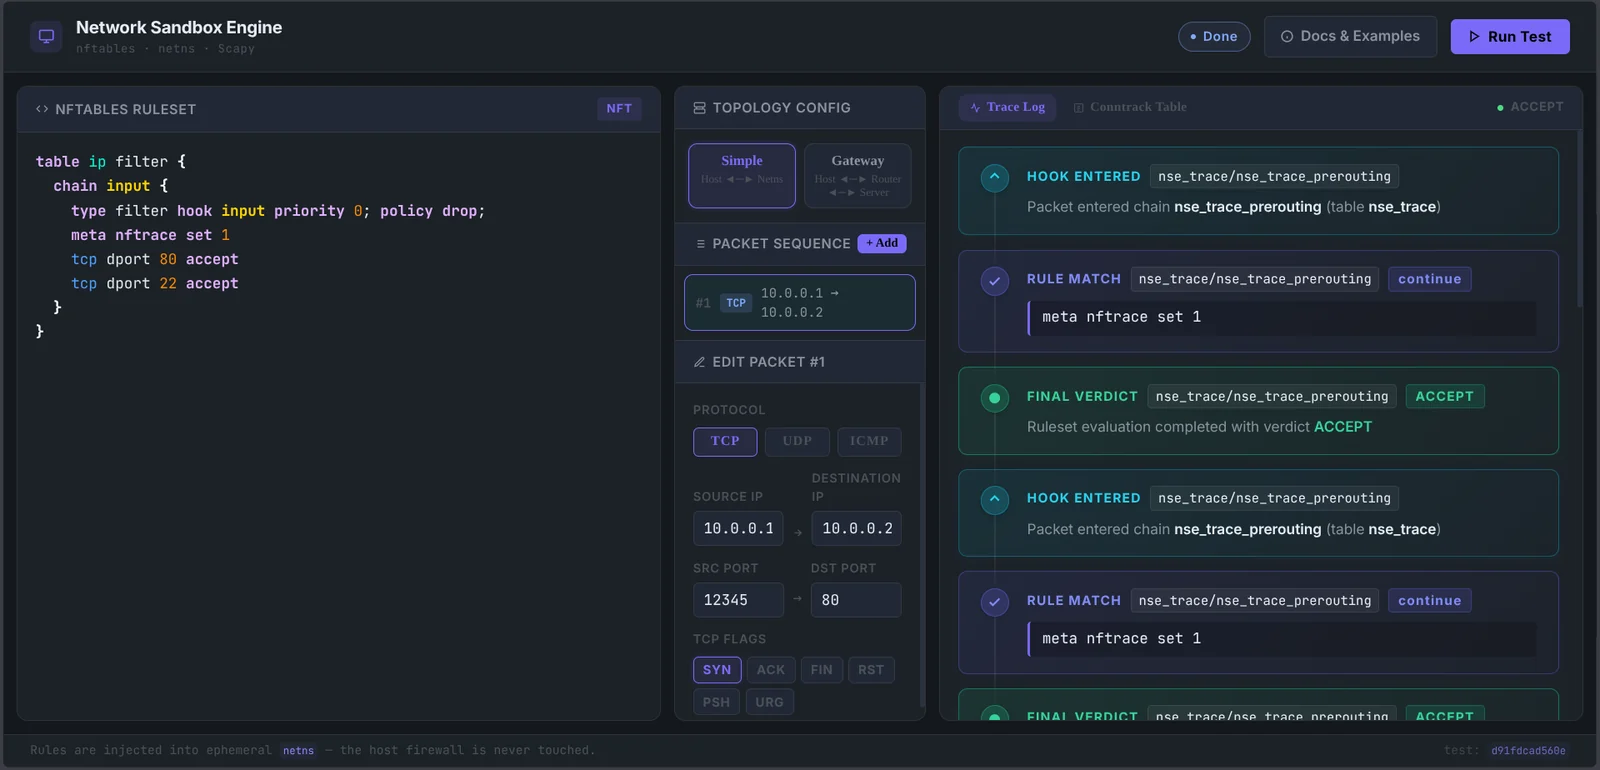 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 swiftdevcollective/xcodeprojectsecurity
一个用于扫描 Xcode 项目文件中可能存在的安全问题的 macOS 应用。
 intuitem/ciso-assistant-community
GRC platform for risk management, compliance, and audit with 200+ frameworks, automatic control mapping, vulnerability management, and incident…
 fauxrougee/smartscanner-source
基于 C++17 和 Qt 6 构建的 Web 漏洞扫描器,具备 GUI、CLI、可配置爬取和 JSON 报告功能。为教育目的而重构。
 trustedsec/rage
供应商中立的 NDJSON 攻击图格式,包含节点/边分类法、AWS/GCP/Azure 映射、推导规则,以及用于攻击性安全工具集的暴露数据库。
 ustayready/thunderstorm
一个收集与推导引擎。它映射你的环境,评估有效权限与信任关系,并将完整的攻击图写入单个 .rage.ndjson 文件。它是其他一切组件的输入。
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…