
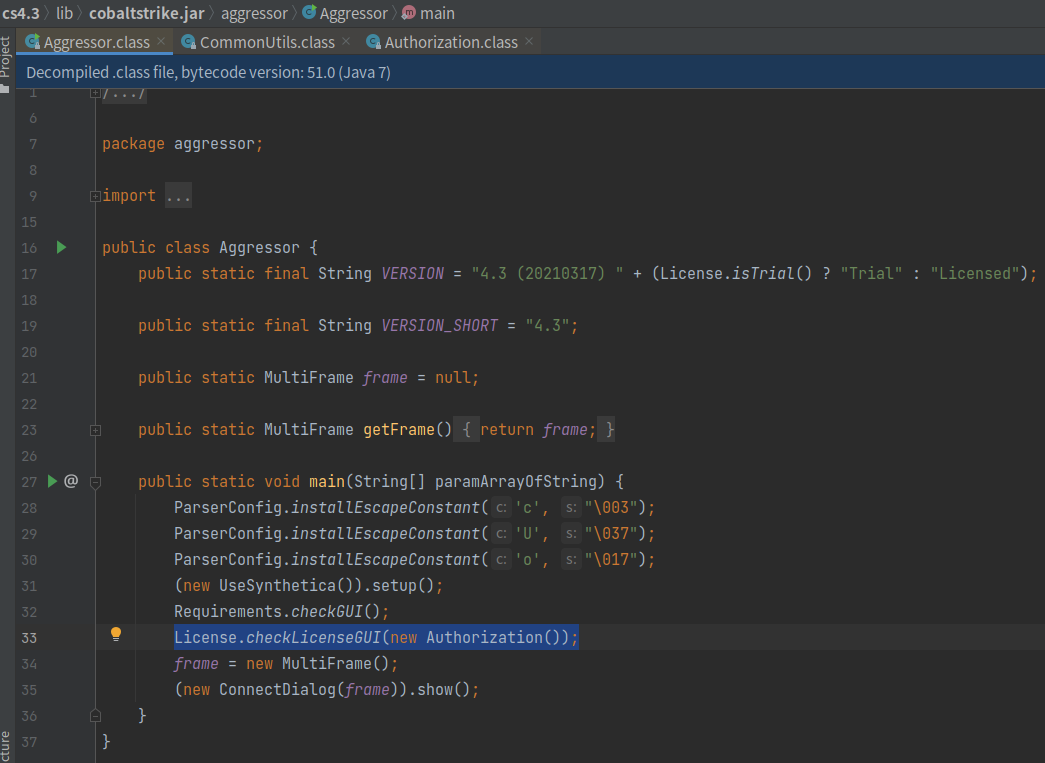
cobaltstrike4.5_cdf-1
 zeoday/cobaltstrike4.5_cdf-1
cobaltstrike4.5版本破/解、去除checksum8特征、bypass BeaconEye、修复错误路径泄漏stage、增加totp双因子验证、修复CVE-2022-39197等
penetration-testing-frameworksexploit-frameworksvulnerability-analysis+8
zeoday/cobaltstrike4.5_cdf-1cobaltstrike4.5版本破/解、去除checksum8特征、bypass BeaconEye、修复错误路径泄漏stage、增加totp双因子验证、修复CVE-2022-39197等
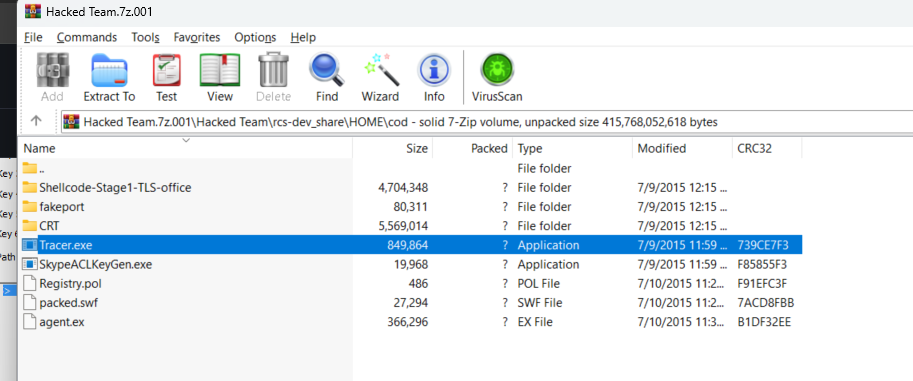 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe 分析(供黑客团队使用)
 gmh5225/ida_plugin_pcodegpt
IDA Pro 插件,使用 OpenAI GPT-3.5/GPT-4 自动化逆向工程任务,如函数命名、代码解释和反编译伪代码分析。
 tharindudh/tharindudh-log4j-vulnerability-in-ghidra-tool-cve-2021-44228
基于Ghidra的工具,用于检测和分析二进制文件中的Log4j漏洞(CVE-2021-44228),支持对受影响组件进行逆向工程。
 trinadh465/platform_external_libvpx_v1.4.0_cve-2023-5217
C 语言库,用于 VP8/VP9 视频编码与解码,重点针对 CVE-2023-5217 进行安全补丁修复。
 trinadh465/platform_external_gptfdisk_aosp10_r33_cve-2021-0308
用于 GPT 和 MBR 磁盘的磁盘分区套件,提供交互式和可脚本化工具来创建、修改和修复分区表,包括修复损坏的 MBR 结构。
 juul/xz-backdoor-scan
扫描包含 `xz` 后门(CVE-2024-3094)签名的文件
 trinadh465/platform_external_libvpx_v1.8.0_cve-2023-5217
已修补的 libvpx 代码库,针对 CVE-2023-5217 提供修复,支持消毒器(sanitizer)及跨平台构建配置,以实现安全的 VP8/VP9 编码。
 shaikusaf/external_expact_aosp10_r33_cve-2022-25314
C 语言库,用于解析 XML,提供基于处理程序注册的流式解析,支持 UTF-16 编码,并附带参考手册。
 aurh1l-42-projects/woody-woodpacker
一个用于64位Linux可执行文件的ELF二进制打包器,可加密代码段并注入运行时解密存根,演示代码注入和二进制操作技术。
 timon-l/3007project
安全编码项目,研究 CVE-2019-17498 并实现一个用 C 语言编写的玩家得分函数。
 trinadh465/linux-4.1.15_cve-2023-26607
Linux 内核 4.1.15 源代码,重点关注 CVE-2023-26607,为漏洞分析和理解受影响代码提供参考。
 perlun/sudo-1.8.3p1-patched
应用了 CVE-2021-3156 补丁的 sudo 1.8.3p1 自定义版本
 weltregie/liblzma-scan
扫描 xu-utils 中的 liblzma 是否存在后门 (CVE-2024-3094)
 shaikusaf/external_expact_aosp10_r33_cve-2022-25313
C 语言库,用于面向流的 XML 解析,提供用于解析文档中结构的处理程序。包含 xmlwf 工具并支持 UTF-16 编码。
 shaikusaf/external_expact_aosp10_r33_cve-2022-25315
C 语言库,用于解析 XML,已针对 CVE-2022-25315 进行修补,提供面向流的 XML 解析,并带有处理器以实现高效的文档处理。
 renukaselvar/lua_cve-2020-24370
轻量级、可嵌入的脚本语言,配备快速解释器,支持过程式、函数式和面向对象编程。
 trinadh465/external_zlib_cve-2022-37434
实现 zlib、deflate 和 gzip 格式的通用数据压缩库,具有线程安全函数和跨平台构建支持。