
0xGUARD
 gmh5225/0xguard
用于在 Windows 上使用 C++ 的应用程序的简单反作弊库。 #PastedProtection
defensive-toolscode-analysisbinary-analysis+1
 ypl6/heaplens
# CMPT733 网络安全实验室 II 项目:受 CVE-2021-3156 启发的堆利用 GDB 插件
 gmh5225/driver-keattachprocess-kedetachprocess-rebuild
Windows 内核驱动函数 KeAttachProcess 和 KeDetachProcess 的重建,用于进程附加和反作弊绕过研究。
 m31r0n/sniprecover-cli
检测和恢复存在 CVE-2023-28303 漏洞的 Windows 截图工具 PNG 截图
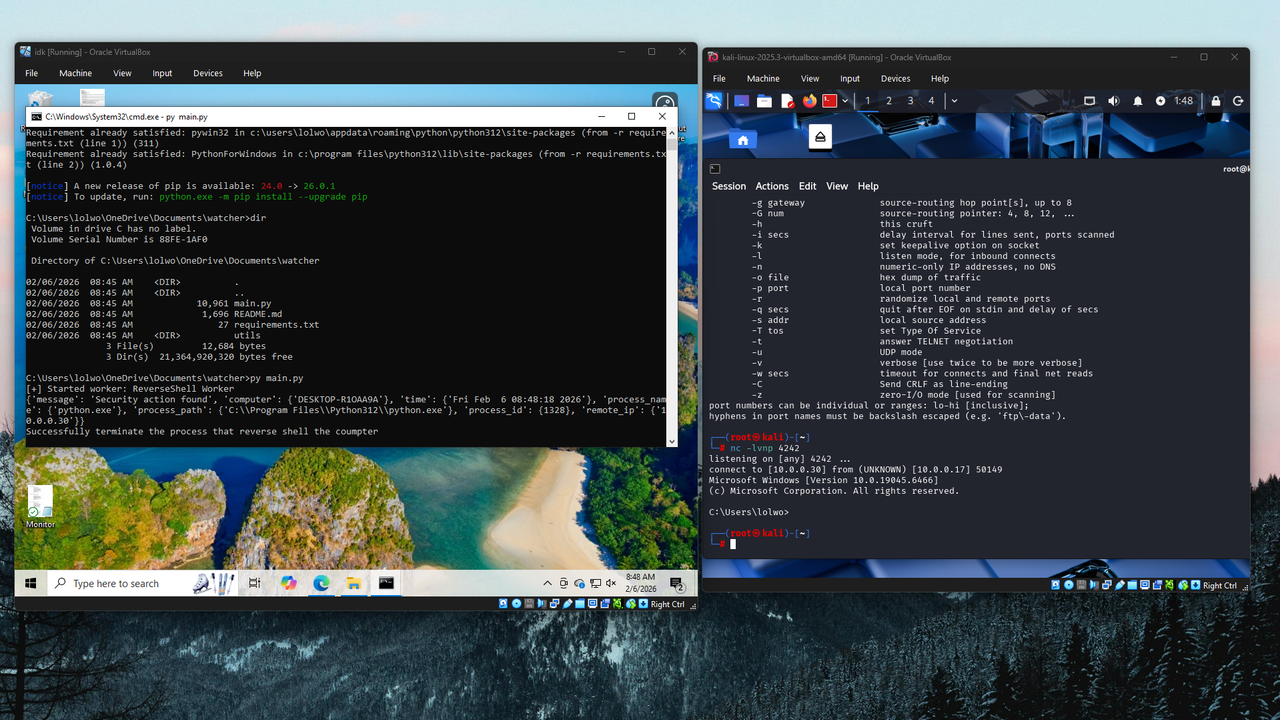 themoonsir/watcher
检测反向 shell 并在尝试 shell 之前将其终止。
 gmh5225/ida-sdk
用于在 IDA 逆向工程环境中构建可反汇编、反编译和分析二进制文件的插件的官方 IDA Pro SDK 头文件和库。
 personnumber3377/dns_client_fuzzing
对 Microsoft Windows DNS 客户端库进行模糊测试。灵感来自 CVE-2026-41096。
 trustedsec/ts_llmlib
Python库,用于本地LLM驱动的安全分析,集成Ghidra二进制分析、C/C++漏洞扫描和MCP工具集成,实现自动化逆向工程和报告生成。
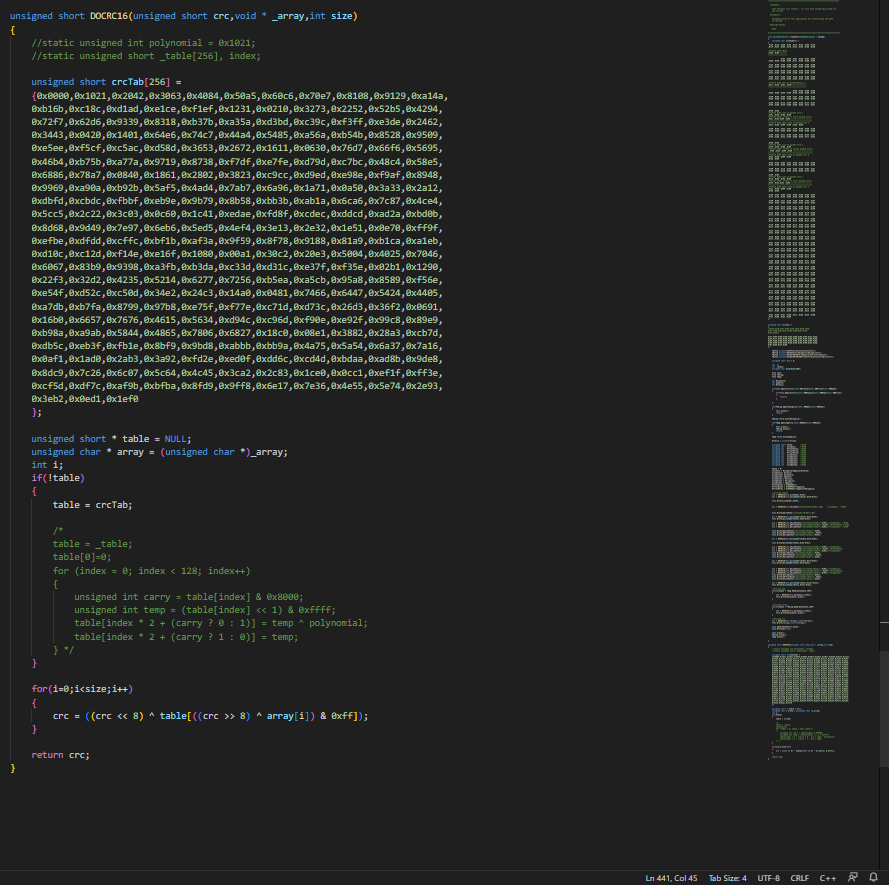 spiralbl0ck/cabir_analysis
舱室部分分析
 spiralbl0ck/learning-history-of-cff-bug-in-iphone
深入研究 CFF 字体,并偶然从某个越狱中了解到 cff 解析中的一个 bof(缓冲区溢出)。纯属好玩。
 whatswrongandwhy/ptrace
基于ptrace的Linux进程跟踪和调试工具,用于检查系统调用、内存和程序执行流。
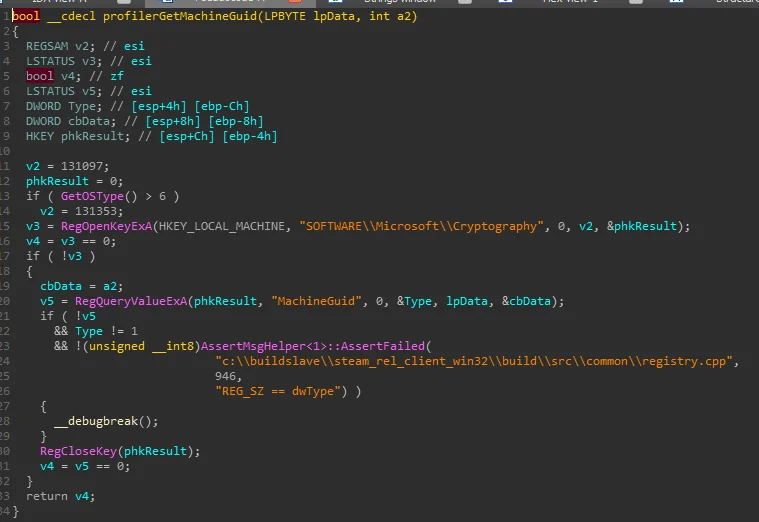 gmh5225/hwid-steamspywareterminator
正在开发中的库,注入 Steam 以阻止隐藏的 CFillMachineInfoThread,该线程会收集 HWID、磁盘、网络适配器和注册表指纹数据。
 adem-hosni/mappedimagesdetector
轻量级原生Windows内存扫描器,用于AV/EDR平台,通过IAT thunk检测可疑映射镜像和手动DLL注入技术
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
该仓库存储了即将发布的分析博客所需的必要文件。
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
分析 Gozi 恶意软件的解决方案:请耐心等待我撰写 write-up :)
 synacktiv/pridelocker-analysis
该仓库包含一个用于恢复 PrideLocker ESX 加密器字符串的 IDA Python 脚本和一条 YARA 规则。
 gmh5225/linux-kernel-debugger
用于转储 rootkit 操作并检查内核级活动以进行恶意软件分析和逆向工程的内核硬件调试器模块。