
ghidra_svr_bridge
 gmh5225/ghidra_svr_bridge
Binary Ninja 插件,通过 Java 桥接子进程与 Ghidra Server 仓库进行双向分析同步。
static-analysiscode-analysisreverse-engineering+3
gmh5225/ghidra_svr_bridgeBinary Ninja 插件,通过 Java 桥接子进程与 Ghidra Server 仓库进行双向分析同步。
 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
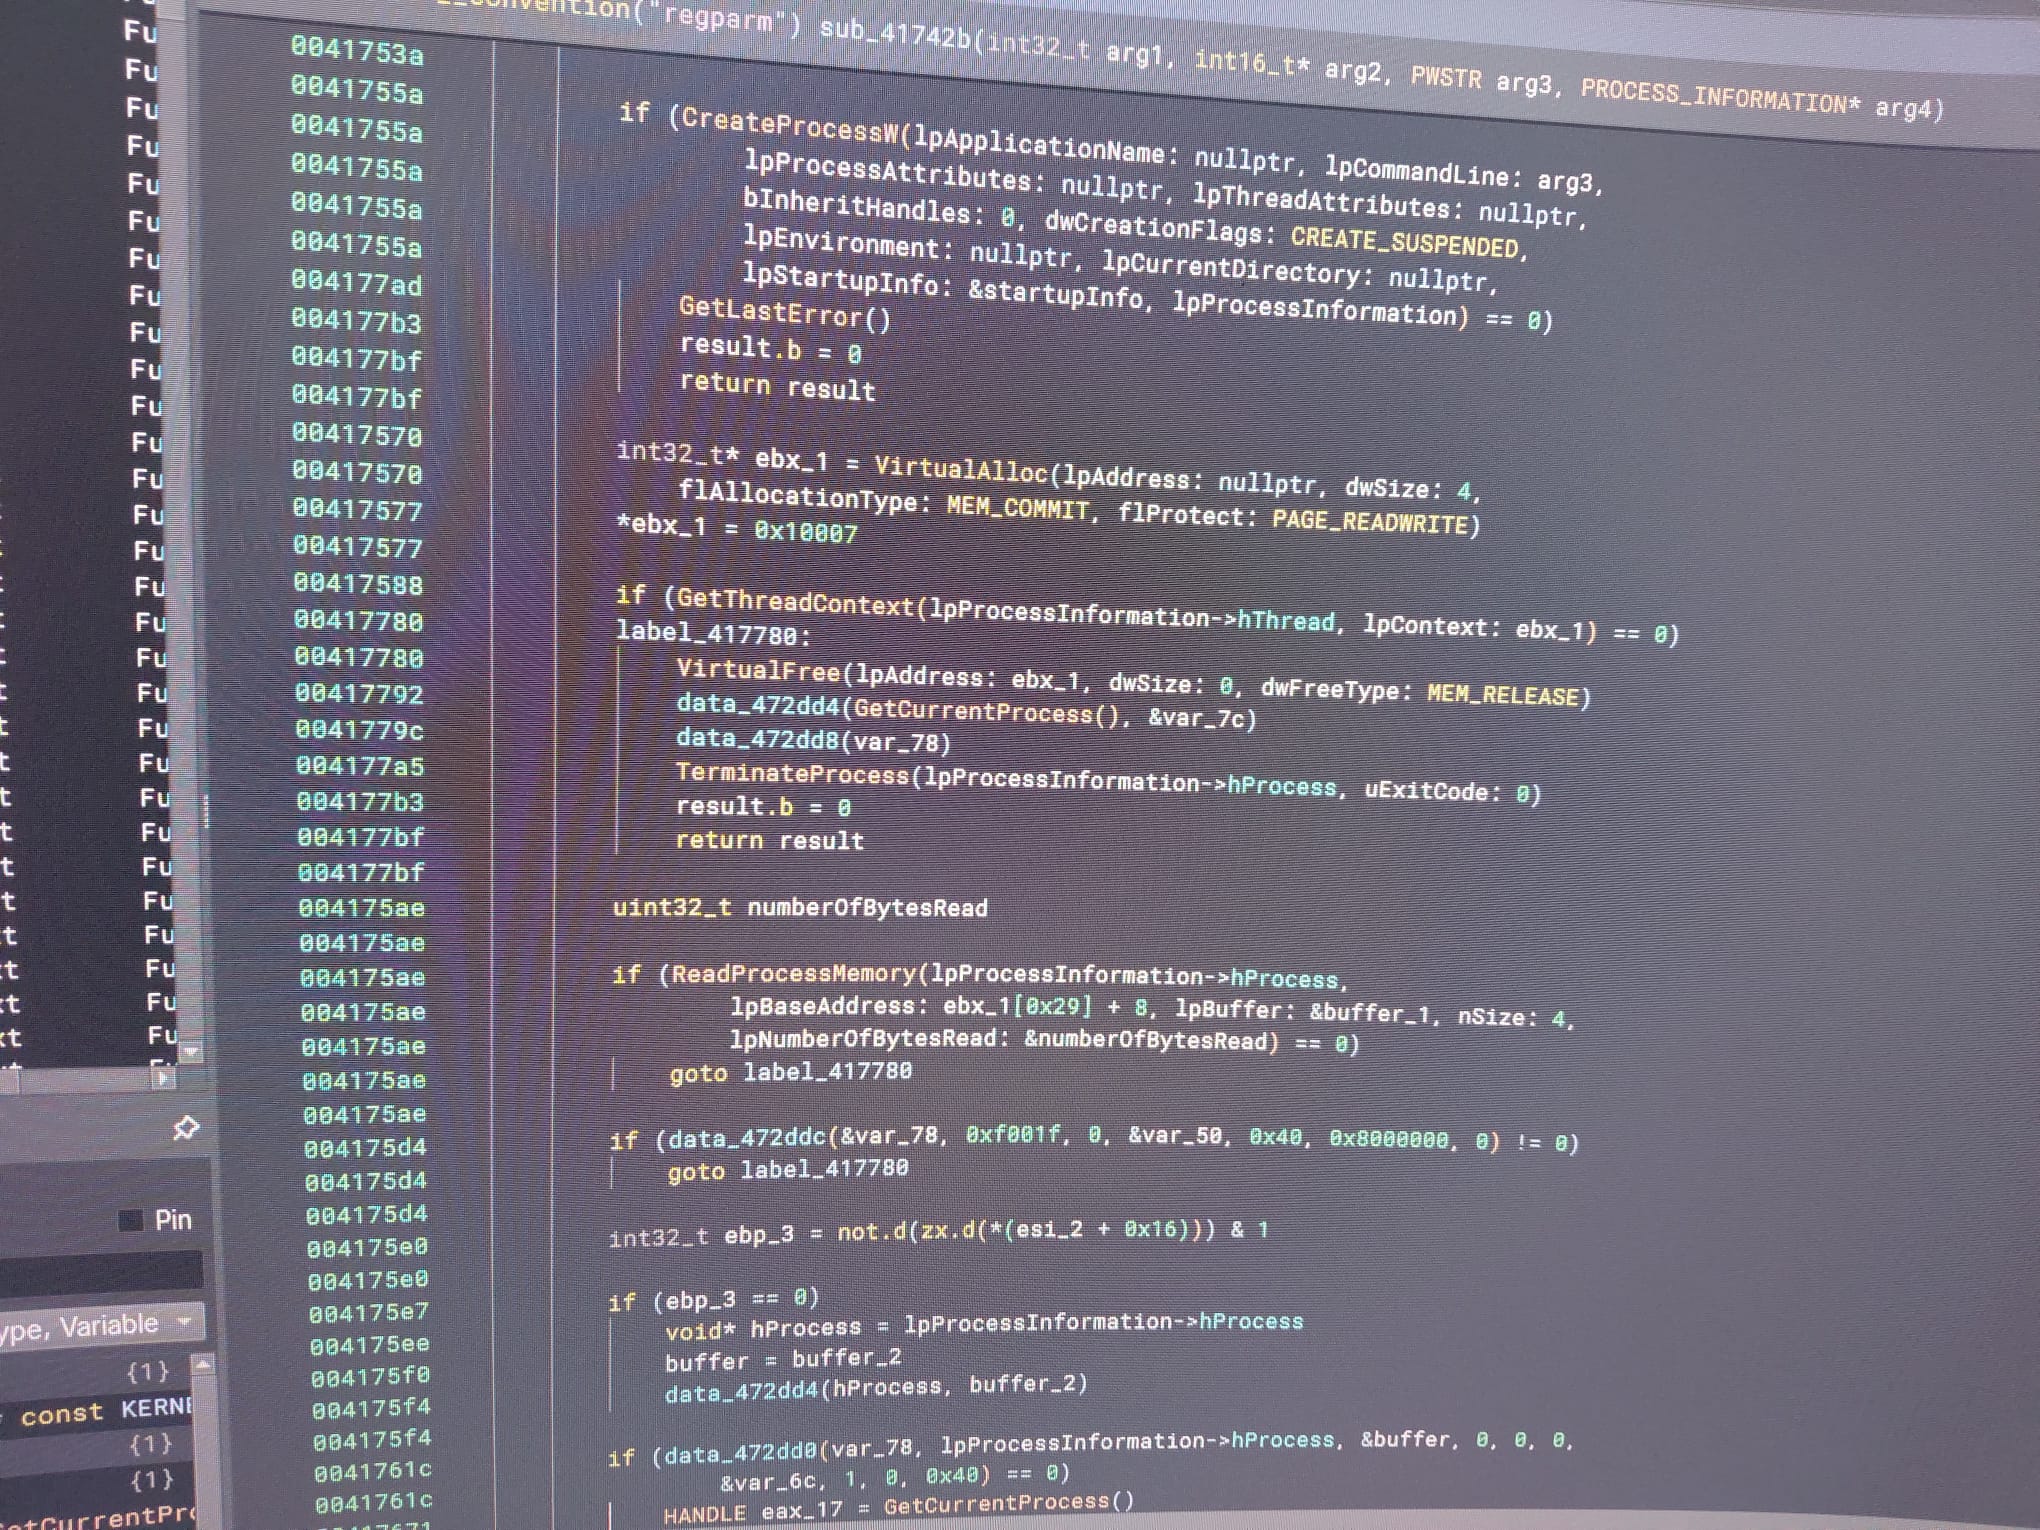
对一种无文件Remcos RAT变种的逆向工程分析,该变种通过Native API调用注入svchost.exe。涵盖混淆载荷提取、注册表持久化、剪贴板监控、API挂钩和UAC绕过技术。
 embee-research/agenttesla-config-extractor
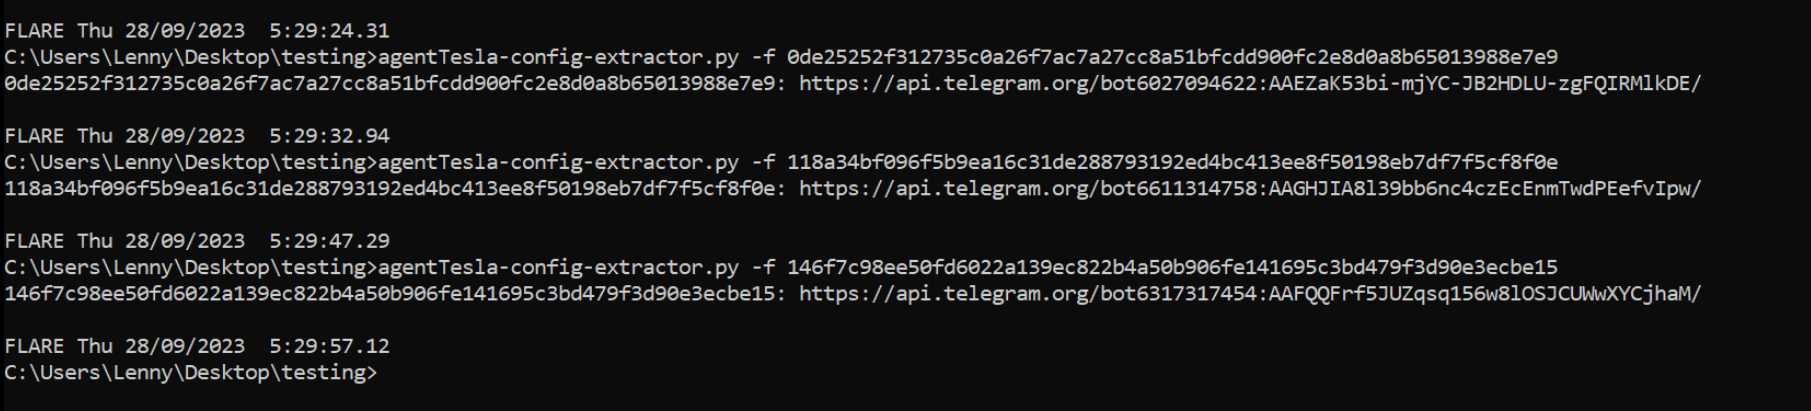
AgentTesla - Discord/Telegram 变种的配置提取器
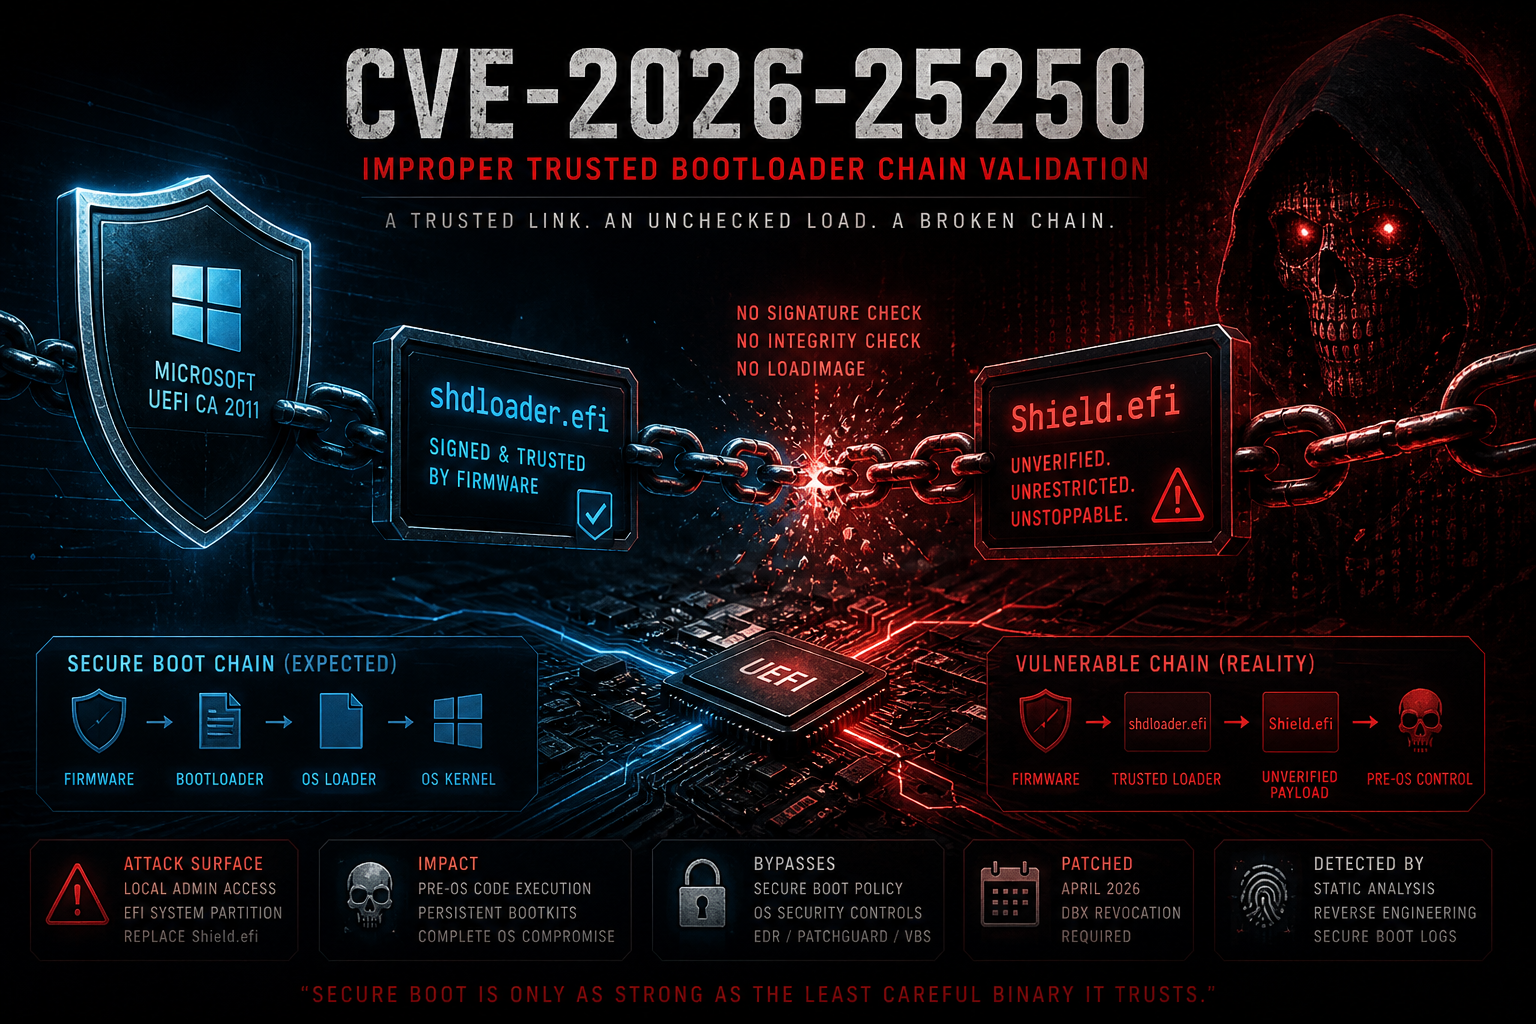 themalwareguardian/cve-2026-25250
CVE-2026-25250 的分析与利用,这是 Horizon DataSys Reboot Restore 中的一个 Secure Boot 绕过漏洞,其中 shdloader.efi 在未经验证的情况下加载 Shield.efi。
 shcesama/cve-2023-4863-analysis
CVE-2023-4863(libwebp 堆缓冲区溢出)的教育性分析,包含蓝队检测工具、静态 WebP 扫描器、防御性 Java 验证器以及带有 Valgrind 内存分析的隔离 Docker 实验室。
 trustedsec/lazzzy_dump
通过签名匹配和 RIP 相对地址解析,从 laZzzy 包装的 PE 二进制文件中静态提取并解密 AES-CBC/XOR 混淆的 shellcode,无需执行或模拟。
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl 文件格式
 xj2268-ta/kvm-januscape
CVE-2026-53359漏洞补丁
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
对技嘉 H510M K V2(`H510MKV2.F3`)BIOS 镜像的静态逆向工程:对 PI 规范 SMM Core 内存分配器进行完整的 UEFI 固件卷提取分析,并针对性地搜寻技嘉/Binarly 于 2025 年披露的四个 SMM 内存损坏漏洞(CVE-2025-7026…
 m10ust/machscope
macOS IPC、launchd、Mach-O 和 trust relationship explorer — 零依赖的终端原生取证工具
 gmh5225/access_updated
适用于 Windows 10/11 的内核模式系统调用封装器,具有基于 Zydis 的动态模式查找功能。
 gardeniawhite/fuzzing
使用libFuzzer进行模糊测试,包括openssl heartbleed(CVE-2014-0160)
 asama7706r-ui/strilight
通过跨步区间分析将 x86-64 二进制循环提升为闭式 SMT 约束,实现 O(1) 符号执行与 crackme 密钥恢复。
 daanixpl/nureaper
Nuget 扫描器。
 gmh5225/frida-stalker-ntstrace
基于 frida-stalker 的 Windows(x64) 系统调用跟踪器。
 gmh5225/ida-claude-code-plugins
将 Claude Code 与 IDA Pro 集成的插件,通过 AI 驱动的反汇编和代码理解来辅助逆向工程和二进制分析工作流程。