Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
二进制分析 — 工具 — 第 59 页 | Kitploit

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
1208 结果
Vidar-Stealer-Reverse-Engineering preview

Vidar-Stealer-Reverse-Engineering

GitHubkaandemir993/vidar-stealer-reverse-engineering

深度逆向工程分析:Vidar Stealer 2.0,涵盖任务计划程序篡改(1999时间戳)、Explorer.exe进程空洞以及Microsoft Copilot注入。
memory-forensicspersistence-mechanismsreverse-engineering+7
2
3个月前
Cisco-ASA-vulnerability-research preview

Cisco-ASA-vulnerability-research

GitHubcobbbex/cisco-asa-vulnerability-research

对 Cisco ASA 的 lina 二进制进行系统性逆向工程,以发现并分析内存破坏漏洞,包括 CVE-2025-20333 和 CVE-2025-20362,重点聚焦于寻找远程代码执行原语。

vulnerability-analysisexploitationreverse-engineering+4
2个月前
CVE-2025-4275 preview

CVE-2025-4275

GitHubthemalwareguardian/cve-2025-4275

分析并利用 CVE-2025-4275(Hydr0ph0bia),这是一个 Secure Boot 信任链弱点,其中固件变量被用来引入攻击者控制的证书,而这些证书会被后续启动组件所信任。
persistence-mechanismsvulnerability-analysisexploitation+5
2个月前
Analysis-for-stage1-shellcode-loader-from-hacking- preview

Analysis-for-stage1-shellcode-loader-from-hacking-

GitHubspiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-

来自黑客攻击的阶段1 shellcode加载器分析
reverse-engineeringshellcodemalware-analysis+2
31年前
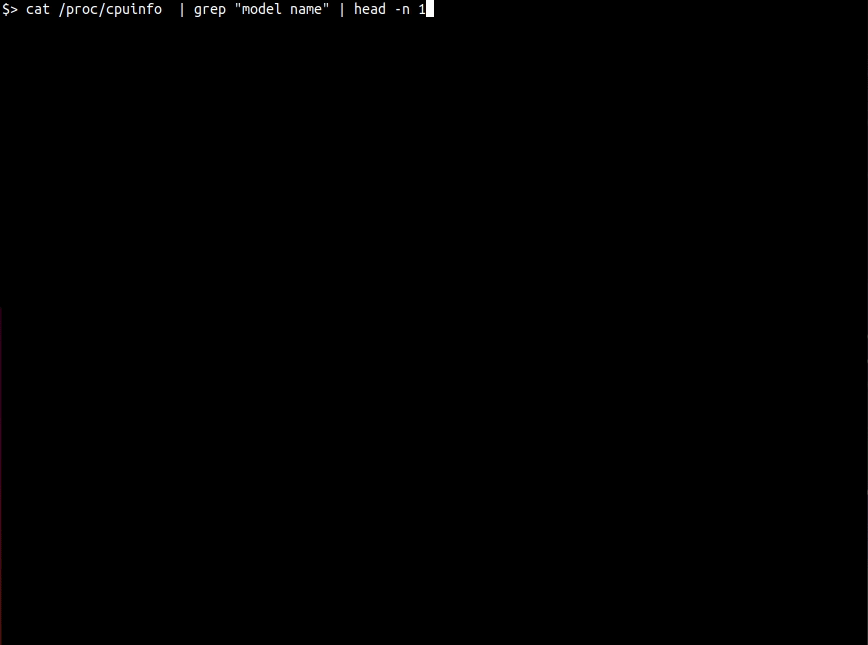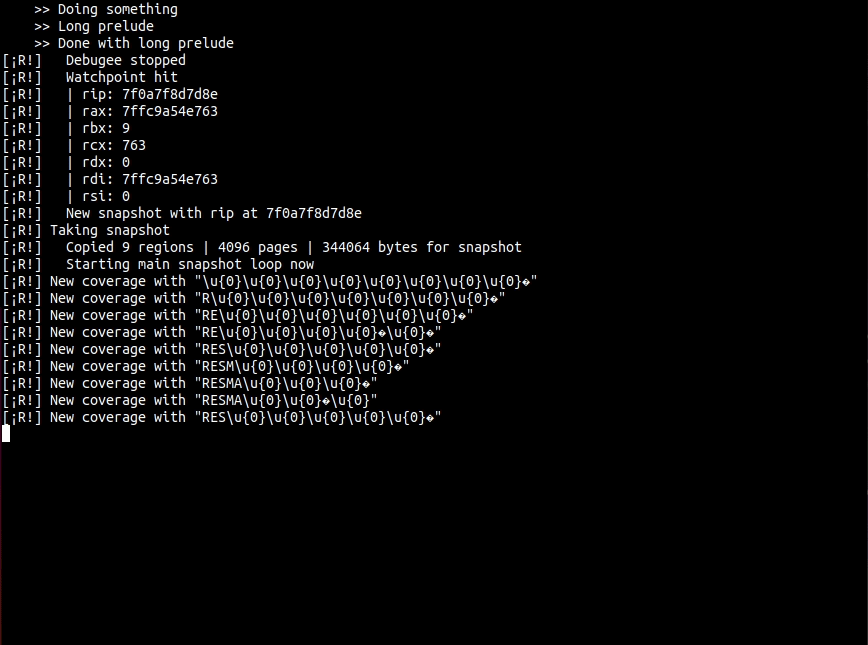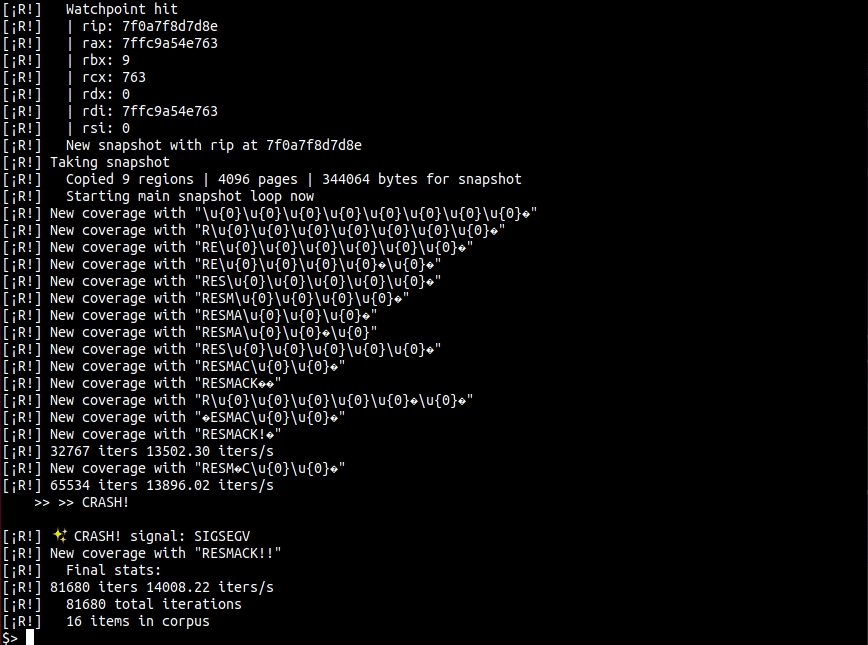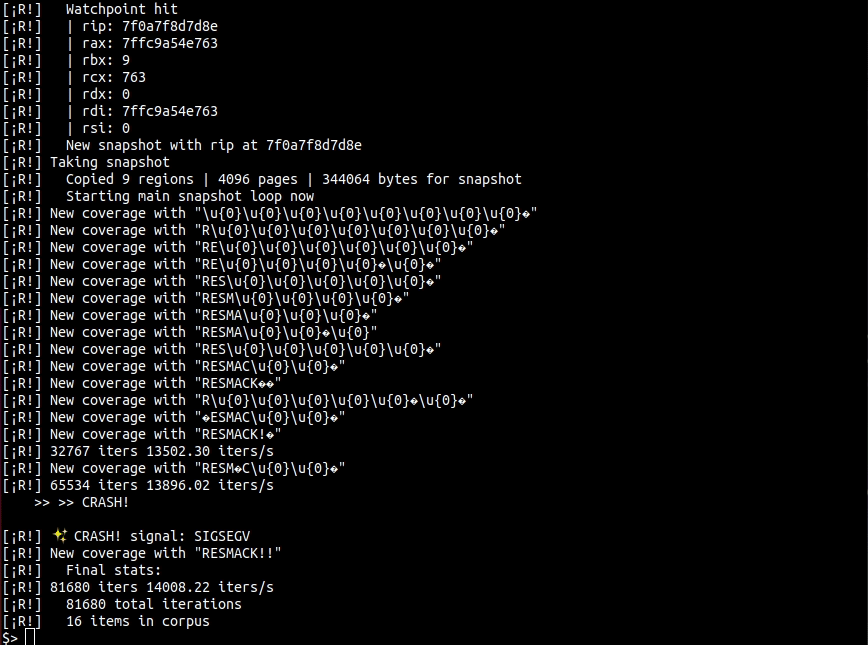
CVE-2025-3052 preview

CVE-2025-3052

GitHubthemalwareguardian/cve-2025-3052

关于 CVE-2025-3052 的研究,这是一个 Insyde 固件漏洞,暴露了一个能够修改安全关键指针的任意写入原语。
embedded-systems-securityvulnerability-analysisexploitation+5
2个月前
resmack-fuzz-test preview

resmack-fuzz-test

GitLabd0c-s4vage/resmack-fuzz-test

这是一个为[resmack](https://gitlab.com/d0c-s4vage/resmack)设计的实验性项目,旨在找出最佳的进程插装方法、内存断点操作、快照模糊测试、语料库管理和反馈指标。
dynamic-analysis-sandboxingdebuggersfuzzing+1
36年前
cfgrip preview

cfgrip

GitLabbinaryhardening/cfgrip

反汇编 PE/ELF x86/x64 二进制文件,通过 GOT、跳转表和寄存器追踪解析间接分支,并将完整控制流图导出为结构化 JSON,用于静态分析和补丁。
static-analysisreverse-engineeringdebuggers+1
22个月前
Find-VulnerableElectronVersion preview

Find-VulnerableElectronVersion

GitHuboitapps/find-vulnerableelectronversion

扫描可执行文件,判断其是否被封装在受Chromium漏洞CVE-2023-4863/CVE-2023-5129影响的Electron版本中。
static-analysisvulnerability-analysisbinary-analysis
53年前
isa_recovery preview

isa_recovery

GitHubinfobyte/isa_recovery

ISA 恢复

embedded-systems-securityreverse-engineeringhardware-security+5
25个月前
dyen preview

dyen

GitHubcenobyte-vincit/dyen

适用于原版 macOS Python 的内存中 Mach-O dylib 加载器;无需 dlopen 或写入磁盘即可解密、映射并运行载荷,支持可选的加密掩护文件嵌入。

payload-generationids-ips-evasionpost-exploitation+4
2个月前
x86-cpp-reversing-skill preview

x86-cpp-reversing-skill

GitHubgavmor/x86-cpp-reversing-skill

用于逆向工程32位小端x86 C++二进制文件(虚表、RTTI、继承关系恢复)的Claude Code技能
static-analysisdynamic-analysis-sandboxingcode-analysis+7
1个月前
wibu-codemeter-analysis preview

wibu-codemeter-analysis

GitHub33hps/wibu-codemeter-analysis

WIBU CodeMeter DRM 的密码学分析——熵分析揭示 XOR 模式,而非所声称的 AES-256
static-analysisvulnerability-analysisreverse-engineering+3
210个月前
dinkleberry preview

dinkleberry

GitHubaliask/dinkleberry

修补受 CVE-2024-3272 影响的 D-Link 设备

embedded-systems-securityiot-securityvulnerability-analysis+4
31年前
gmh5225 preview

gmh5225

GitHubgmh5225/gmh5225

基于LLVM的安全研究工具链:NeverC,一个C23交叉编译器,以及NeverD,一个二进制分析与反编译引擎,可将PE、ELF、Mach-O、EVM和SBF提升为LLVM IR。
static-analysiscode-analysisreverse-engineering+4
2个月前
Enigma- preview

Enigma-

GitHubgmh5225/enigma-

Ghidra 分析核心的 C++ 重新实现,不依赖 JVM,提供可嵌入的二进制分析、Pcode/Sleigh 基础以及面向逆向工程的 AI 就绪接口。
static-analysiscode-analysisdynamic-code-analysis+5
14个月前
rats-re preview

rats-re

GitHubneuromancer/rats-re

通过将 Ghidra 反编译器导出结果与本地 LLM 配对,将旧版 Windows 二进制文件重建为 C 源代码,生成经编译检查的候选代码和基于相似度的报告。
reverse-engineeringbinary-analysismachine-learning+1
22个月前
detaped preview

detaped

GitHubnccgroup/detaped

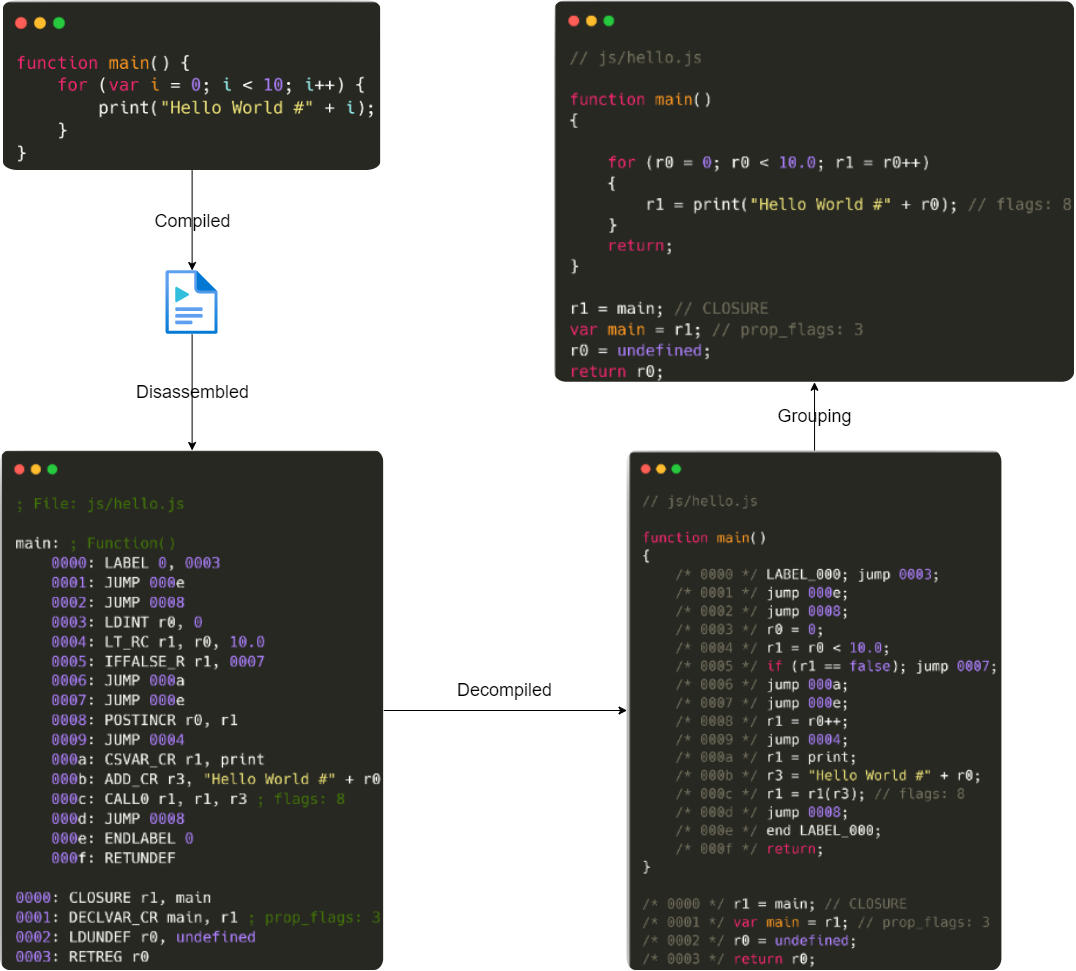
Detaped 是一个用于 Duktape 的 Python 反汇编器和反编译器。其预期用途是在仅拥有已编译的 Duktape 字节码二进制文件的情况下进行源代码审查和分析,例如在黑盒评估场景中。

static-analysiscode-analysisreverse-engineering+2
33年前
kernelmode-driver preview

kernelmode-driver

GitHubgmh5225/kernelmode-driver

适用于 x64 Windows 系统的内核驱动程序,允许你读写虚拟/物理内存并挂钩 Win32k

memory-forensicsreverse-engineeringdebuggers+4
43年前
上一页1…585960…68下一页