
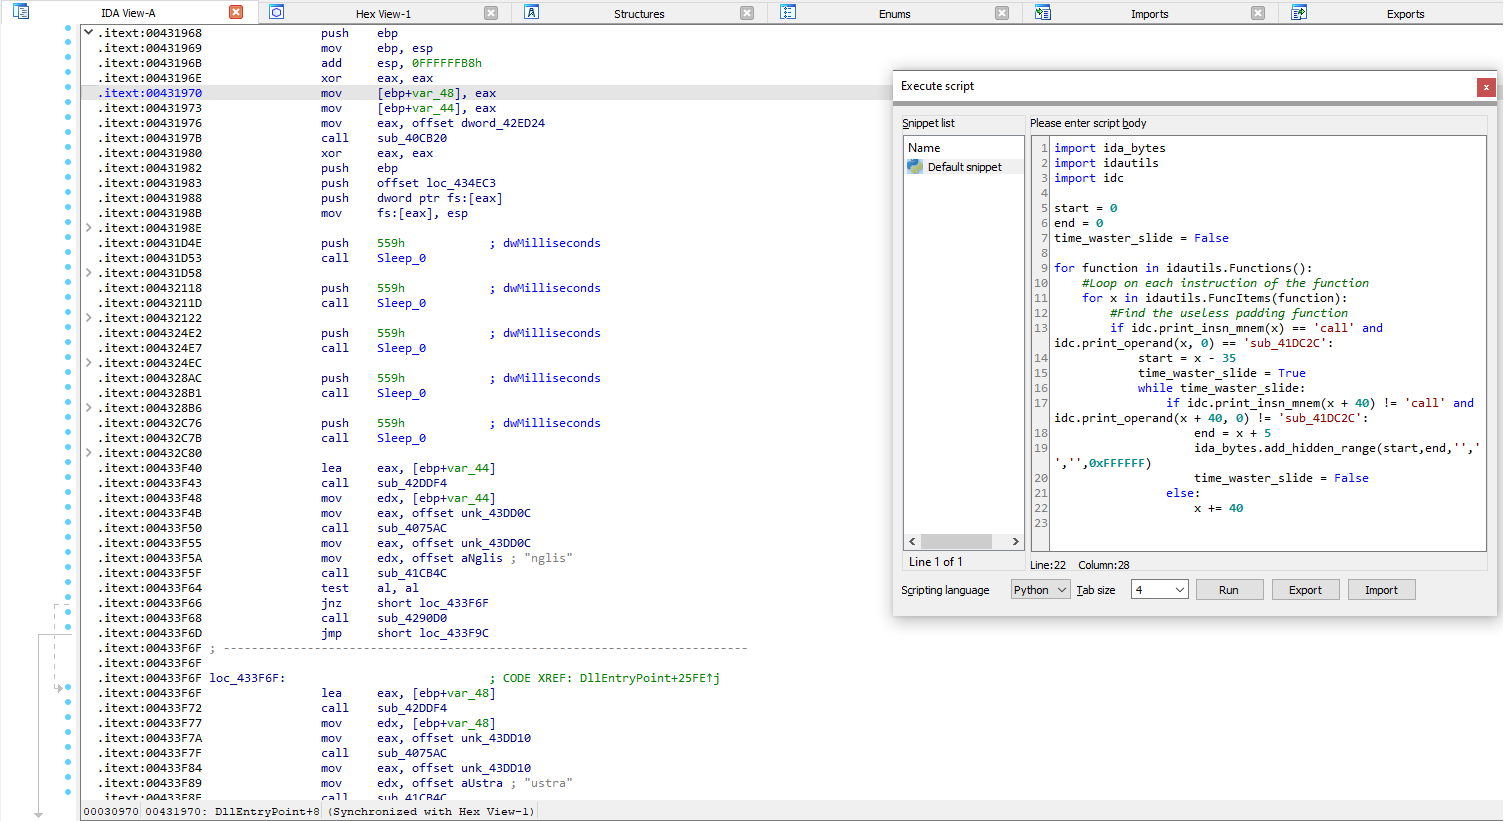
astaroth-deobfuscator
 dodo-sec/astaroth-deobfuscator
IDA Python 脚本,用于去混淆 Astaroth/Guildma 注入器 DLL
static-analysisreverse-engineeringmalware-analysis+1
8
dodo-sec/astaroth-deobfuscatorIDA Python 脚本,用于去混淆 Astaroth/Guildma 注入器 DLL
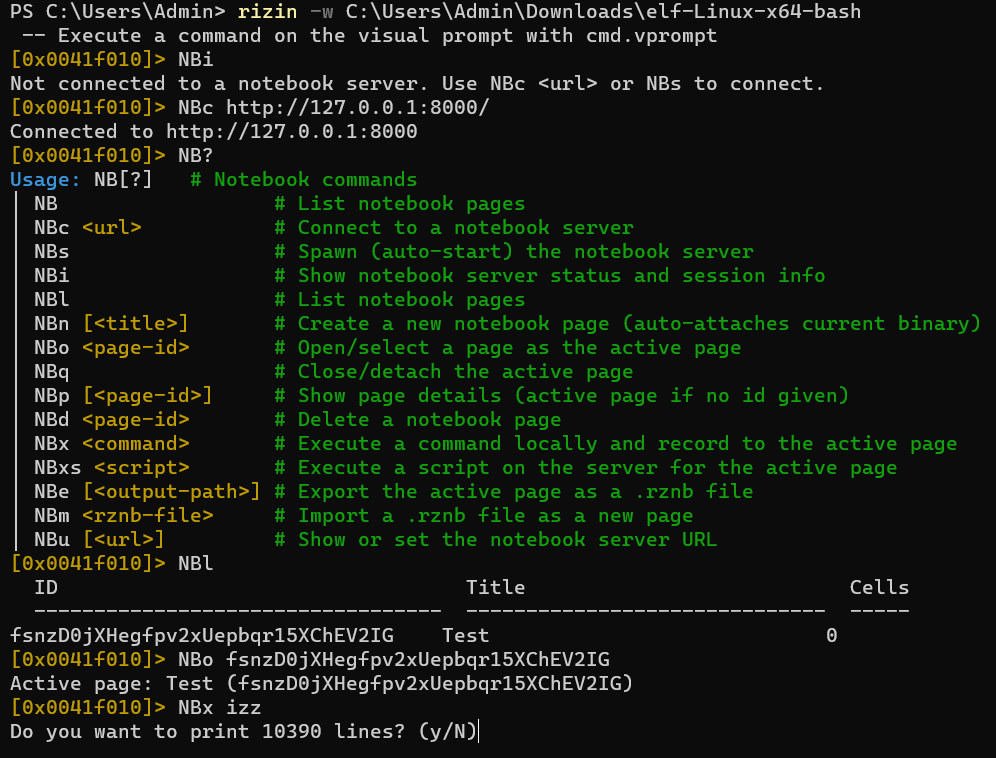 indalok/rizin-notebook
一个在使用 Rizin 和 Cutter 时记笔记的笔记本。
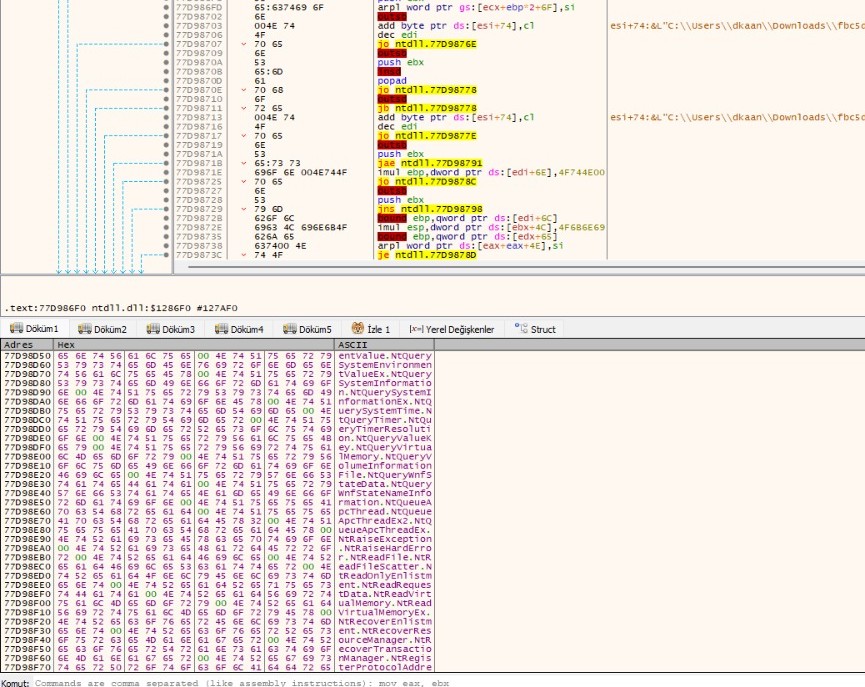 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Agent Tesla 的逆向工程分析,一种基于 .NET 的信息窃取程序,使用 APC 注入、令牌操作和注册表持久化技术。包含 NtQueueApcThread、NtProtectVirtualMemory 以及完整的载荷提取。
 nccgroup/ghidra-mtk-loader
用于联发科 md1img 调制解调器固件镜像格式的 Ghidra 加载器
 nccgroup/android_demystification_toolbox
ADT 是一个工具集,旨在帮助对应用程序行为进行建模、研究和测试安全漏洞,并促进对恶意代码的逆向工程。
 prophetcraft/jarhunter
JAR 分析工具,用于探索、搜索和从大型 JAR 文件中提取特定类,支持字节码搜索、多选提取以及反编译的 Java 源码导出。
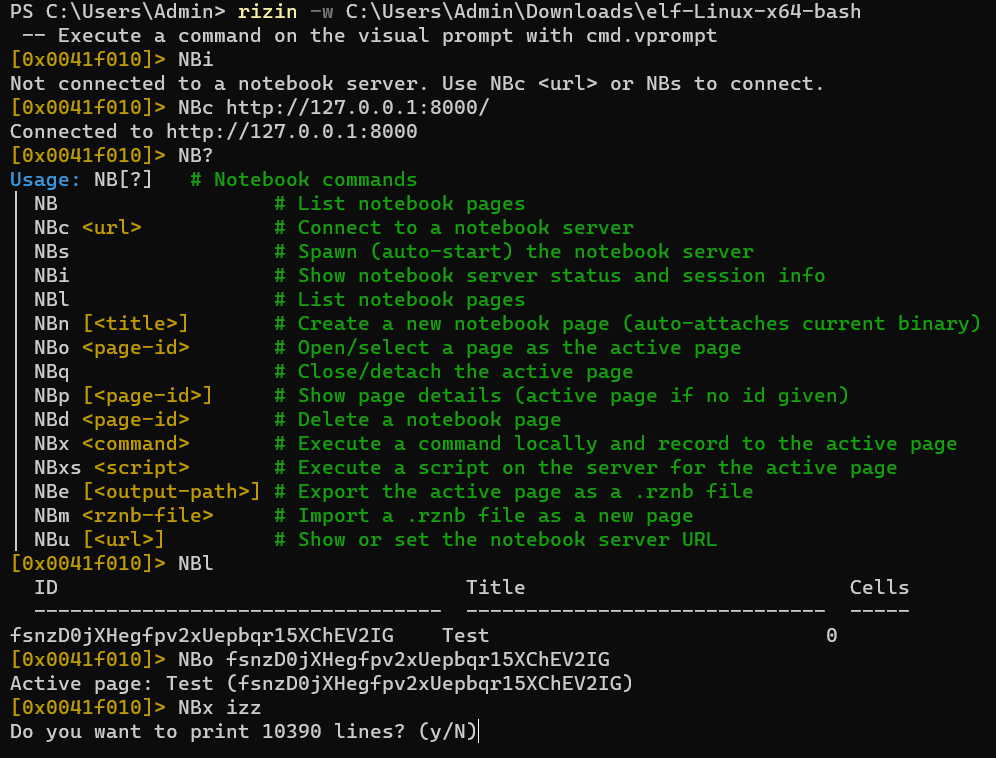 rizinorg/rizin-notebook
一个在使用 rizin 时记笔记的笔记本!
 neurosaki987/qvm-tool
针对ACE .qvm0保护的PE镜像的静态分析与结构恢复工具包
 tekkenbugattii/linusware-source-code-internal
逆向工程的 Roblox/Luau 运行时引擎,具备 VM 挂钩、操作码重映射、能力提升以及 UNC 脚本环境,用于执行任意脚本。
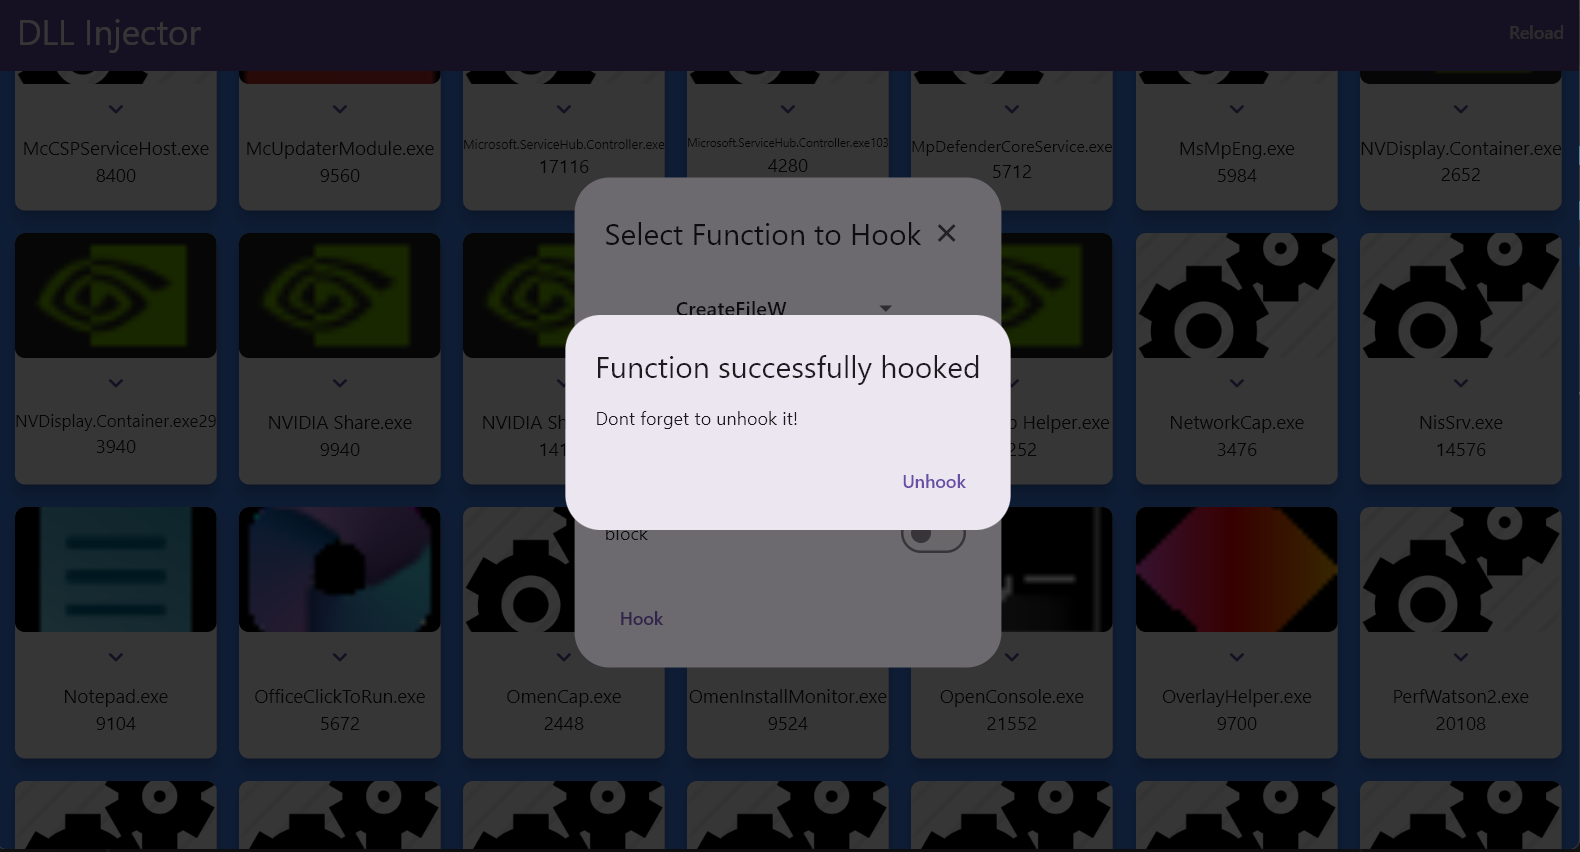 yasharote/dll-injector
一款桌面工具,允许注入DLL、挂钩WinAPI函数(如CreateFileW)并在运行时修改进程行为——专为开发者、测试人员和逆向工程师设计。
 yo-yo-yo-jbo/macos_xprotect
深入探究 Apple 内置恶意软件防护的教育性内容:签名数据库、YARA 规则、Gatekeeper 集成、修复二进制文件以及 macOS 检测流程。
 nathan-luevano/silica
Exhaustive differential validation of all 4.3B AArch64 instruction encodings.
 engrbilal992/deaddialect
一个会话唯一的RISC-V ISA——每次启动都说不同的方言。旧的二进制文件变得无效。恶意软件无法持久化。
 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
AcrStealer 逆向工程分析——这是一款复杂的恶意信息窃取程序,采用自定义协议、浏览器凭据窃取和载荷提取。包含 Task.Protocol、BrowserQueryEnabledDomains、WriteProcessMemory 及完整 API 列表。
 gmh5225/asm-obfuscator
通过指令注入、垃圾代码、常量混淆和运行时解密来混淆 x86-64 汇编,以阻碍逆向工程和反分析。
 doctormord/philips-pm-5139-5138a-5136-firmware-project
飞利浦 PM5139 / PM5138A / PM5136 函数发生器的固件逆向工程:将 8051 仿真器用作测量仪器、35 个章节的硬件文档,以及修正后的固件 V2.0
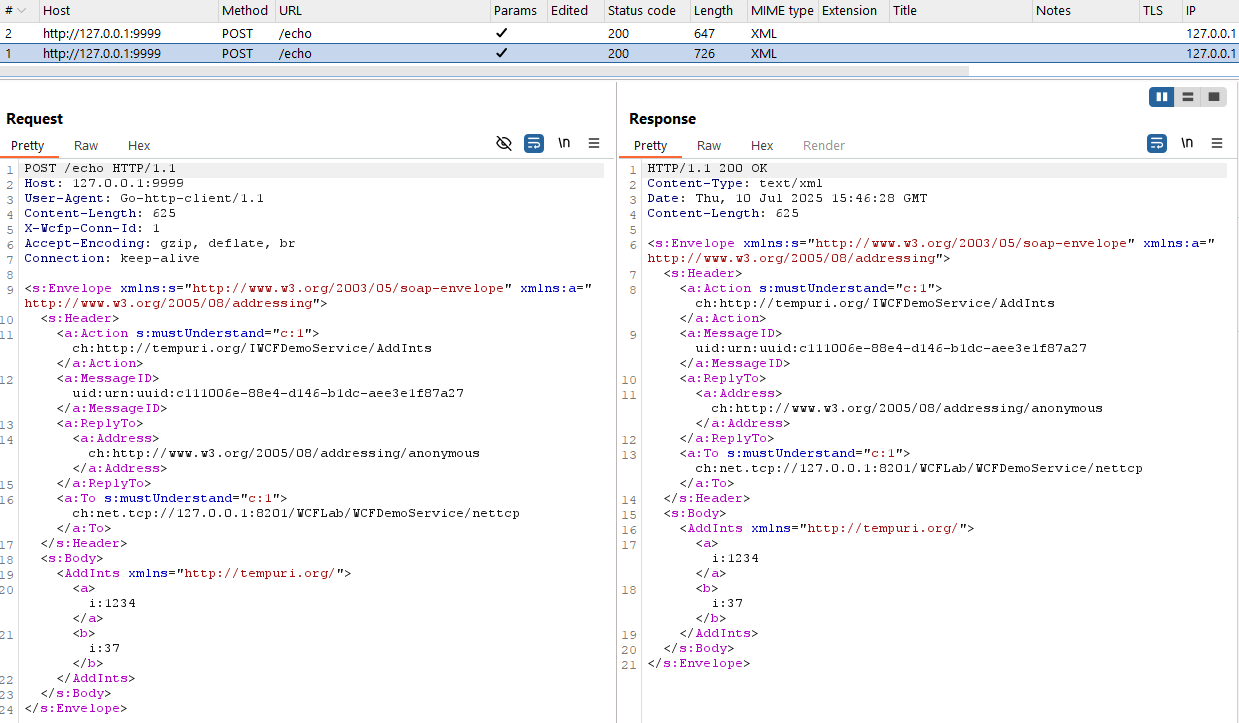 syss-research/wcfproxy
一个用于基于net.tcp的WCF流量的代理。