
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
二进制分析 — 工具 — 第 56 页 | Kitploit

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
1207 结果
CVE-2022-0847-eBPF preview

CVE-2022-0847-eBPF

GitHubh4ckm310n/cve-2022-0847-ebpf

一个用于检测针对 CVE-2022-0847 攻击的 eBPF 程序

defensive-toolsvulnerability-analysisexploitation+2
8
2年前
MalwareForge---Advanced-Static-Malware-Analyzer preview

MalwareForge---Advanced-Static-Malware-Analyzer

GitHubkaandemir993/malwareforge---advanced-static-malware-analyzer

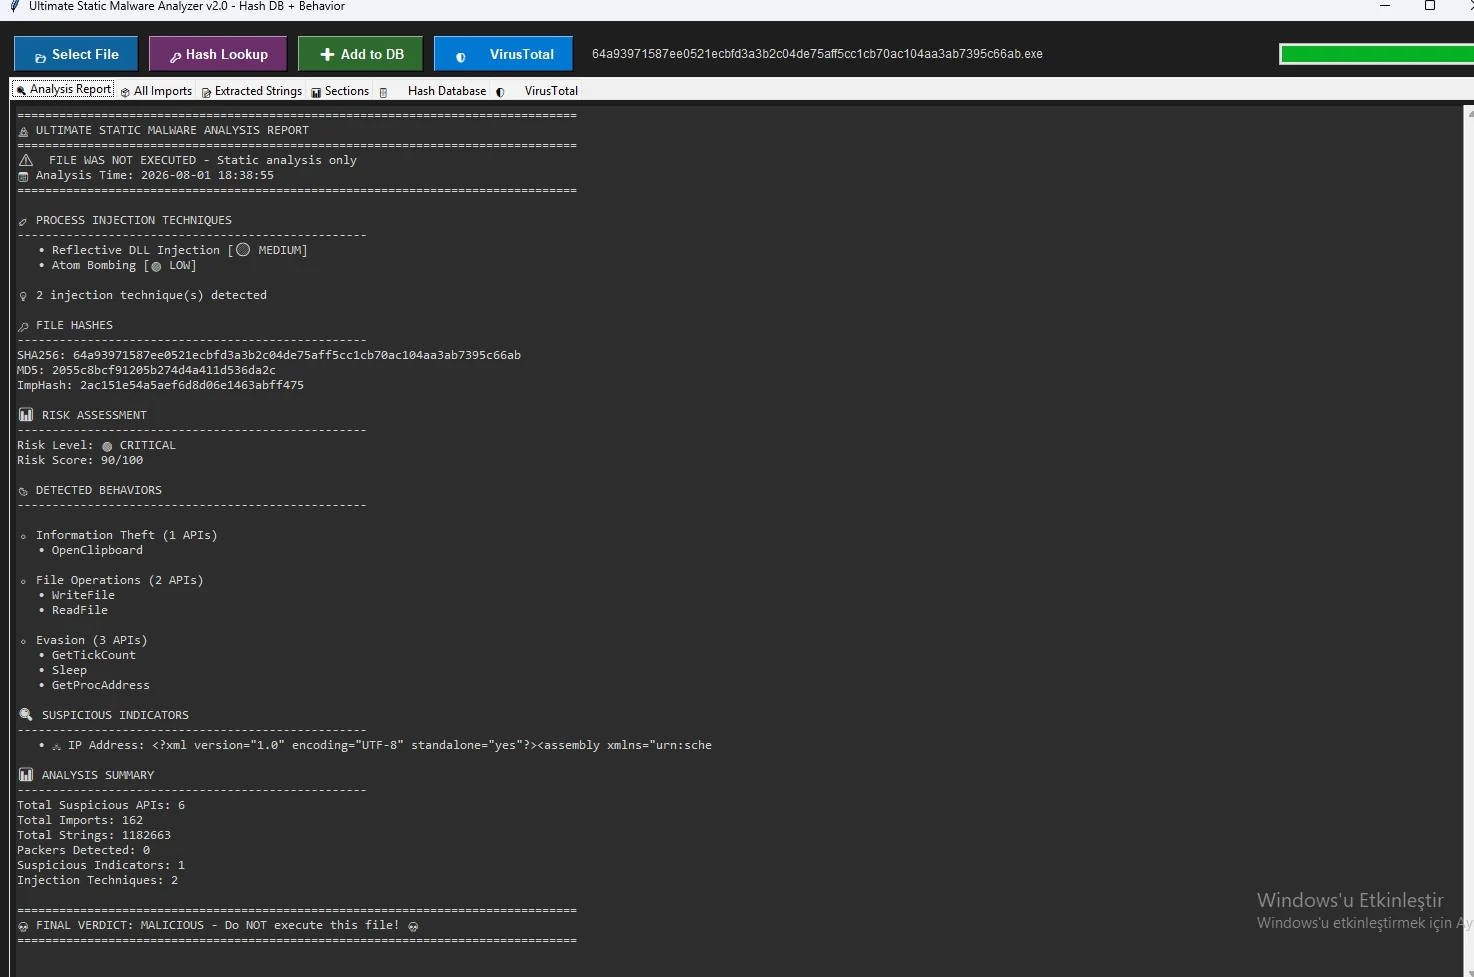
高级静态恶意软件分析器,可揭示 8 种注入技术、关键 API 调用和隐藏字符串,将 PE 节区(.text、.rdata)导出为 .bin 文件,支持 PE/ELF/Mach-O/脚本,并通过 VirusTotal 集成 60+ 个 AV 引擎。

static-analysishash-analysismalware-analysis+2
52个月前
KeyPatchX preview

KeyPatchX

GitHubgmh5225/keypatchx

KeyPatch Enhanced — IDA Pro plugin for symbol-aware x86/x64 assembly patching, powered by Keystone Engine. Fork of Keypatch with automatic IDA symbol…
static-analysisexploitationreverse-engineering+4
97个月前
YARA_for_config_extraction preview

YARA_for_config_extraction

GitHubtheatha/yara_for_config_extraction

用 C 语言构建自定义 YARA 模块以提取恶意软件配置的教程和源代码,附带实用的 Danabot 示例和可复用的构建脚本。
reverse-engineeringmalware-analysisbinary-analysis+1
82年前
binja_arch_ref preview

binja_arch_ref

GitHubnccgroup/binja_arch_ref

一个简单的 Binary Ninja 插件,用于显示包含当前架构信息的速查表

embedded-systems-securityreverse-engineeringbinary-analysis
79年前
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

针对 Dropper GCleaner 的逆向工程分析,该恶意软件使用具有弹性的 C2 基础架构、内核驱动程序加载、PowerShell/Conhost 执行以及 .rdata 载荷提取。包含 30+ 个 C2 域名、NtLoadDriver 及完整 API 列表。
privilege-escalationmemory-forensicspersistence-mechanisms+6
62个月前
frida-ios-dump-modern preview

frida-ios-dump-modern

GitHubjwalker/frida-ios-dump-modern

一个更新后的 Frida iOS 转储工具,支持最新的 Frida 17.5.2 API
ios-securitymobile-app-pentestingreverse-engineering+3
129个月前
NORM-EDR preview

NORM-EDR

GitHubamberchalia/norm-edr

实验性内核模式EDR研究项目,专注于可解释检测可疑的内存中执行模式,生成人类可读的告警,而非不透明的评分或阻断。
defensive-toolsmemory-forensicsmalware-analysis+4
117个月前
DotNetHookerToolkit preview

DotNetHookerToolkit

GitHubsensepost/dotnethookertoolkit

基于Frida的.NET Framework注入器和托管方法挂钩工具包,用于运行时跟踪、原生入口点解析和Windows进程的动态分析。

dynamic-analysis-sandboxingcode-analysisexploitation+4
117个月前
avdroot preview

avdroot

GitHubejfkdev/avdroot

用纯 Go 语言通过 Magisk 修补 ramdisk 来 root Android Studio 模拟器。
android-securityprivilege-escalationweb-proxies-interception+6
71个月前
BiBi-Windows-Wiper-Analysis preview

BiBi-Windows-Wiper-Analysis

GitHubknight0x07/bibi-windows-wiper-analysis

针对以色列组织的 Bibi-Windows Wiper 技术分析

reverse-engineeringmalware-analysisdigital-forensics+3
82年前
BHPAI preview

BHPAI

GitHubrin449/bhpai

多格式恶意软件分析平台,结合隐蔽的 Ring-3 Windows 沙箱、静态 PE/PDF 分析器、勒索软件密钥恢复以及用于抗误报检测的 AI 集成。
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8
51个月前
cracked preview

cracked

GitHubcourtcircuits/cracked

用于 crackmes.one 的 TUI

reverse-engineeringctfbinary-analysis+3
1111个月前
collisions preview

collisions

GitHubdecalage2/collisions

哈希碰撞及其利用方式

exploitationhash-analysiscryptography+2
94年前
nanocore_extractor preview

nanocore_extractor

GitHubjacobpimental/nanocore_extractor

从编译的AutoIT脚本中提取nanocore样本
dynamic-analysis-sandboxingreverse-engineeringforensics+2
67年前
Ghidra_v810_v830 preview

Ghidra_v810_v830

GitHub20enderdude20/ghidra_v810_v830

Ghidra处理器描述模块,用于NEC/Renesas v810和v830系列
embedded-systems-securityreverse-engineeringhardware-security+3
76个月前
zeek-xor-exe-plugin preview

zeek-xor-exe-plugin

GitHubcorelight/zeek-xor-exe-plugin

Zeek 插件,用于检测和解密 XOR 加密的 EXE 文件
dynamic-analysis-sandboxingencryption-decryption-toolsforensics+5
52年前
Binvariants preview

Binvariants

GitHubfutureslab/binvariants

基于寄存器级不变量引导的模糊测试框架,针对闭源二进制程序,利用可能的不变量违反来发现二进制可执行文件中的崩溃和缺陷。

vulnerability-analysisexploitationfuzzing+1
53个月前
上一页1…555657…68下一页