Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
二进制分析 — 工具 — 第 55 页 | Kitploit

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
1207 结果
hermit preview

hermit

GitHubxv4l3x/hermit

Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…

android-securitystatic-analysisios-security+7
6

8天前
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

QSynth 的基准数据集和合成产物,包含 Tigress 混淆的 C 函数、x86_64 二进制文件、执行轨迹、ground truth 以及合成的 AST 结果。

static-analysisdynamic-analysis-sandboxingcode-analysis+4
116年前
hexvero preview

hexvero

GitHubmaximilianfeix/hexvero

Know what changed inside your app: inspect Electron apps and binaries, trace findings to file and line, compare releases. Locally, without executing…
android-securitystatic-analysisvulnerability-analysis+9
64天前
pdbdownload preview

pdbdownload

GitHubp0dalirius/pdbdownload

一个用于下载与可移植可执行文件 (PE) 关联的 PDB 文件的实用工具。
reverse-engineeringutilities-frameworksbinary-analysis
191年前
renef-skills preview

renef-skills

GitHubvichhka-git/renef-skills

用于操作 renef.io 的 Agent 技能 — Android ARM64 动态插桩:挂钩 native/Java、修补内存、追踪系统调用、绕过 SSL 固定/root 检测;将 Frida 与 GameGuardian 脚本移植到 renef Lua。
android-securitydynamic-analysis-sandboxingmemory-forensics+9
114个月前
Prineo_RE preview

Prineo_RE

GitHubexifdev/prineo_re

Reverse engineering of the engine powering the PriPara games on arcade.
embedded-systems-securityreverse-engineeringcryptography+3
528天前
bcm4360-wpa3 preview

bcm4360-wpa3

GitHubunsignedchad/bcm4360-wpa3

2014年款MacBook Pro中WiFi芯片的WPA3功能
wi-fi-auditingreverse-engineeringwireless-security+3
53个月前
zeek-elf preview

zeek-elf

GitHubcorelight/zeek-elf

一个 Zeek ELF 文件分析器

packet-sniffing-analysisnetwork-securitymalware-analysis+2
92年前
pe-signgen preview

pe-signgen

GitHubforentfraps/pe-signgen

使用Winbindex为所有Windows版本中的任意系统函数生成通用签名
static-analysisvulnerability-analysisreverse-engineering+3
2010个月前
smoke_conf_extract preview

smoke_conf_extract

GitHubmyrtus0x0/smoke_conf_extract

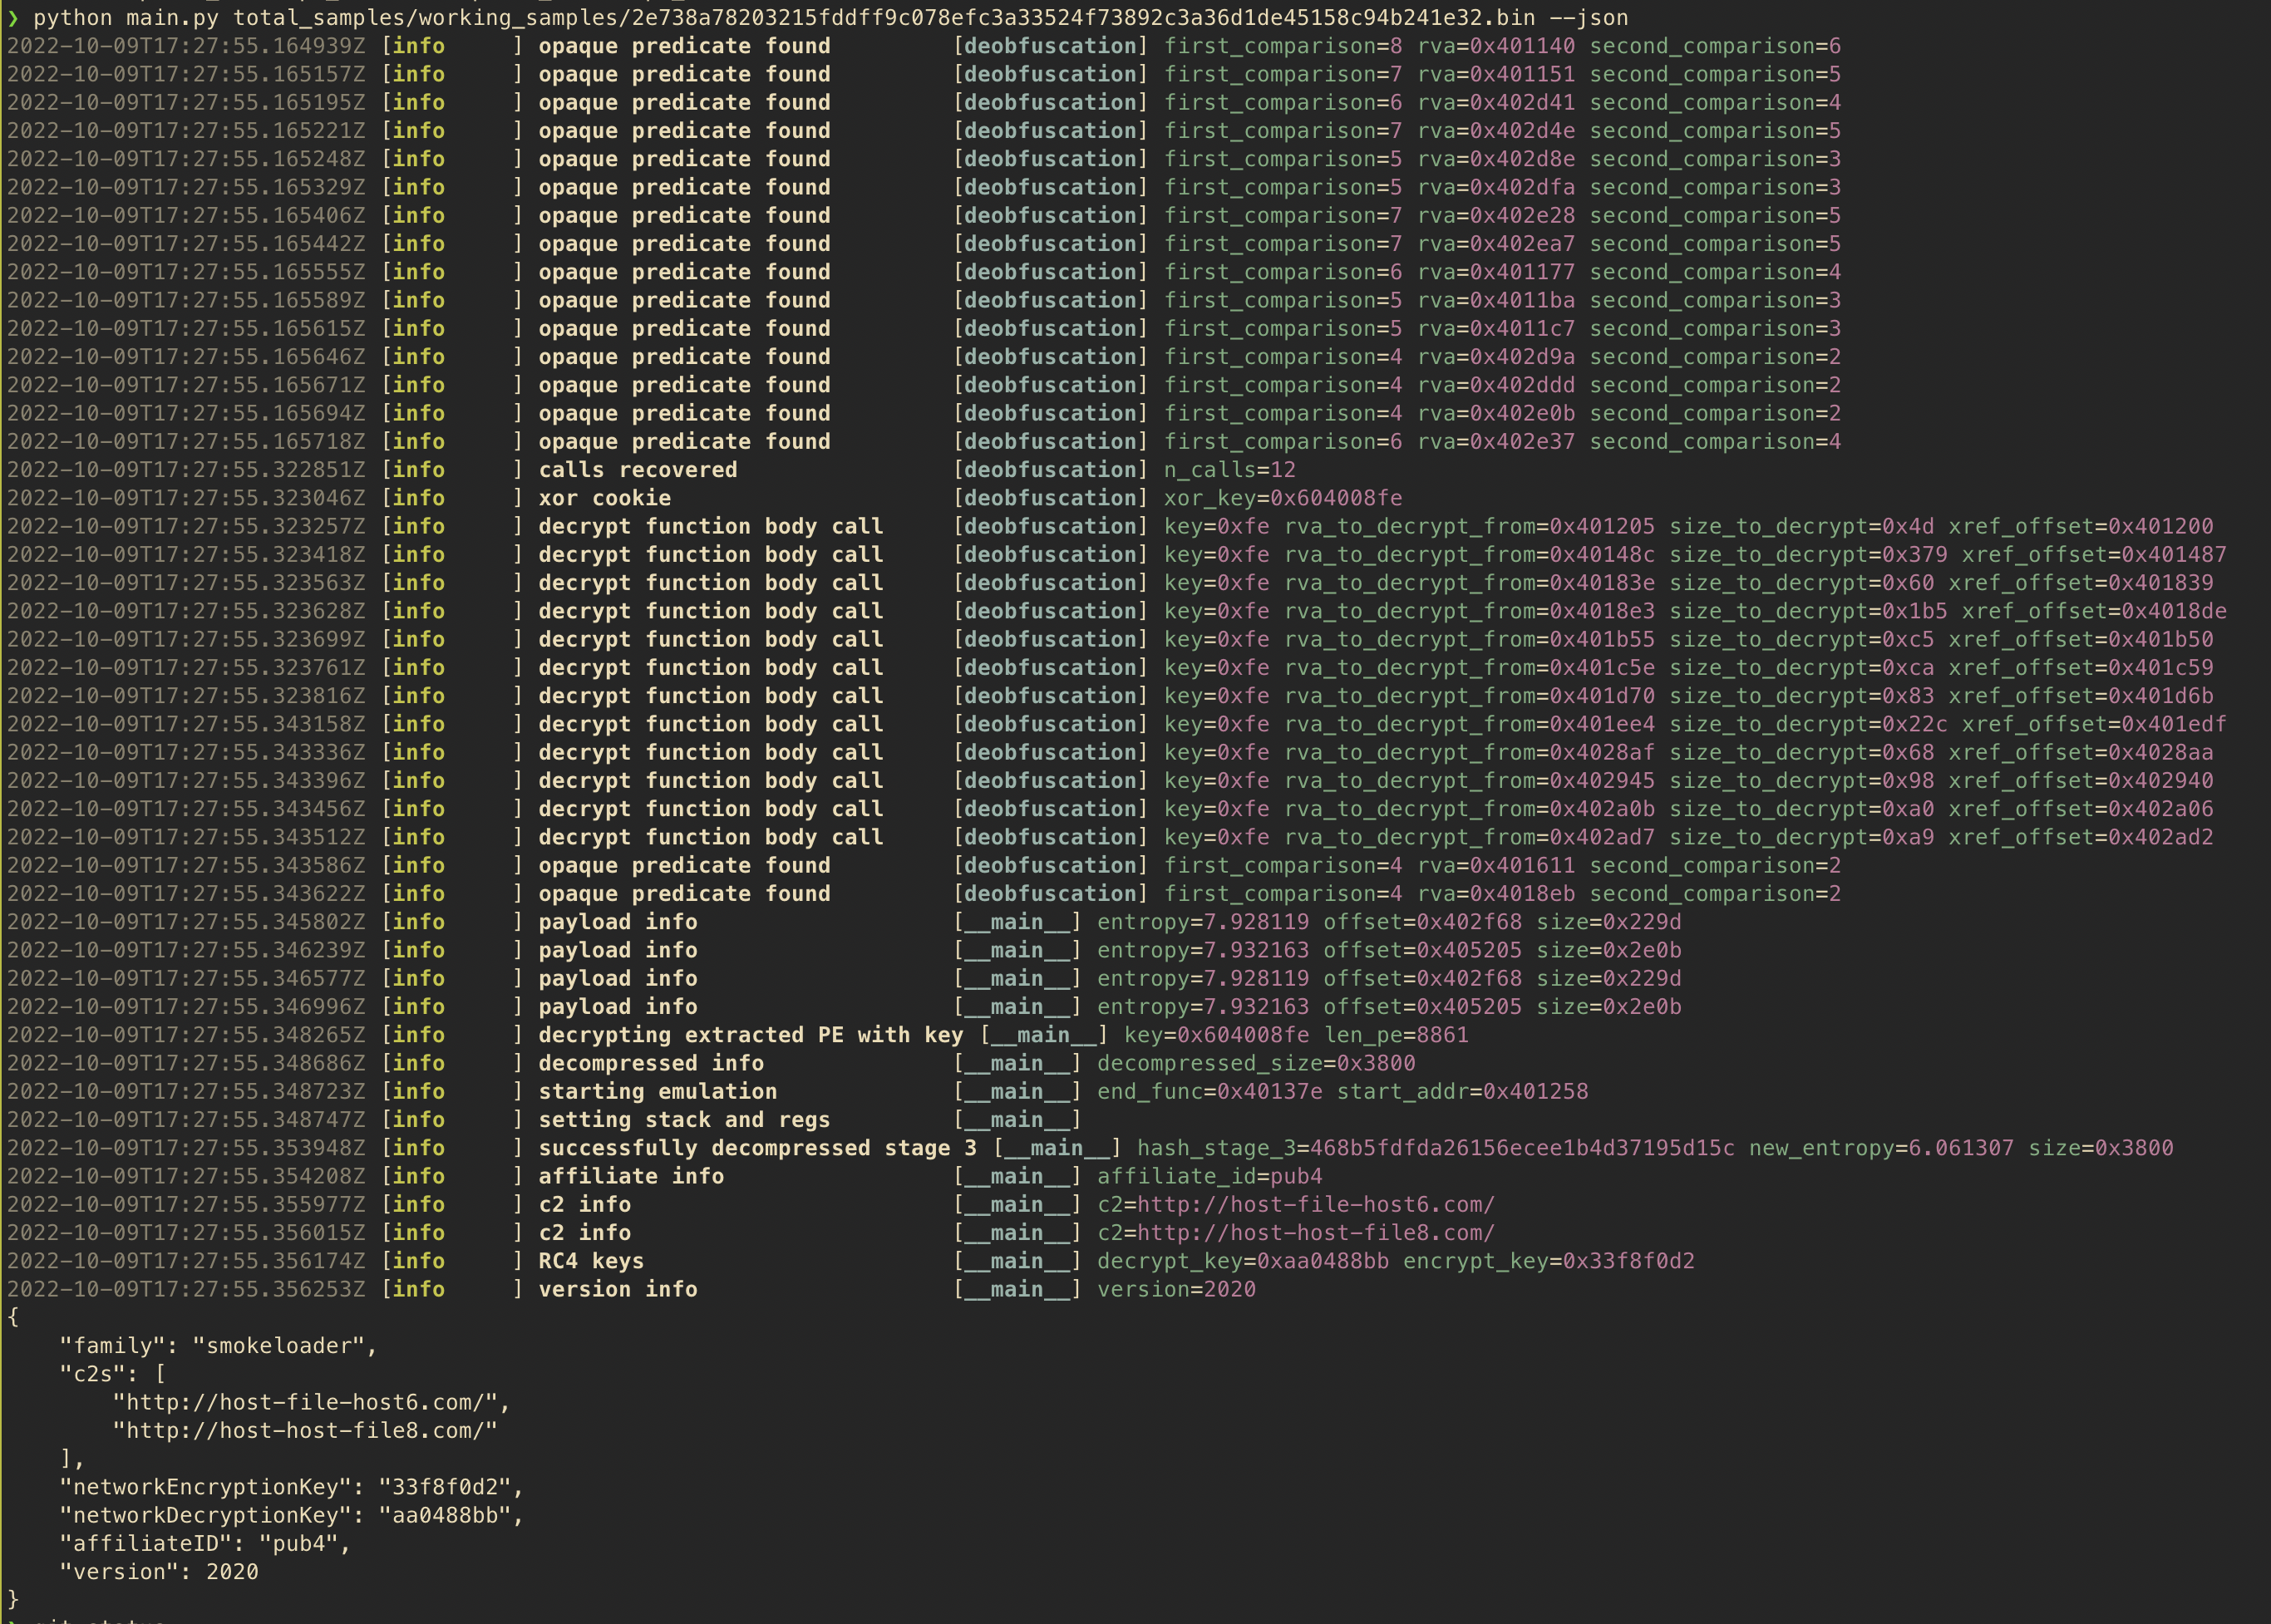
用于 SmokeLoader 样本的静态配置提取器,可对受保护的例程进行去混淆、解包和模拟,以恢复最终阶段的 C2 设置。
static-analysisdynamic-analysis-sandboxingreverse-engineering+2
133年前
Powershell-Tools preview

Powershell-Tools

GitHubdump-guy/powershell-tools

一些易用工具的集合 - 使用 PowerShell 编写。
static-analysisencryption-decryption-toolscode-analysis+5
104年前
PhaseDump preview

PhaseDump

GitHubmalwaretech/phasedump

用于解密 W32/Phase 模块的 Python 工具

encryption-decryption-toolsreverse-engineeringforensics+2
711年前
fsop-finder preview

fsop-finder

GitHubxf1les/fsop-finder

Binary Ninja 插件,用于扫描 glibc libio 中能够劫持控制流和栈指针的 FSOP 代码路径,助力堆利用研究。
static-analysismemory-forensicsvulnerability-analysis+5
124年前
sc2elf preview

sc2elf

GitHubdump-guy/sc2elf

使用 LibObjectFile 将 shellcode 转换为 ELF 的简单 dotnet Native AOT 应用
reverse-engineeringshellcodemalware-analysis+1
103年前
CaptainHook preview

CaptainHook

GitHubsynacktiv/captainhook

通过 JDWP 和 Frida 追踪用户输入,以检测 Java 方法中的注入漏洞,识别潜在的命令注入和 SQL 注入点。
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+2
94年前
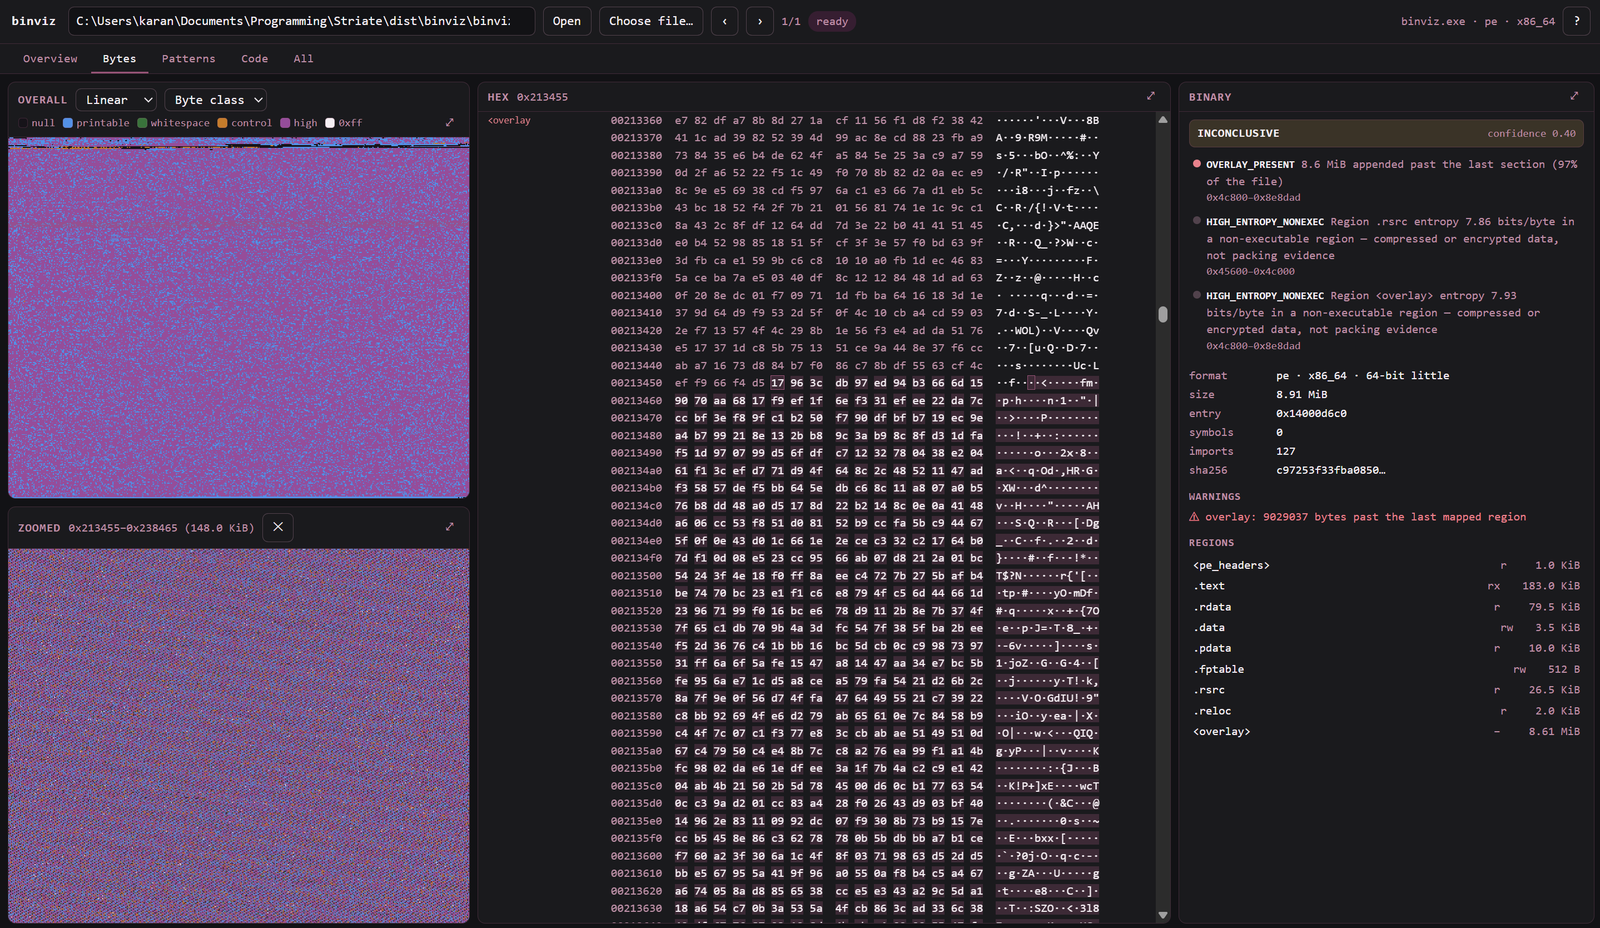
binviz preview

binviz

GitHubkarankantaria/binviz

二进制可视化与分流工具——基于统一地址空间模型,提供熵、字节类别与希尔伯特曲面、点阵图及控制流图分析。

static-analysisreverse-engineeringforensics+4
91个月前
mauidll preview

mauidll

GitHubbishopfox/mauidll

从 MAUI Android 程序集存储中提取托管 (.NET) 程序集。

android-securitystatic-analysisdynamic-code-analysis+4
329天前
Driver-HideKernelThread-IoCancelIrp preview

Driver-HideKernelThread-IoCancelIrp

GitHubgmh5225/driver-hidekernelthread-iocancelirp

Windows 内核驱动技术,通过滥用 IoCancelIrp 和 IRP 取消例程来隐藏内核线程,并提供用于识别隐藏线程的检测方法。

defensive-toolspersistence-mechanismsmalware-analysis+1
94年前
上一页1…545556…68下一页