
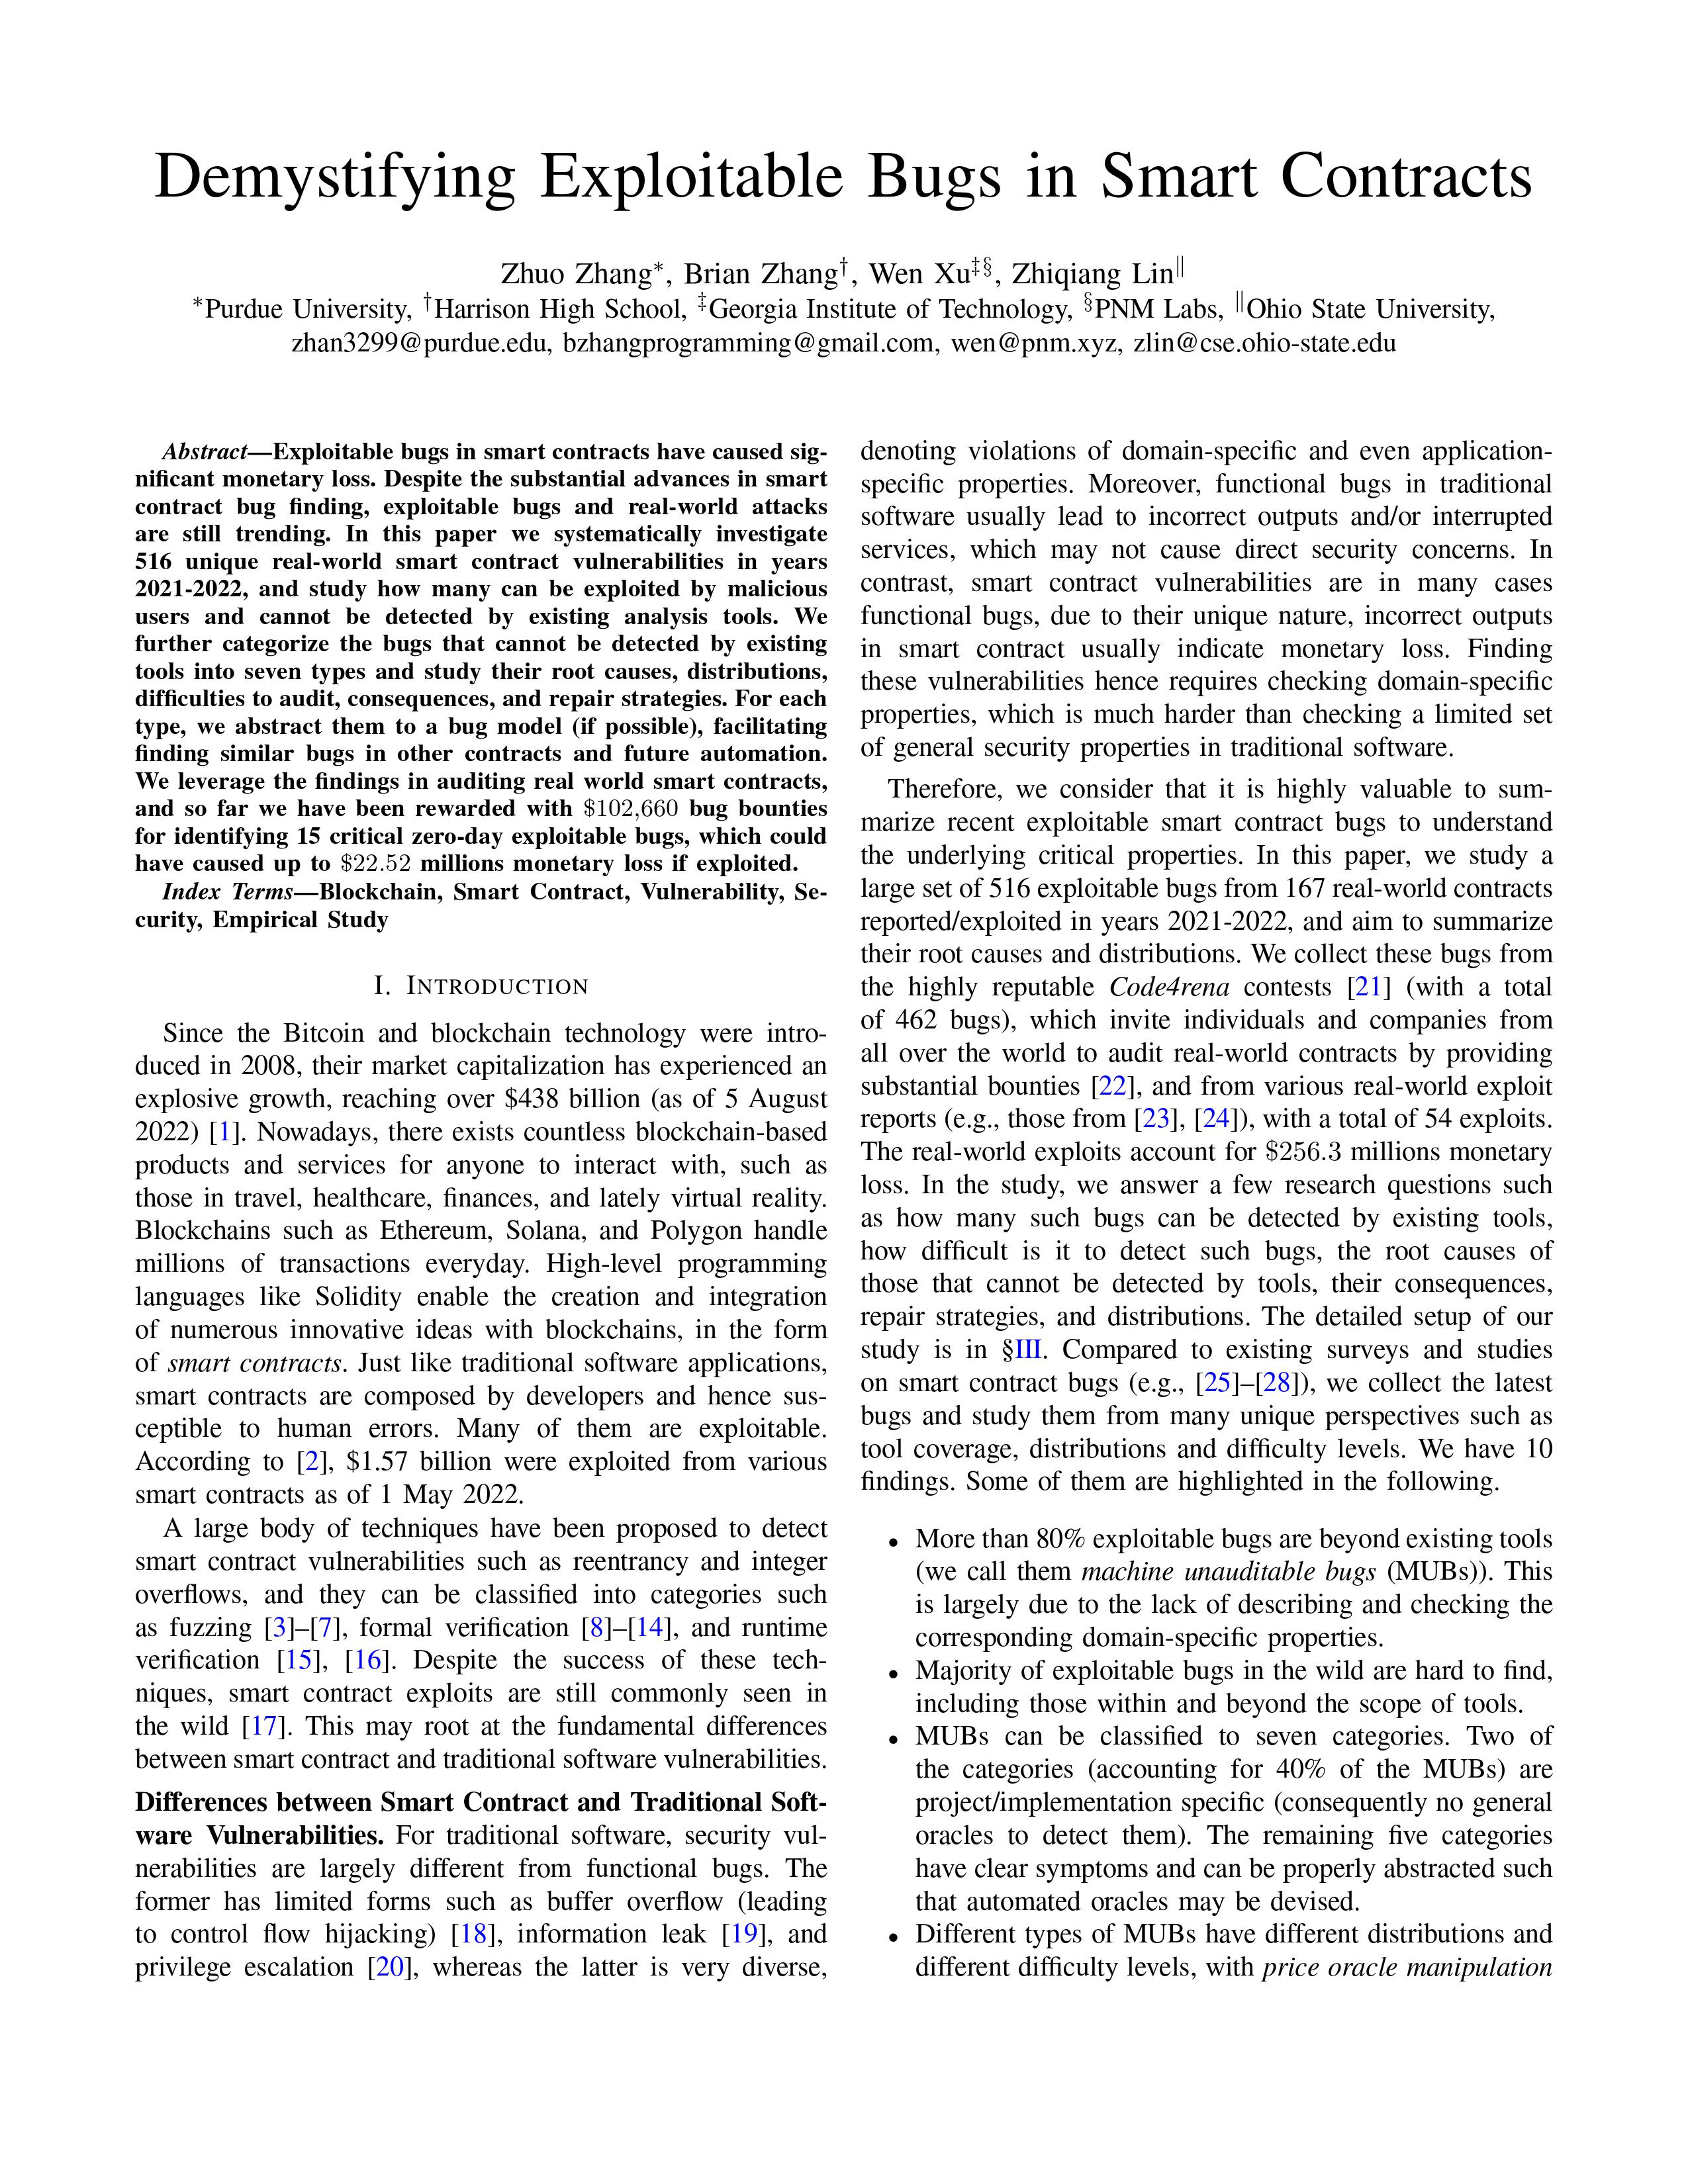
本项目旨在通过帮助 Web3 开发者和安全分析师理解智能合约中的可利用漏洞,为他们提供一份有价值的资源。我们对从 code4rena 中提取的可利用漏洞进行了深入分析,并根据漏洞的性质对其进行分类。
我们的初步研究表明,智能合约中相当大比例的可利用漏洞属于功能性漏洞,这些漏洞无法使用简单通用的预言机(如重入漏洞检测)检测出来。我们希望提高人们对这类漏洞重要性的认识,并鼓励从业者开发更复杂、更精细的自动化语义预言机来检测它们。
智能合约中相当一部分可利用漏洞属于功能性漏洞,无法通过简单通用的预言机检测出来。
请注意,本仓库目前正在积极开发中,由于 code4rena 比赛持续进行,数据可能会随时间发生变化。
该数据集按以下四个文件夹组织:
我们根据所审查漏洞的性质将其分为三个主要类别:
由于功能性漏洞的分类可能存在歧义,我们欢迎提出改进分类标准的建议。你可以在我们的文档中找到更详细的标签信息,也建议你查阅我们当前的分类指南以了解更多信息。
我们的目标是编制一份全面的漏洞检测技术清单,为 Web3 开发者和安全分析师提供有价值的资源。我们将重点关注两大类:
我们热忱欢迎社区提出更多建议或贡献,以帮助扩展和改进这份清单。
我们相信,未来的 Web3 安全工作将优先识别功能性漏洞并开发相应的预言机。为此,我们计划整理一份能够为创建自动化语义预言机提供指导的技术清单。这些技术将来源于多种材料,如经同行评审的研究论文、预印本、行业工具和在线资源。
本节将收录公开可用且目前仍在积极开发中的开源技术。这些技术既可供 Web3 开发者和安全分析师直接使用,也可作为其他工具的构建模块。我们优先考虑源代码级技术,因为它们更适用于 Web3 开发和审计场景。