Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-36358 — 概念验证,演示了 Juzaweb CMS v5.0.0 中通过横幅广告 HTML 字段存在的存储型 XSS 漏洞,该漏洞可在管理面板中导致任意脚本执行。 | Kitploit
工具/GitHubGitHub/yuhuamiao/cve-2026-36358
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHubyuhuamiao/cve-2026-36358

CVE-2026-36358

概念验证,演示了 Juzaweb CMS v5.0.0 中通过横幅广告 HTML 字段存在的存储型 XSS 漏洞,该漏洞可在管理面板中导致任意脚本执行。

查看仓库
1145个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-36358 PoC - Juzaweb CMS v.5.0.0 (XSS)

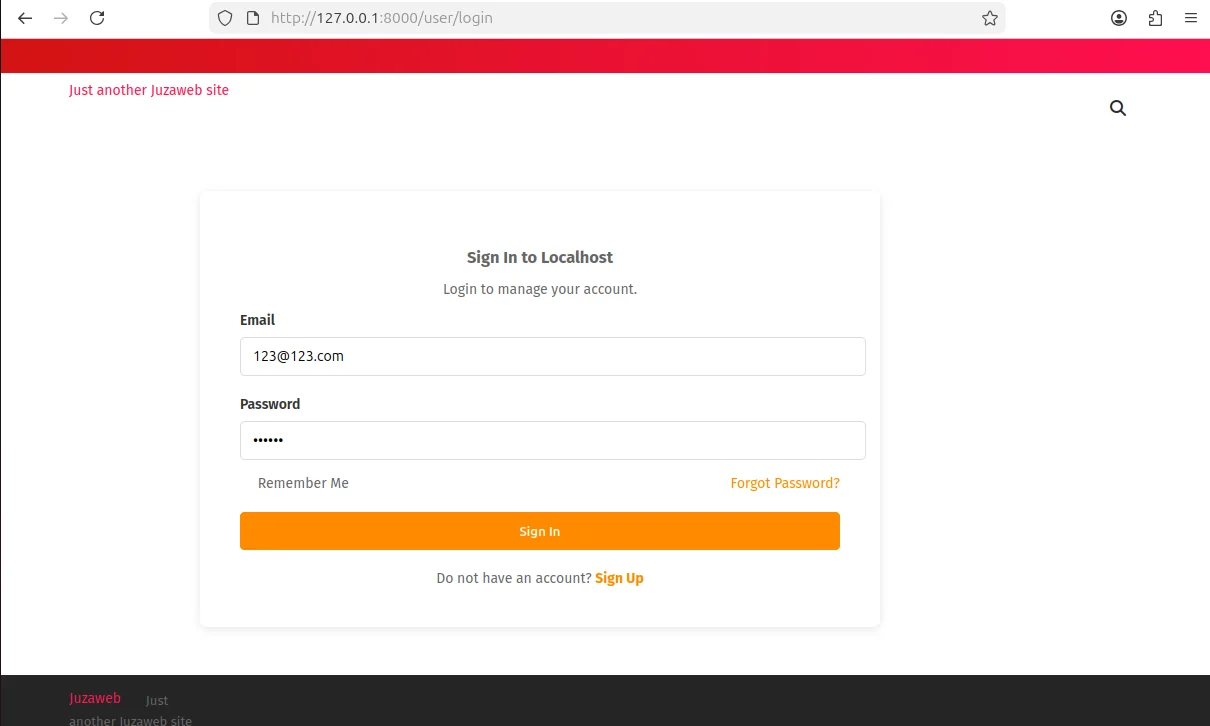
首先,正常搭建平台并注册一个账户。这里我注册的管理员账户是 [email protected] / 123456。

搭建好平台后,你可以看到网站首页。
image

访问 /admin 并登录。

image

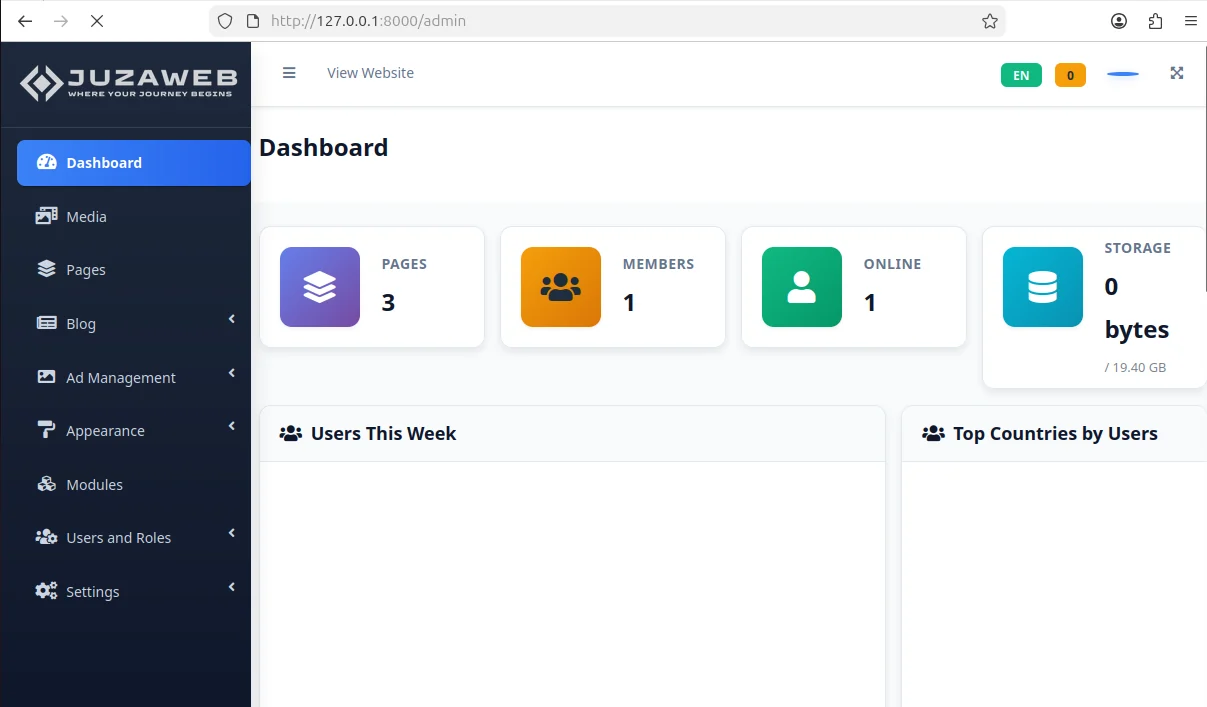
登录后,你将进入管理员后台仪表盘。

image

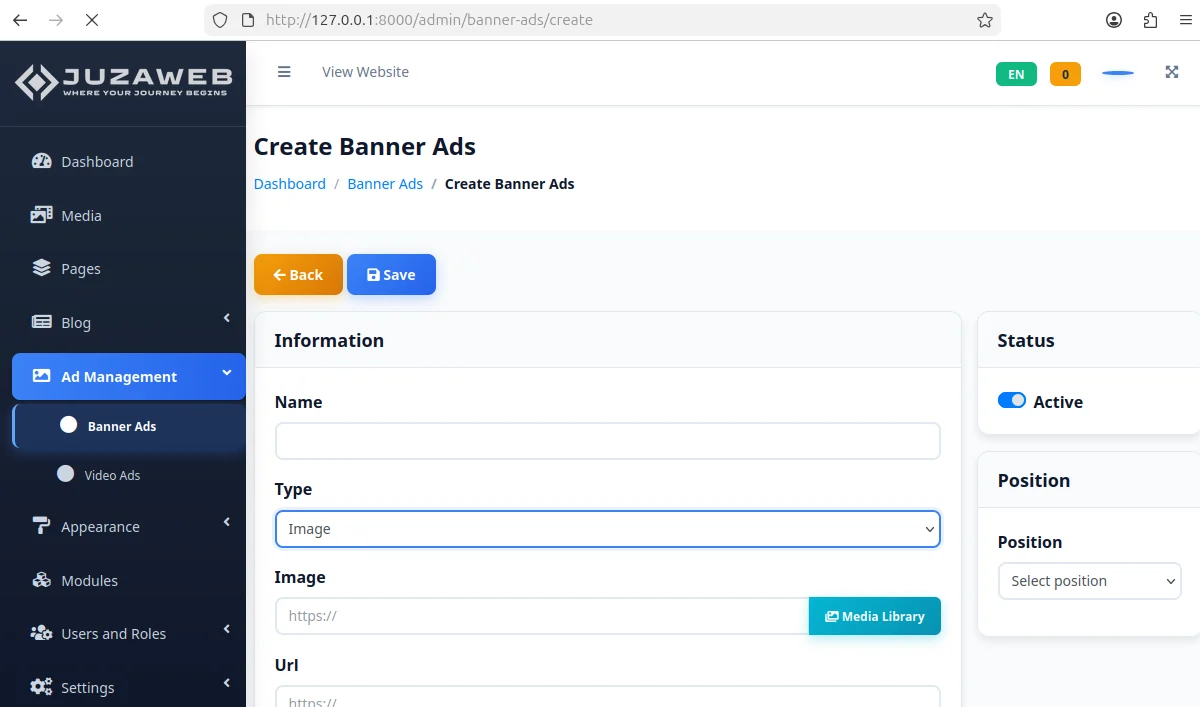
导航到 /admin/banner-ads 路由,点击“添加横幅”进入广告创建页面。
image

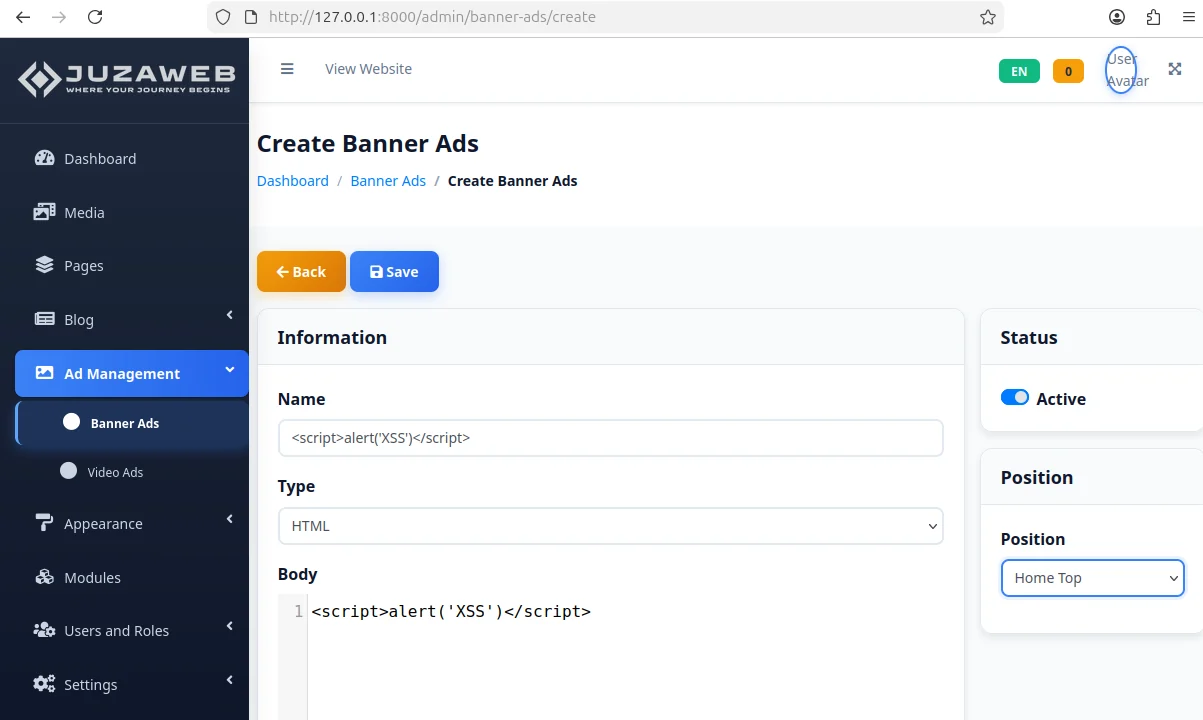
将类型改为“HTML”,并在正文(Body)字段中插入恶意 XSS 代码。
image

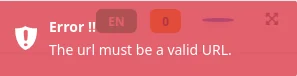
如果遇到如下错误:

image

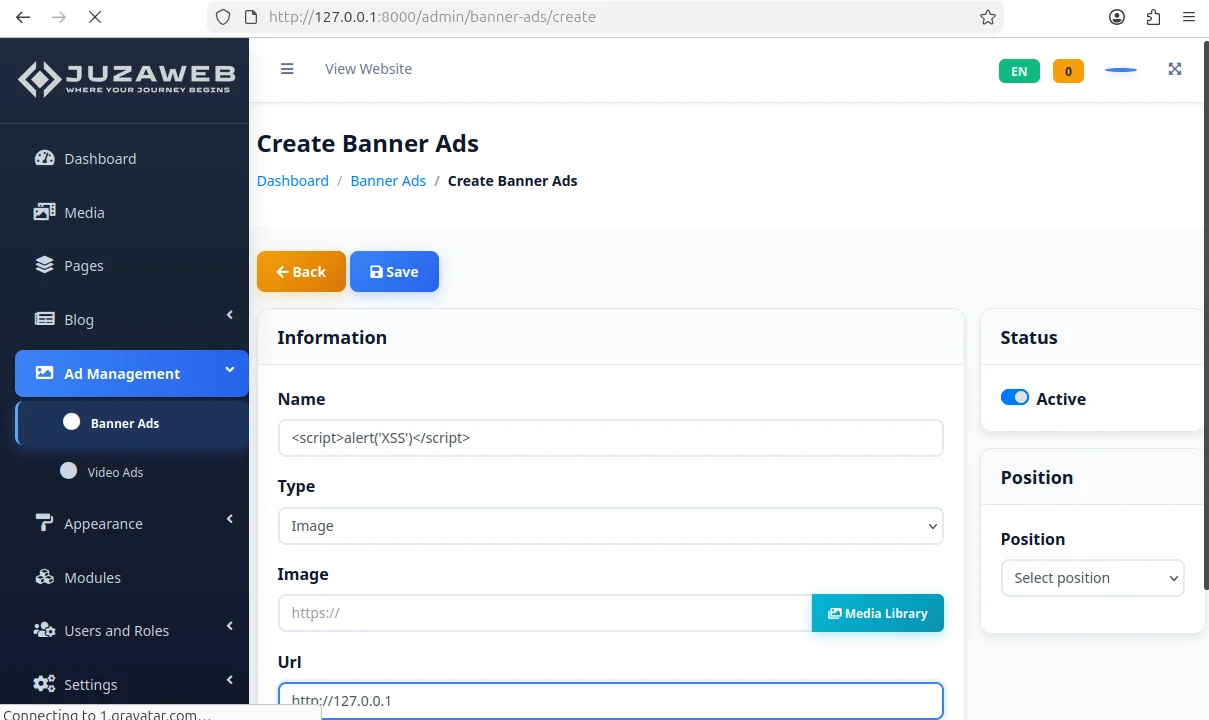
返回“图片”(Image)类型,并在 URL 字段中输入任意 URL。

image

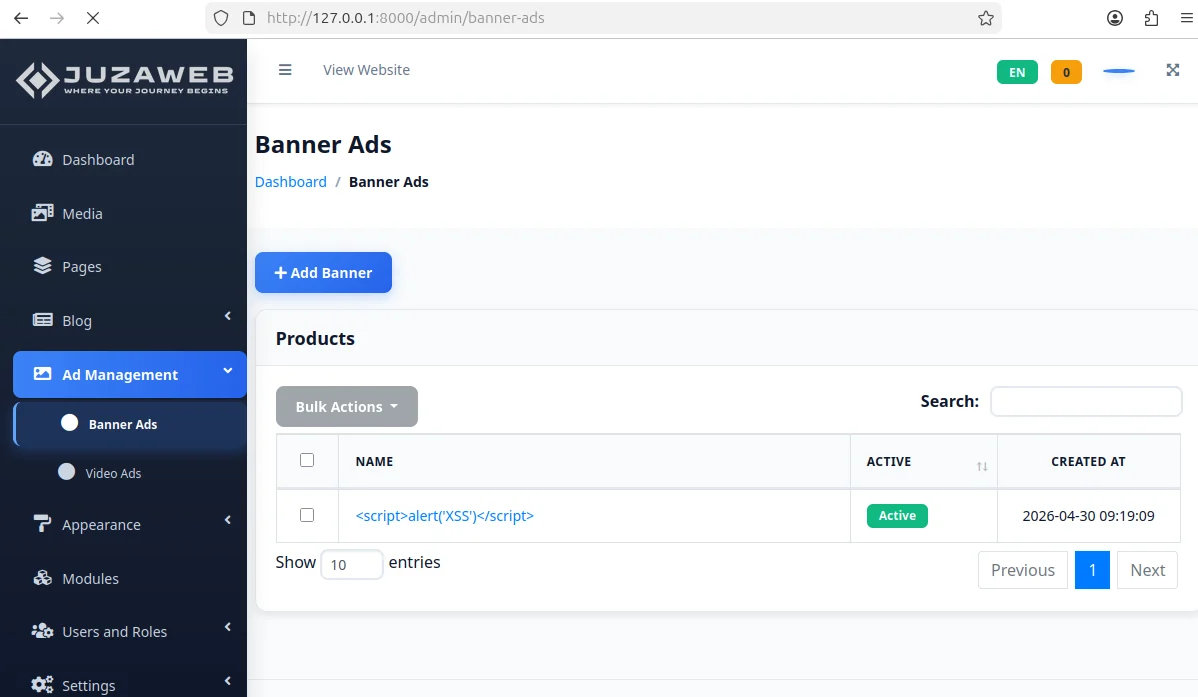
成功添加广告后,你可以看到它处于启用/运行状态。

image

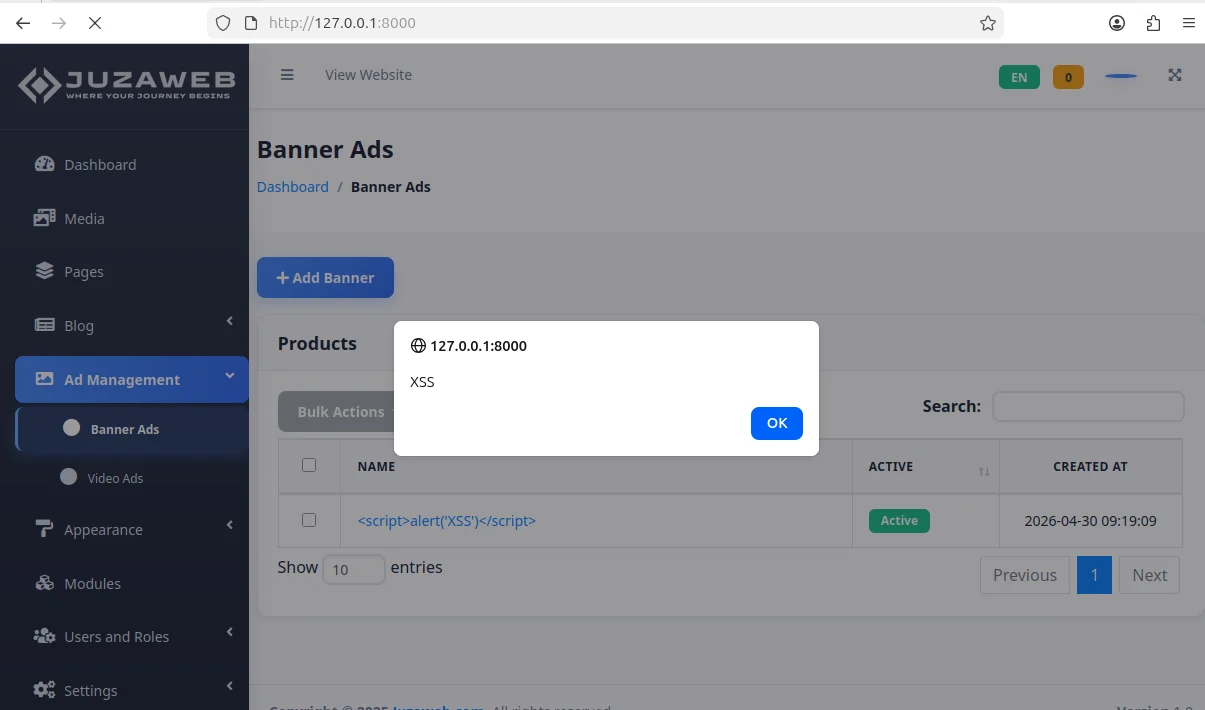
现在,返回首页。警报框将弹出,演示 XSS 漏洞。

image
下载工具