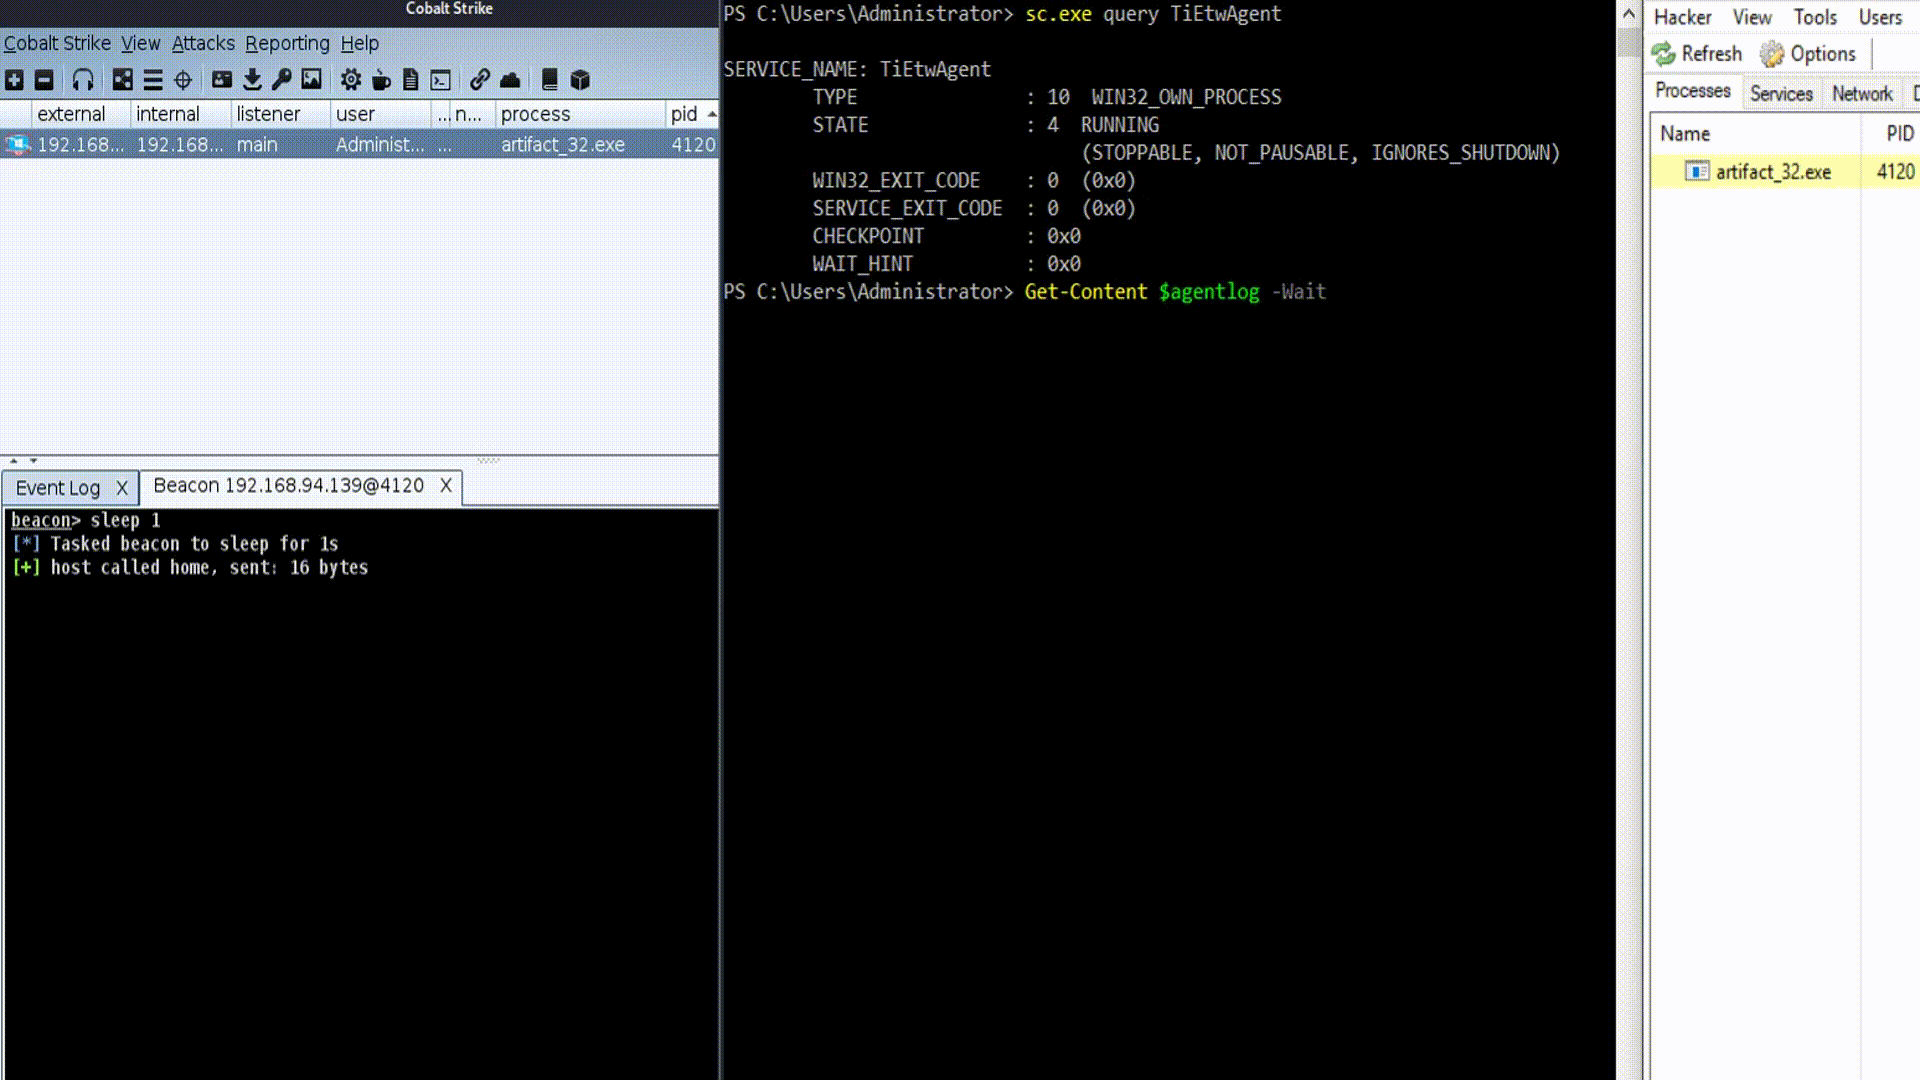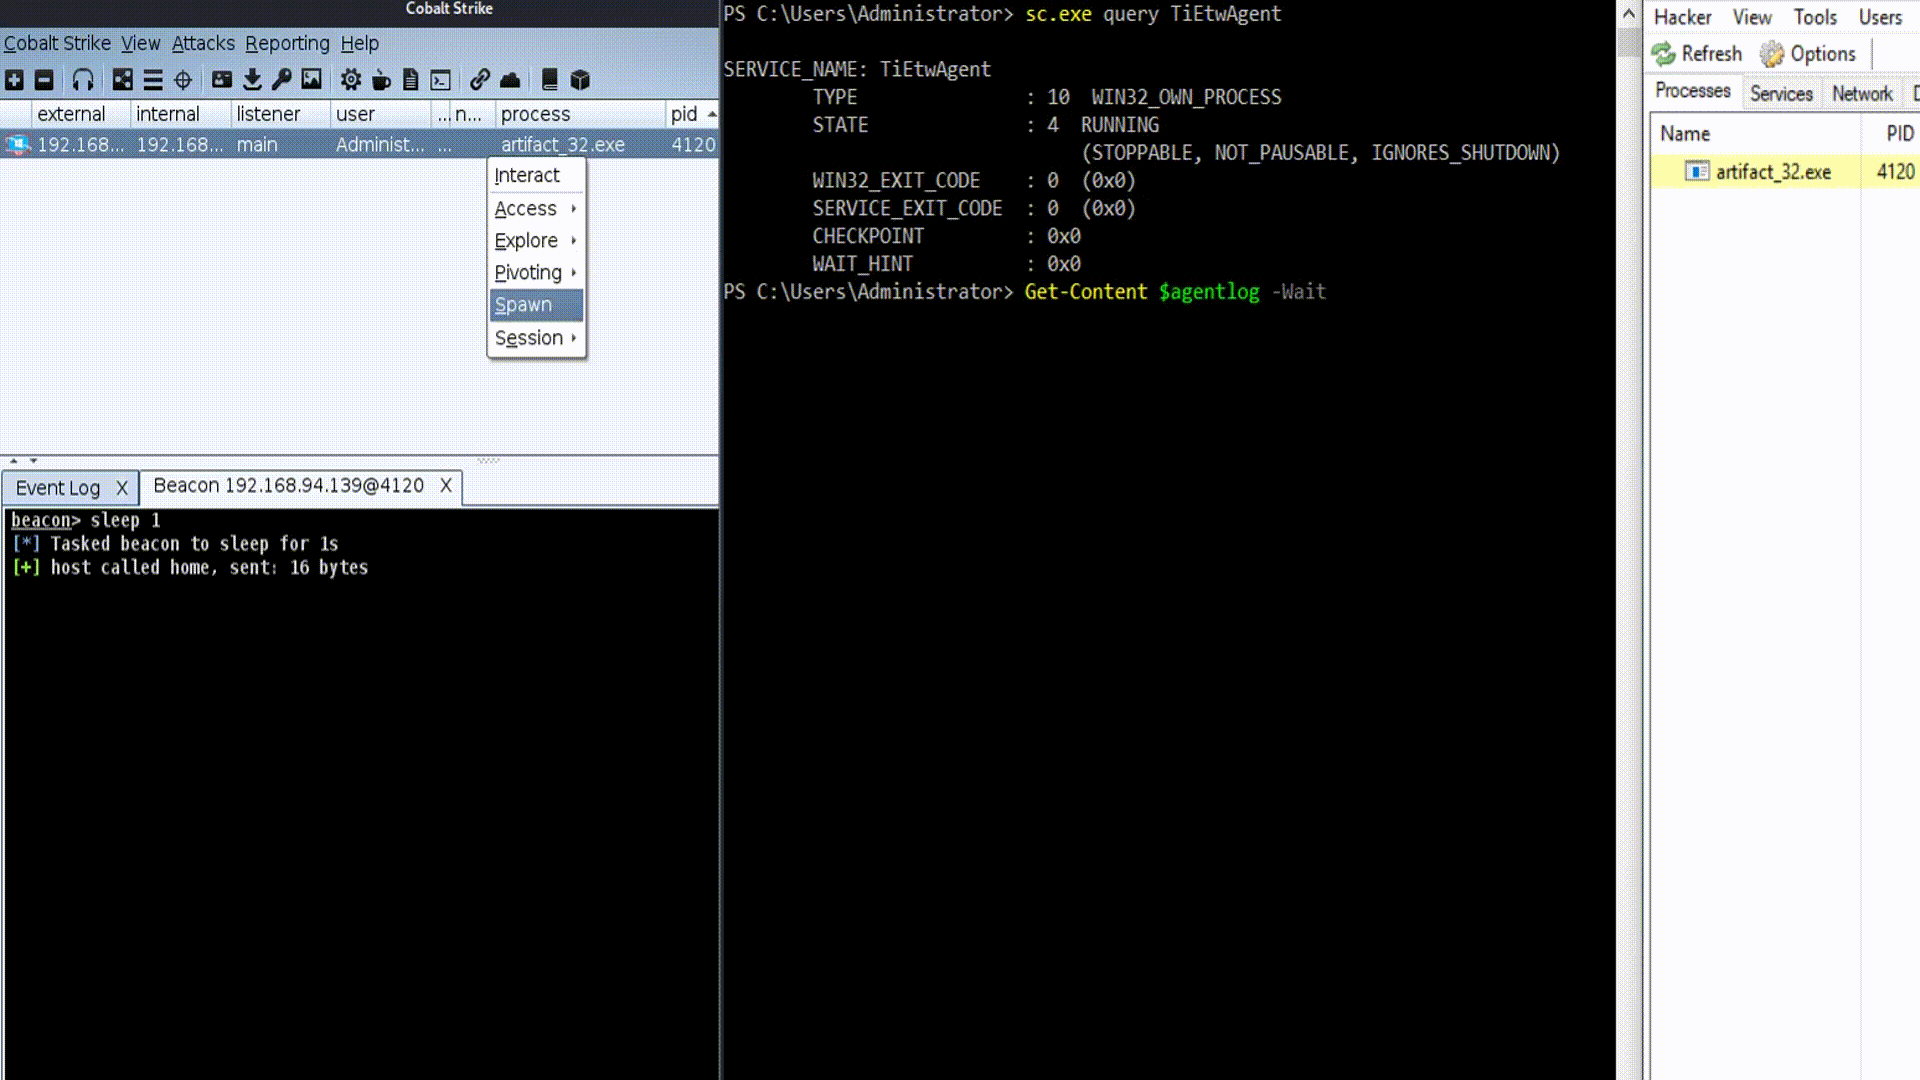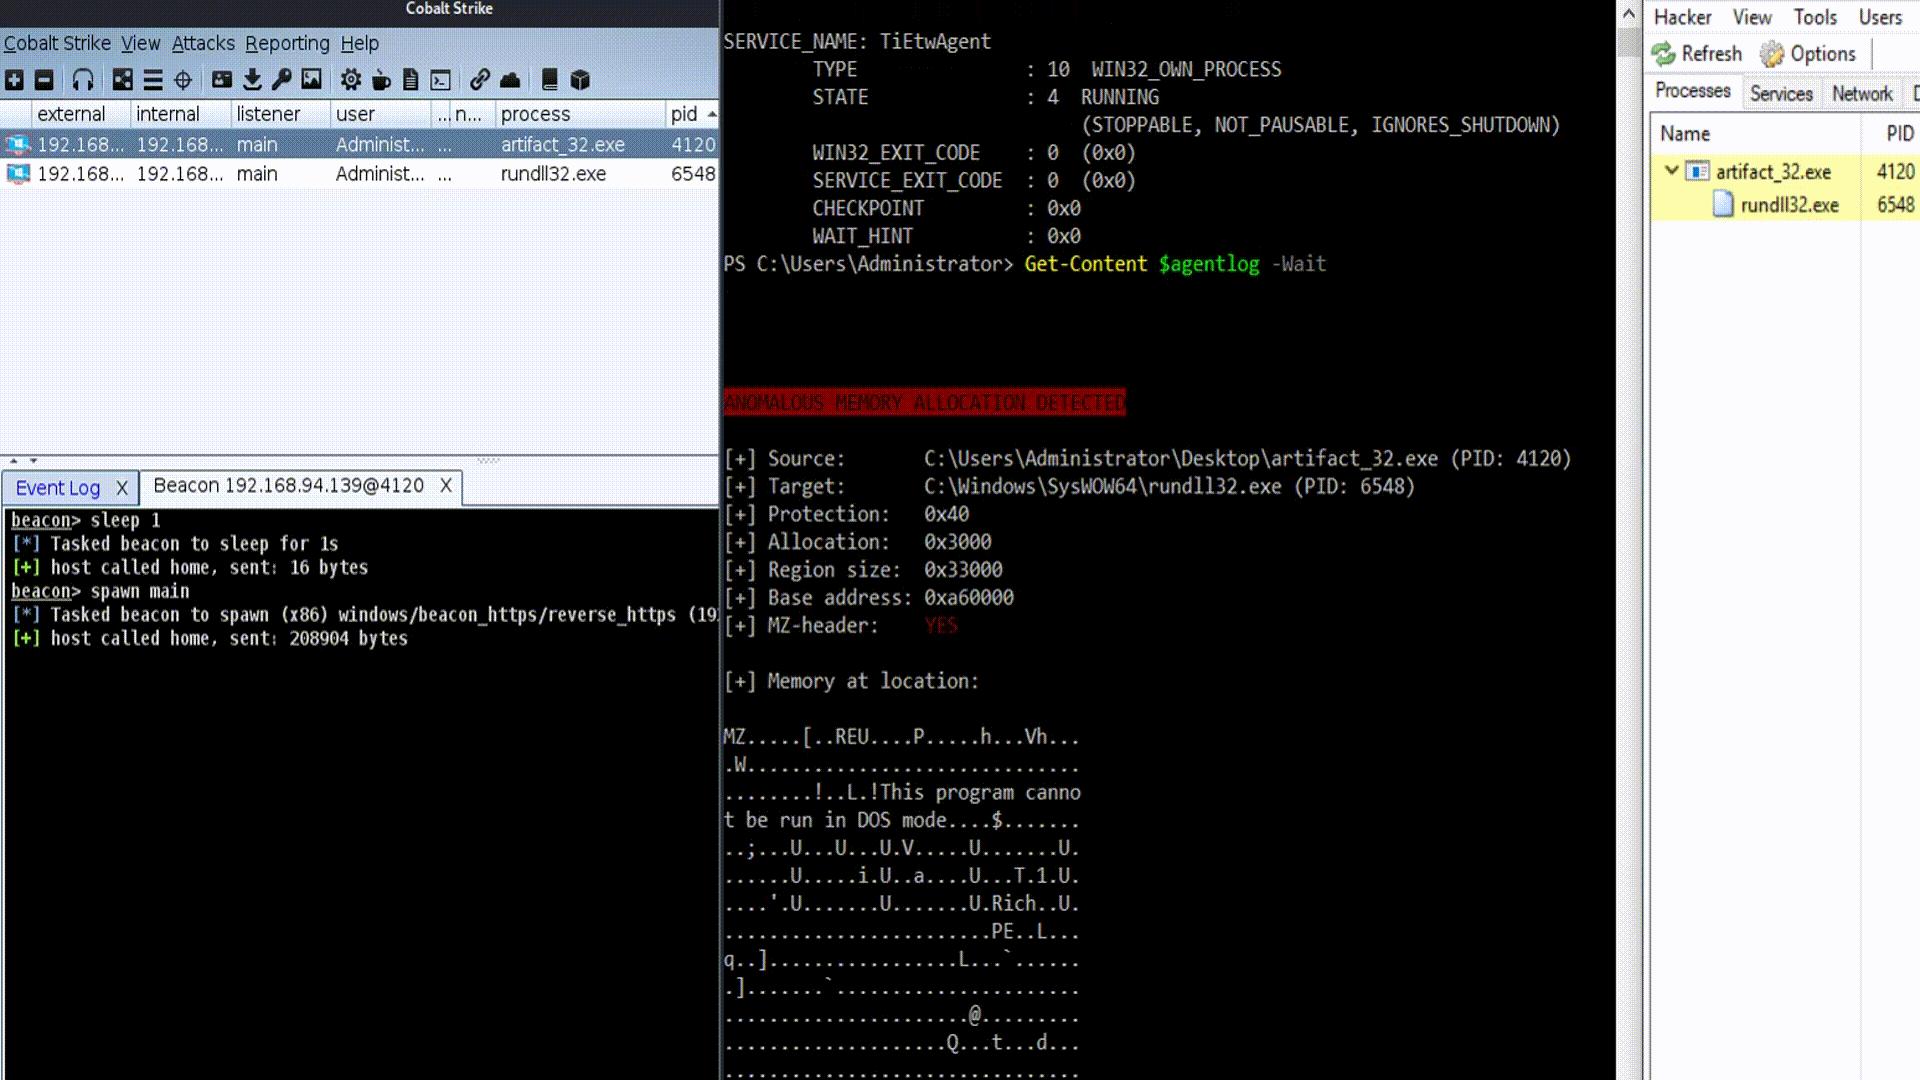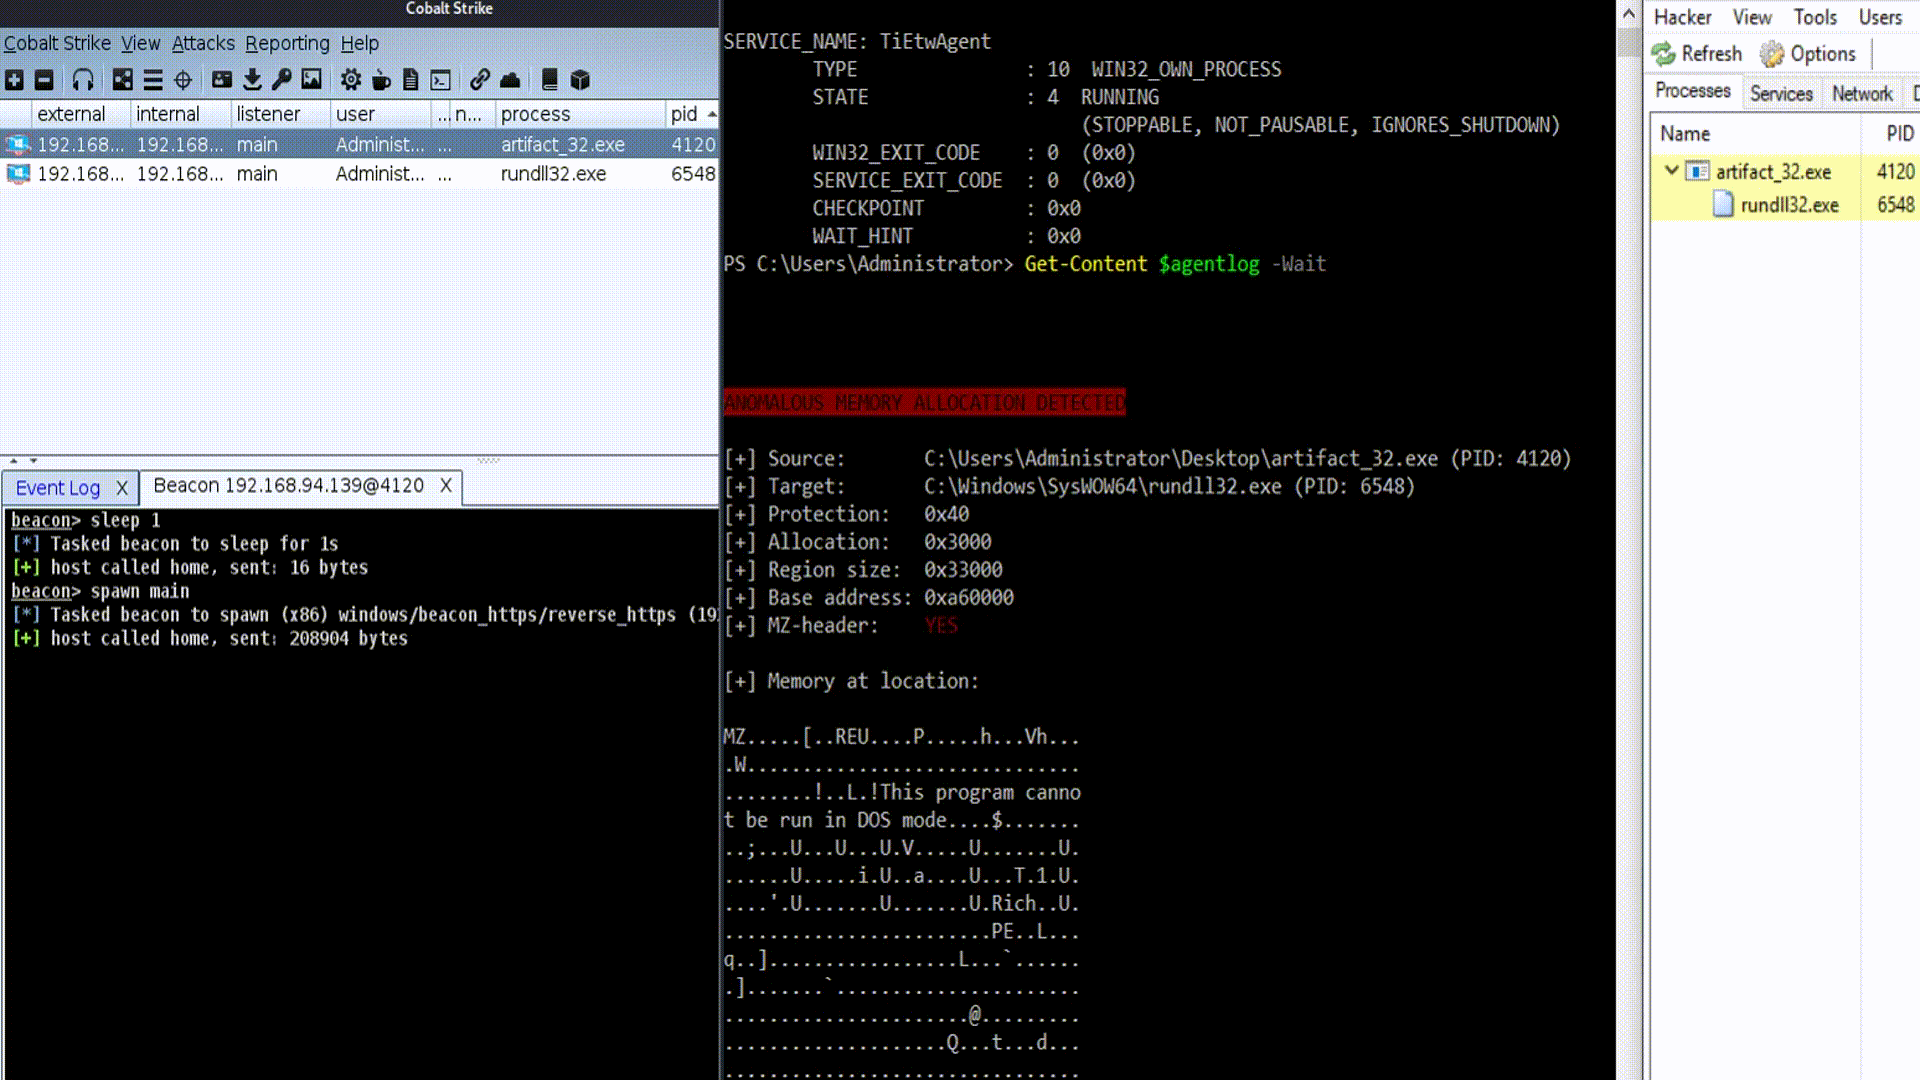
这个项目是为了研究、构建和测试不同的内存注入检测用例和绕过技术而创建的。该代理利用 Microsoft-Windows-Threat-Intelligence 事件追踪提供程序,作为用户态挂钩的更现代、更稳定的替代方案,并具有内核模式可见性的优势。
该项目依赖于 microsoft/krabsetw 库进行 ETS 设置和使用。
随附的博文可在此处找到:https://blog.redbluepurple.io/windows-security-research/kernel-tracing-injection-detection
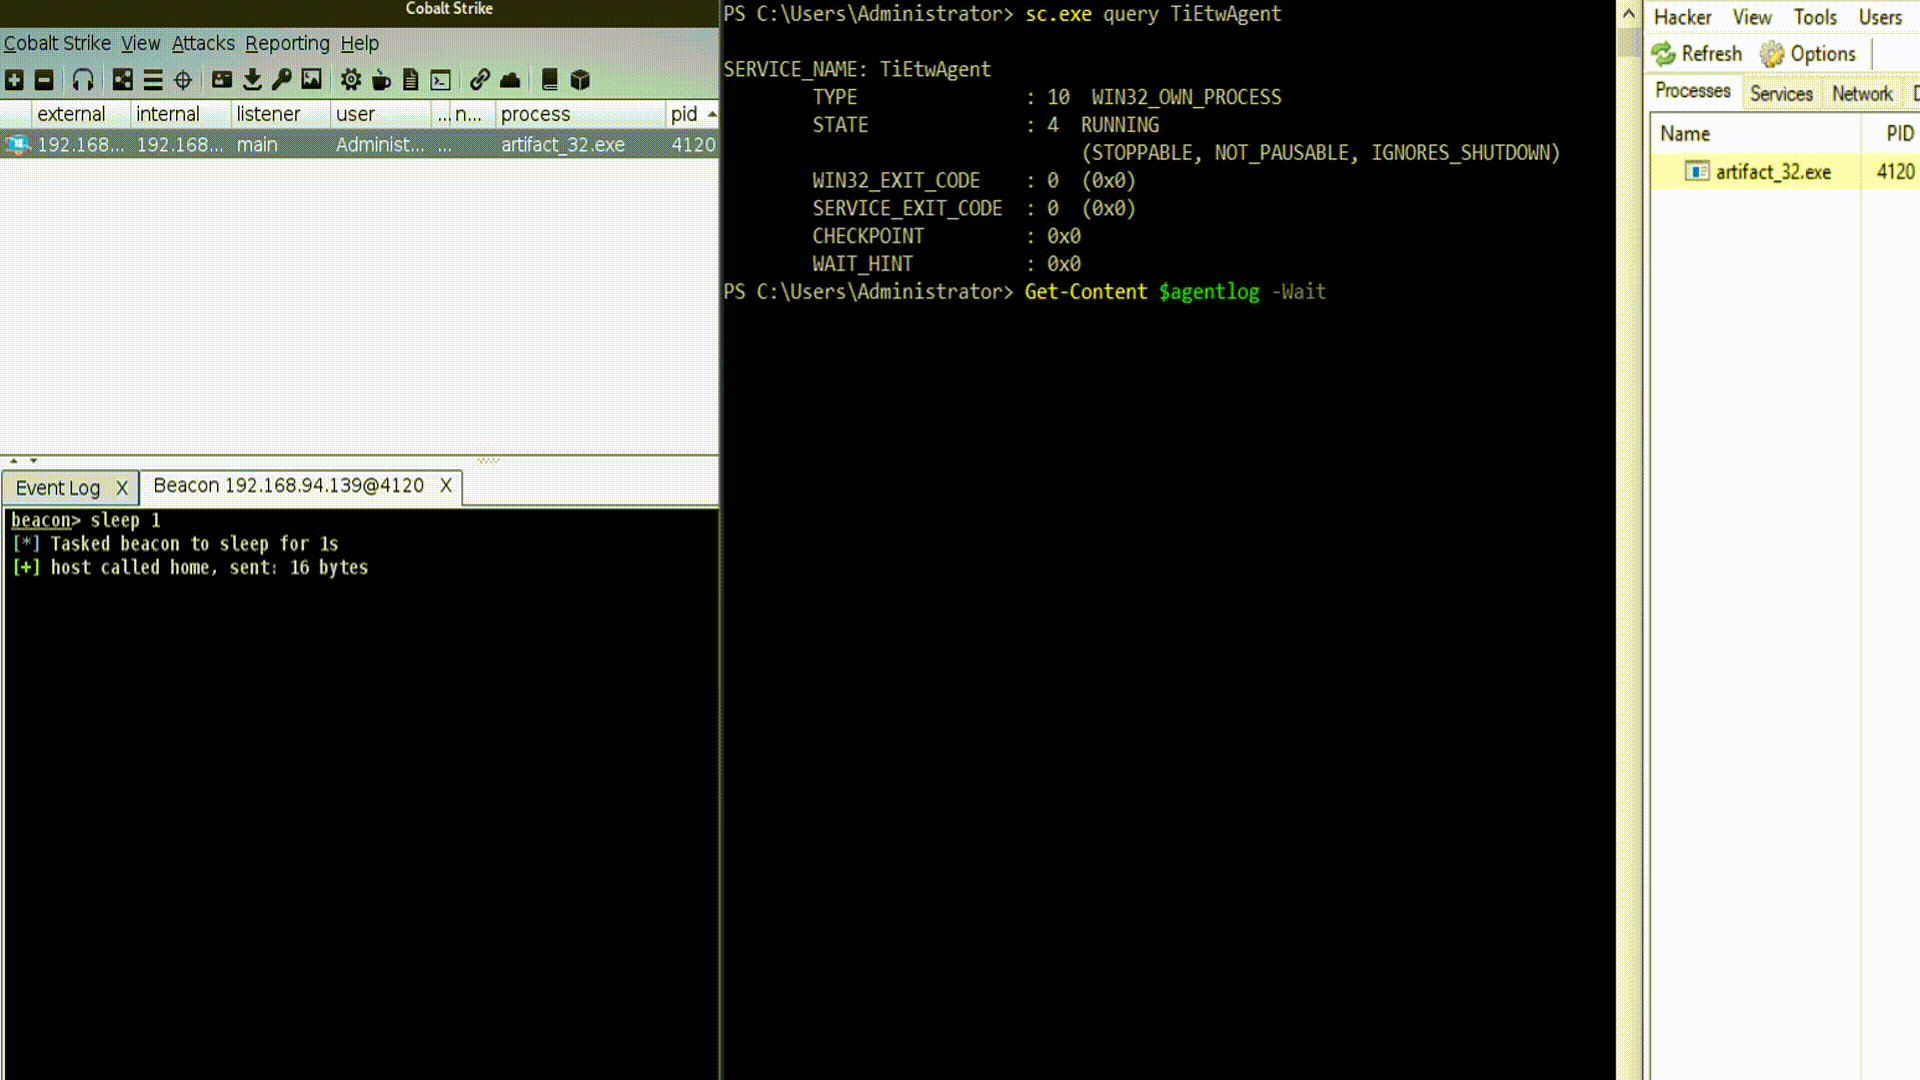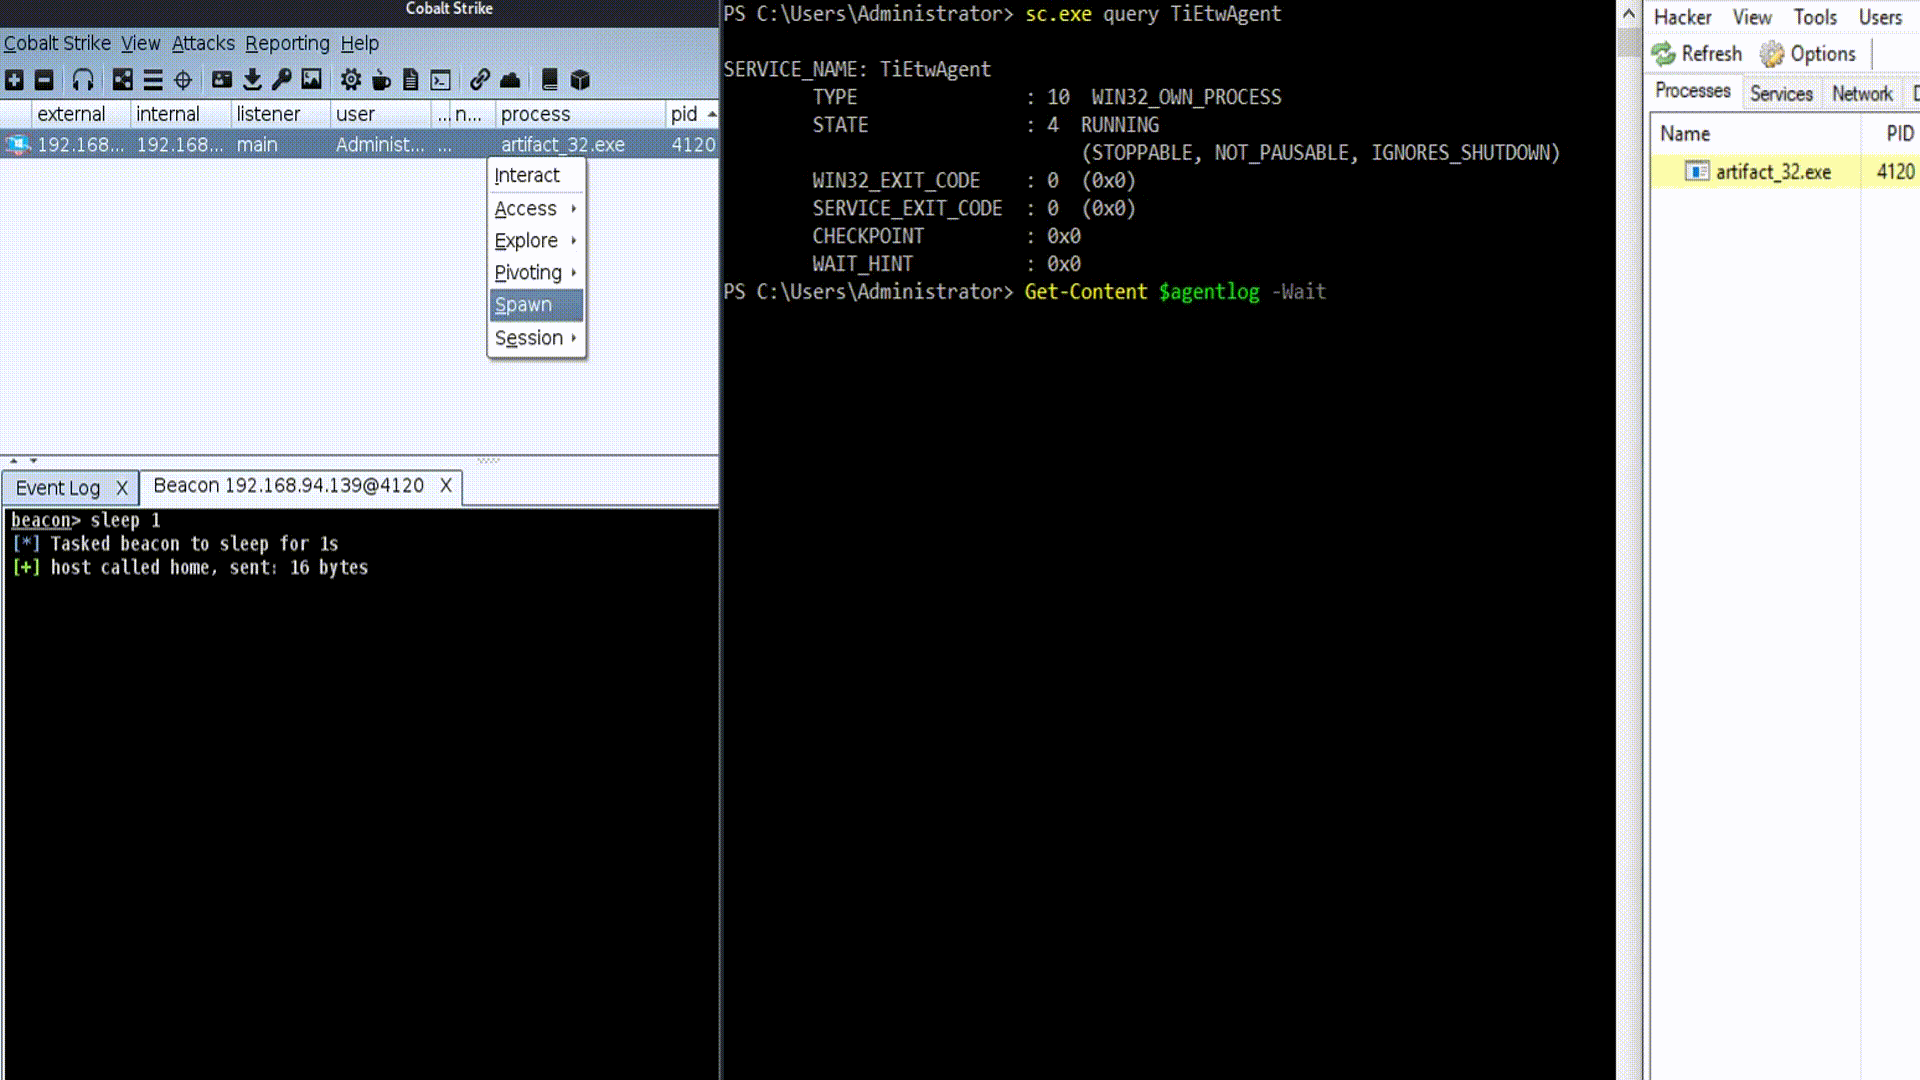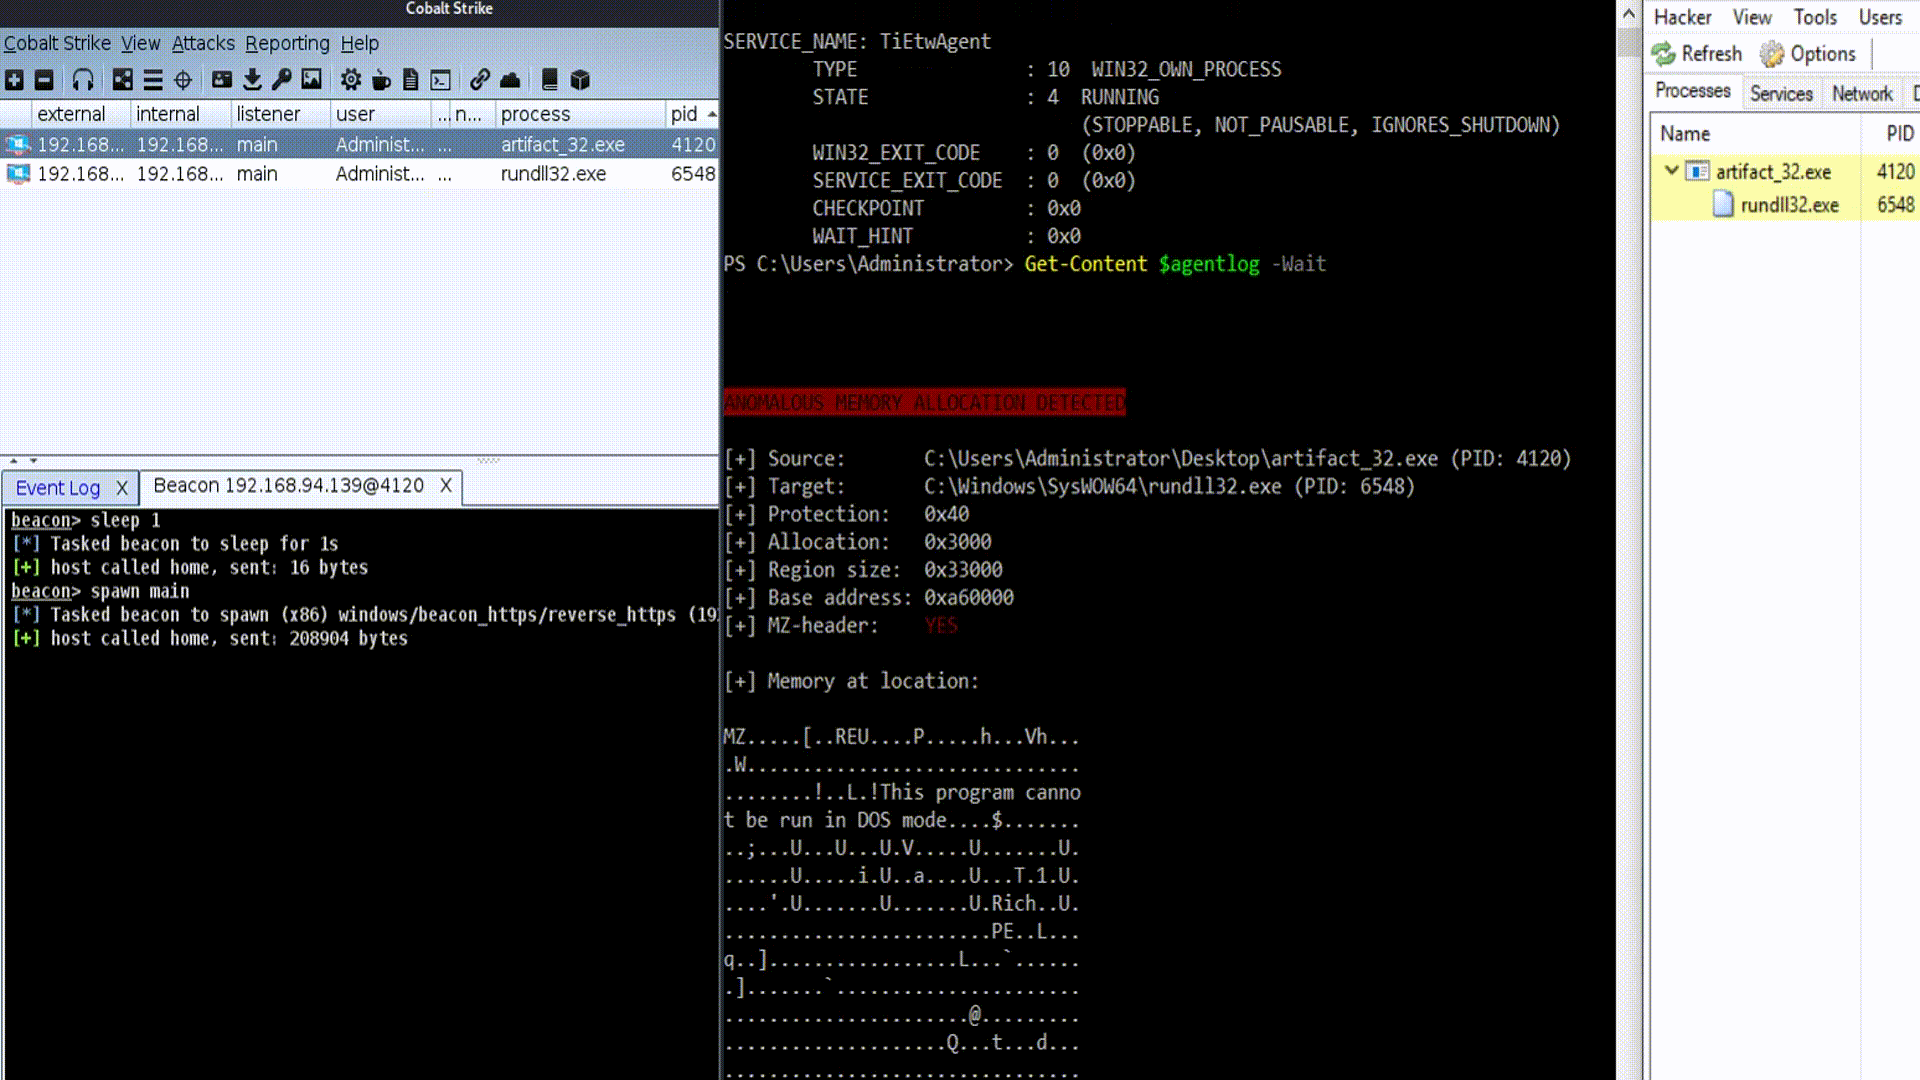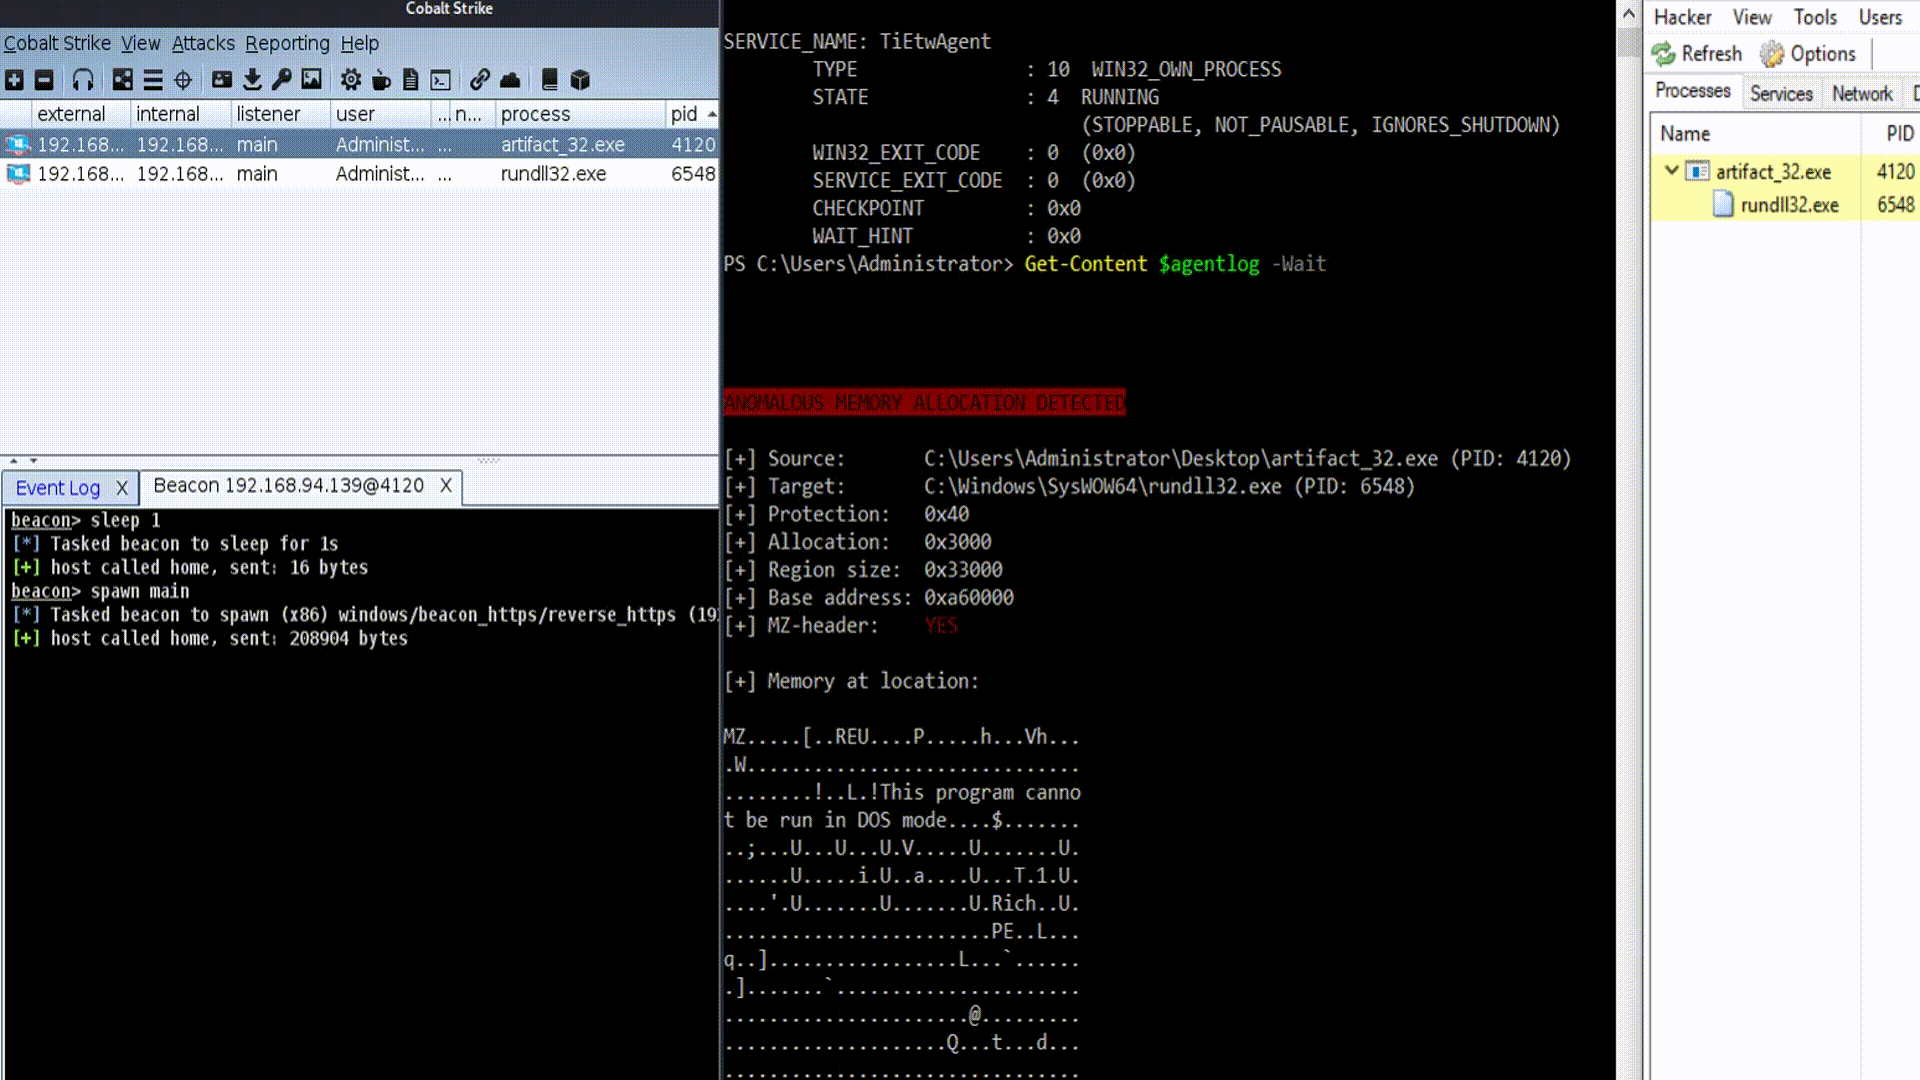
检测函数可以轻松地在 DetectionLogic.cpp 中添加,并通过 detect_event(GenericEvent evt) 为任何源事件类型调用。可以通过将新事件字段的名称附加到 GenericEvent 类声明的映射中,轻松添加对新事件字段的支持。
假设你没有 Microsoft 信任的签名证书:
附注:如果你不想编写 ELAM 驱动程序,可以从 https://github.com/pathtofile/PPLRunner/tree/main/elam_driver 获取一个。
特别感谢 @pathtofile 的帖子:https://blog.tofile.dev/2020/12/16/elam.html