Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/xmyronn/cve-2026-7071-access-control
漏洞分析漏洞利用信息收集Web安全渗透测试
GitHubxmyronn/cve-2026-7071-access-control

CVE-2026-7071-access-Control

概念验证,演示如何通过 CodeAstro 在线求职门户中的目录列表未授权访问用户简历,包含复现步骤与修复建议。

查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
45个月前尚未审核
分享

CodeAstro 在线求职门户(PHP MySQL)中的未认证简历泄露

详细信息

  • 供应商: CodeAstro
  • 产品: 基于 PHP MySQL 的在线求职门户项目
  • 版本: 1.0
  • 漏洞类型: 访问控制不当 / 信息泄露
  • CWE: CWE-284、CWE-200、CWE-548
  • 受影响端点: /users/user-cvs/
  • 影响: 未认证即可访问所有用户简历

描述

该应用程序将用户简历存储在公开可访问的目录(/users/user-cvs/)中,未强制执行身份验证或授权检查。

未认证的攻击者可以通过请求文件 URL 直接访问并下载任何用户的简历。

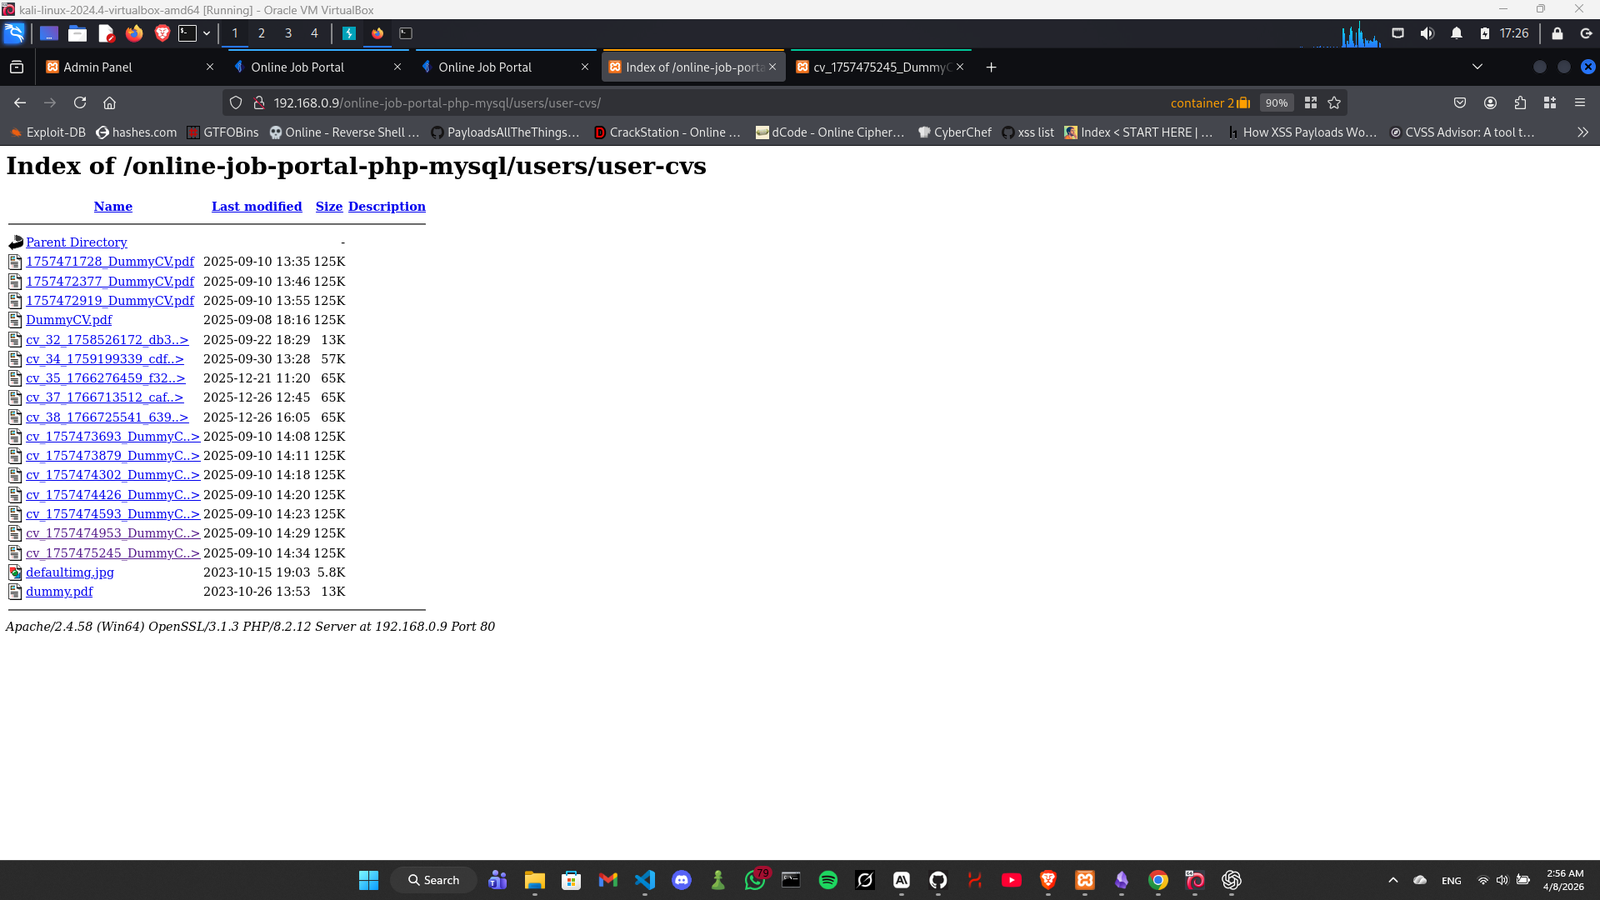
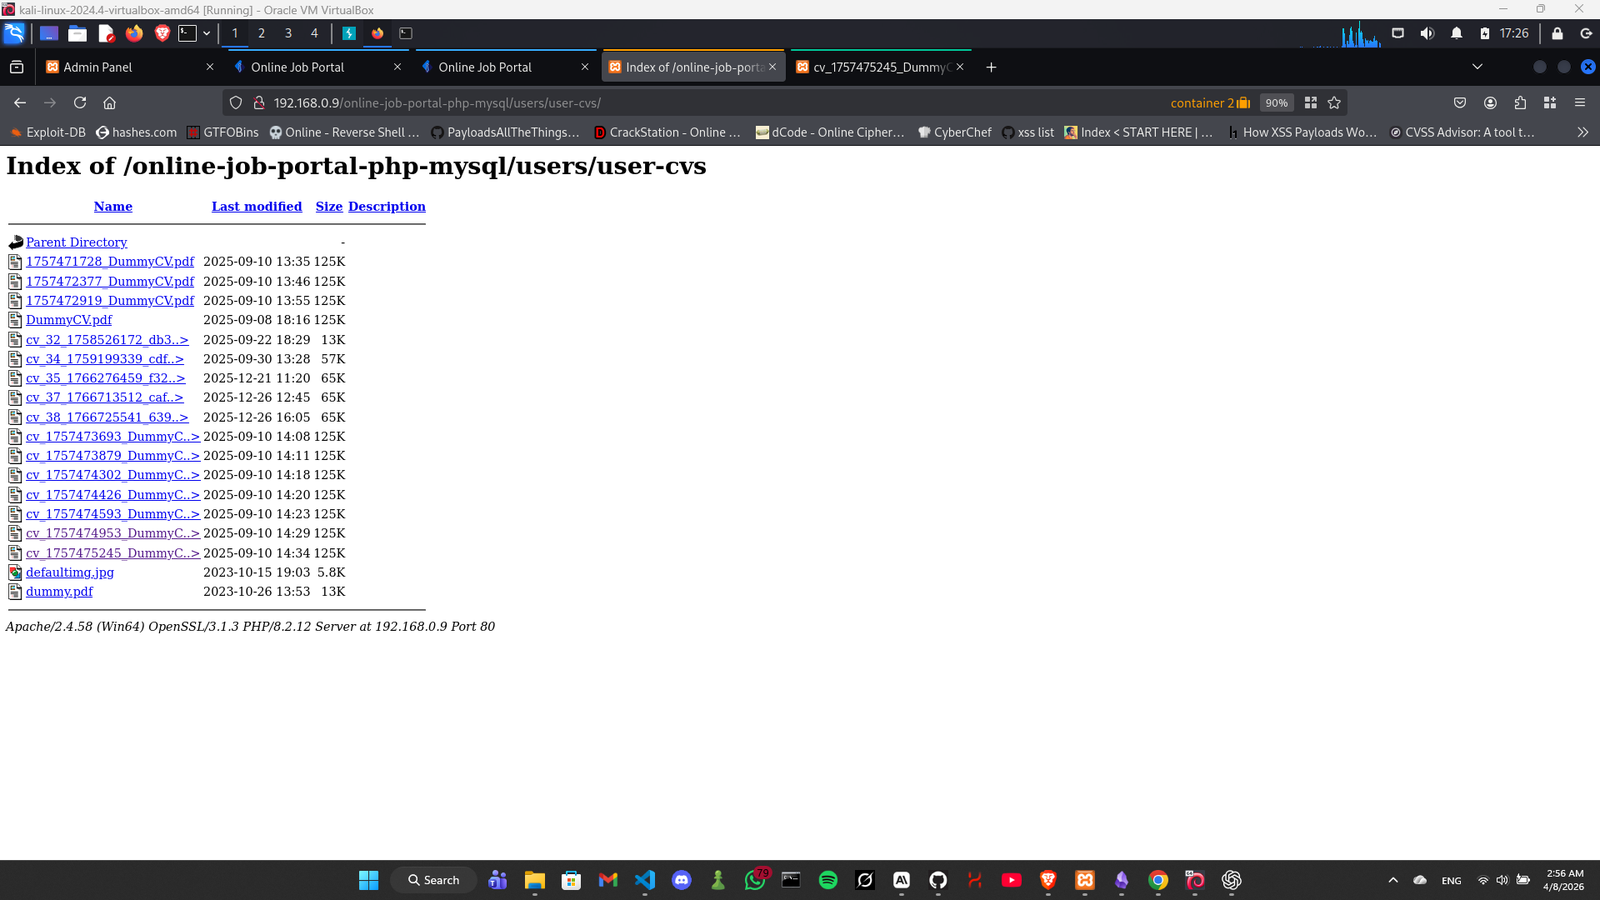
此外,该目录启用了目录列表功能,攻击者无需猜测文件名即可枚举所有已上传的简历。


概念验证

步骤 1:访问目录列表

GET /online-job-portal-php-mysql/users/user-cvs/ HTTP/1.1 Host: target

结果:
显示所有已上传简历文件的列表。 Screenshot 2026-04-08 025624
步骤 2:无需认证即可下载简历

GET /online-job-portal-php-mysql/users/user-cvs/cv_1757475245_DummyCV.pdf HTTP/1.1 Host: target


步骤 3:无需身份验证

  • 请求无需登录即可生效
  • 无需会话 Cookie
  • 任何用户或攻击者均可直接访问文件

影响

攻击者可以访问并下载所有用户简历,其中可能包含敏感的个人信息,例如:

  • 全名
  • 电子邮件地址
  • 电话号码
  • 工作经历

这可能导致隐私侵犯、数据收集以及潜在的身份盗窃。


漏洞代码(概念性)

该应用程序直接从公共目录暴露文件,在访问前未验证用户权限。


修复建议

  • 限制对 /users/user-cvs/ 目录的访问
  • 在服务器上禁用目录列表功能
  • 在提供文件服务前实施适当的身份验证和授权检查
  • 将敏感文件存储在 Web 根目录之外,并通过受控端点提供服务

作者

  • Imad Alvi

参考

https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/

下载工具