Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-24061_POC — # CVE-2026-24061(GNU Telnetd 漏洞利用)的 POC 脚本 | Kitploit
工具/GitHubGitHub/x-croot/cve-2026-24061_poc
漏洞分析漏洞利用网络安全渗透测试远程访问工具
GitHubx-croot/cve-2026-24061_poc

CVE-2026-24061_POC

# CVE-2026-24061(GNU Telnetd 漏洞利用)的 POC 脚本

查看仓库
247个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

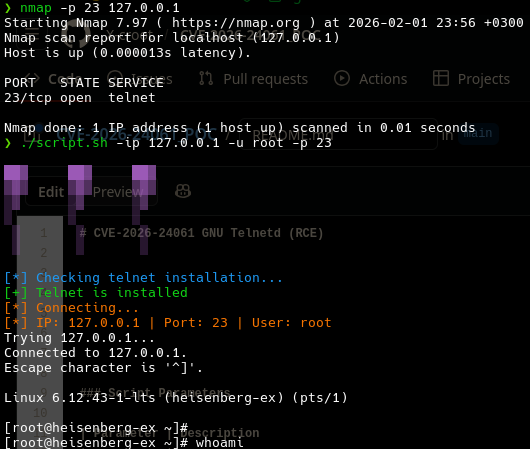
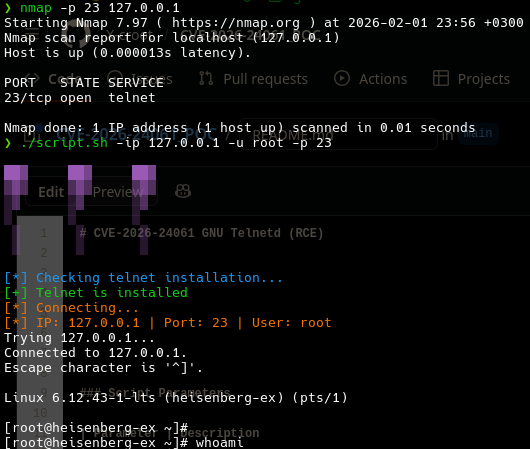
CVE-2026-24061 GNU Telnetd(远程代码执行)

resim

脚本参数

参数描述默认值是否必需?示例
-ip指定连接的目标 IP 地址。-是-ip 192.168.1.10
-u指定 Telnet 连接的用户名。root否-u admin
-p指定 Telnet 连接的端口。23否-p 2323

法律免责声明:

本概念验证(PoC)仅供教育目的使用。 其设计旨在演示系统中存在的漏洞, 并帮助安全专业人员、研究人员和开发人员理解 该漏洞的工作原理。

通过使用或分发此 PoC,您承认并同意以下条款:

  1. 您对使用此代码所采取的行为负全部责任。
  2. 此 PoC 仅应以合法、道德且负责任的方式使用。
  3. 请勿在您不拥有或未经明确许可测试的系统或网络上使用此 PoC。
  4. 此 PoC 的作者不对因其使用而造成的任何损害、损失或伤害负责。
  5. 此 PoC 不得用于恶意目的,包括未经授权的访问、数据窃取或任何形式的利用。
  6. 未经授权或在未获得明确同意测试的系统上使用此 PoC 可能违法,并可能受到刑事起诉。

请负责任地使用,并尊重他人的安全。

下载工具