Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Winrar-CVE-2023-40477-POC — CVE-2023-40477 PoC(作者:Wild-Pointer) | Kitploit
工具/GitHubGitHub/wildptr-io/winrar-cve-2023-40477-poc
漏洞分析漏洞利用渗透测试学习与教育二进制利用
GitHubwildptr-io/winrar-cve-2023-40477-poc

Winrar-CVE-2023-40477-POC

CVE-2023-40477 PoC(作者:Wild-Pointer)

查看仓库
27813年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2023-4047 PoC 作者:Wild Pointer

  • 阅读研究文档:https://wildptr.io/winrar-cve-2023-40477-poc-new-vulnerability-winrar-security-research/
  • Recvol3.cpp 漏洞:https://www.rarlab.com/vuln_rev3_names.html, https://www.win-rar.com/
  • 受影响版本:WinRAR <= 6.22

如何测试?

你可以自行生成 PoC,或者直接测试附带的演示 RAR 文件(已证实解压时会导致 winrar-6.22 崩溃)。

  1. 生成 PoC - 参考 cve_2023_40477_poc.py
  2. 演示 RAR 文件 - 只需从 example_poc_after_gen 中解压 Rar.rar 即可。

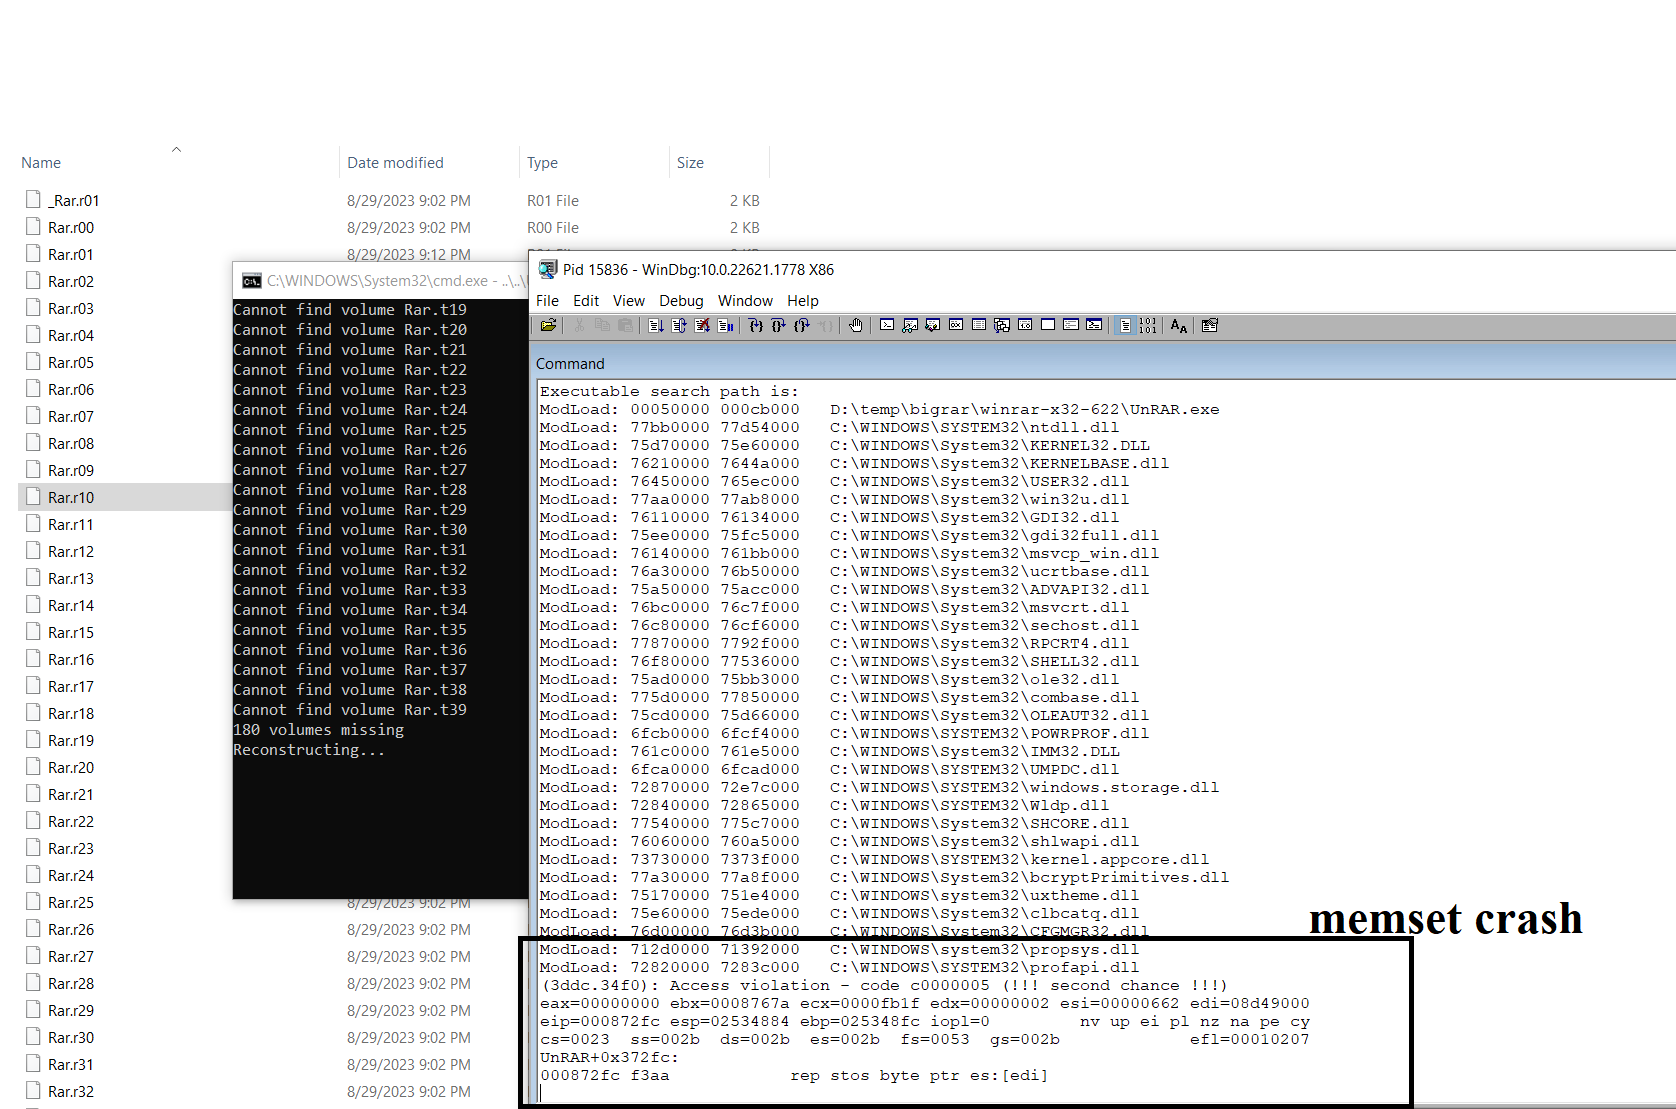
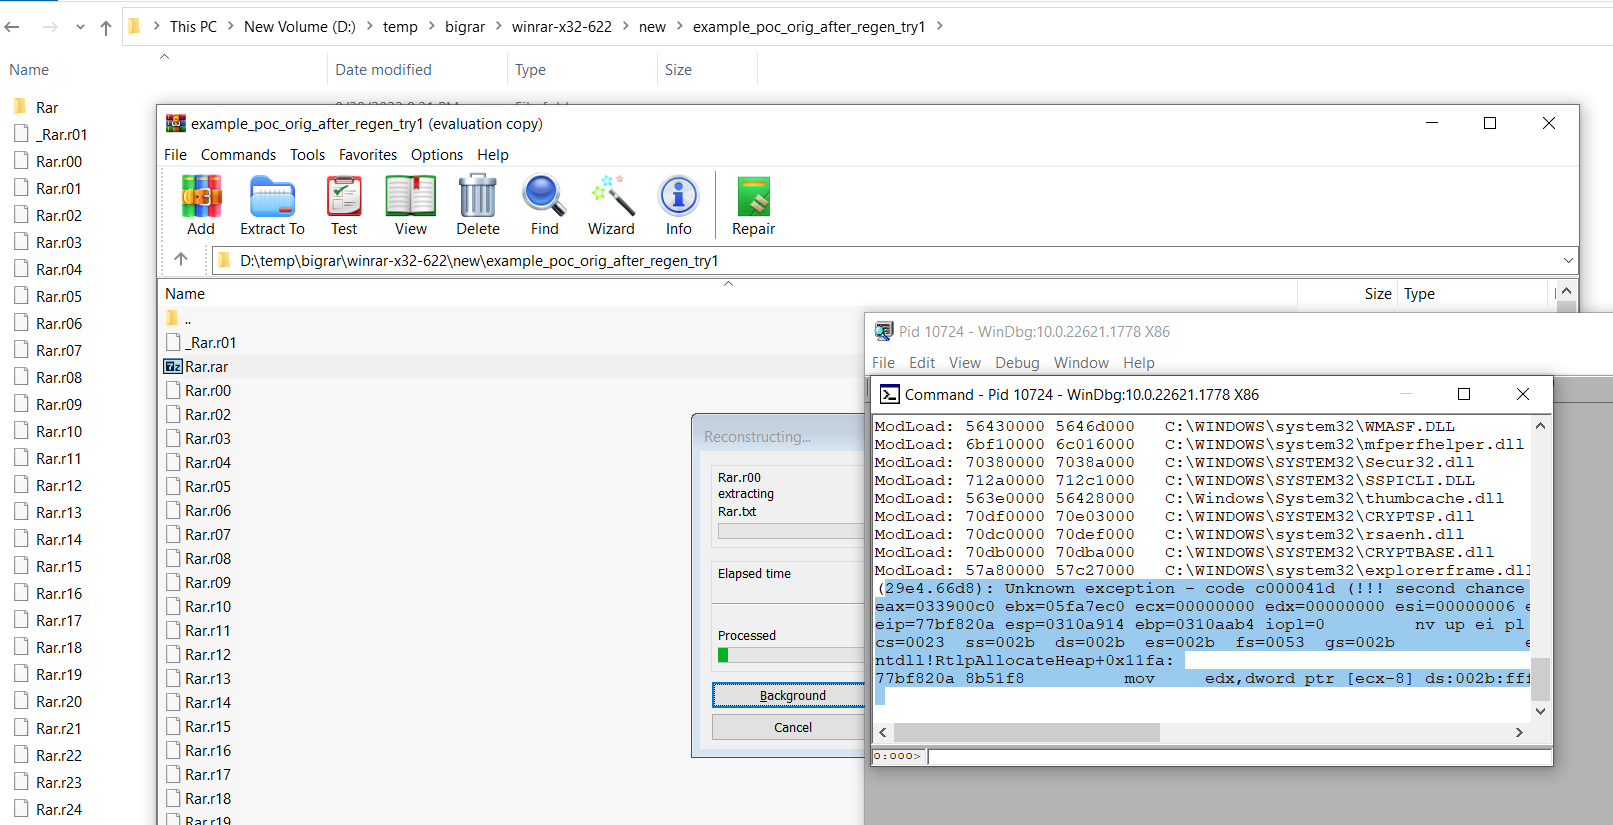
PoC 崩溃截图

  1. Memset 崩溃 -
  2. WinRAR 中的堆溢出 -

免责声明

请自行承担使用责任——发布者、作者及其任何关联方均不对因使用本代码和/或代码库所引起、产生或生成的任何行为负责。 本内容仅且只用于教育目的,仅包含演示示例,并非用于造成伤害或产生影响。 请仅将本内容用于教育目的。请勿将本代码用于任何不道德或非预期行为。

下载工具