CVE 记录: https://www.cve.org/CVERecord?id=CVE-2026-77812
NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-77812
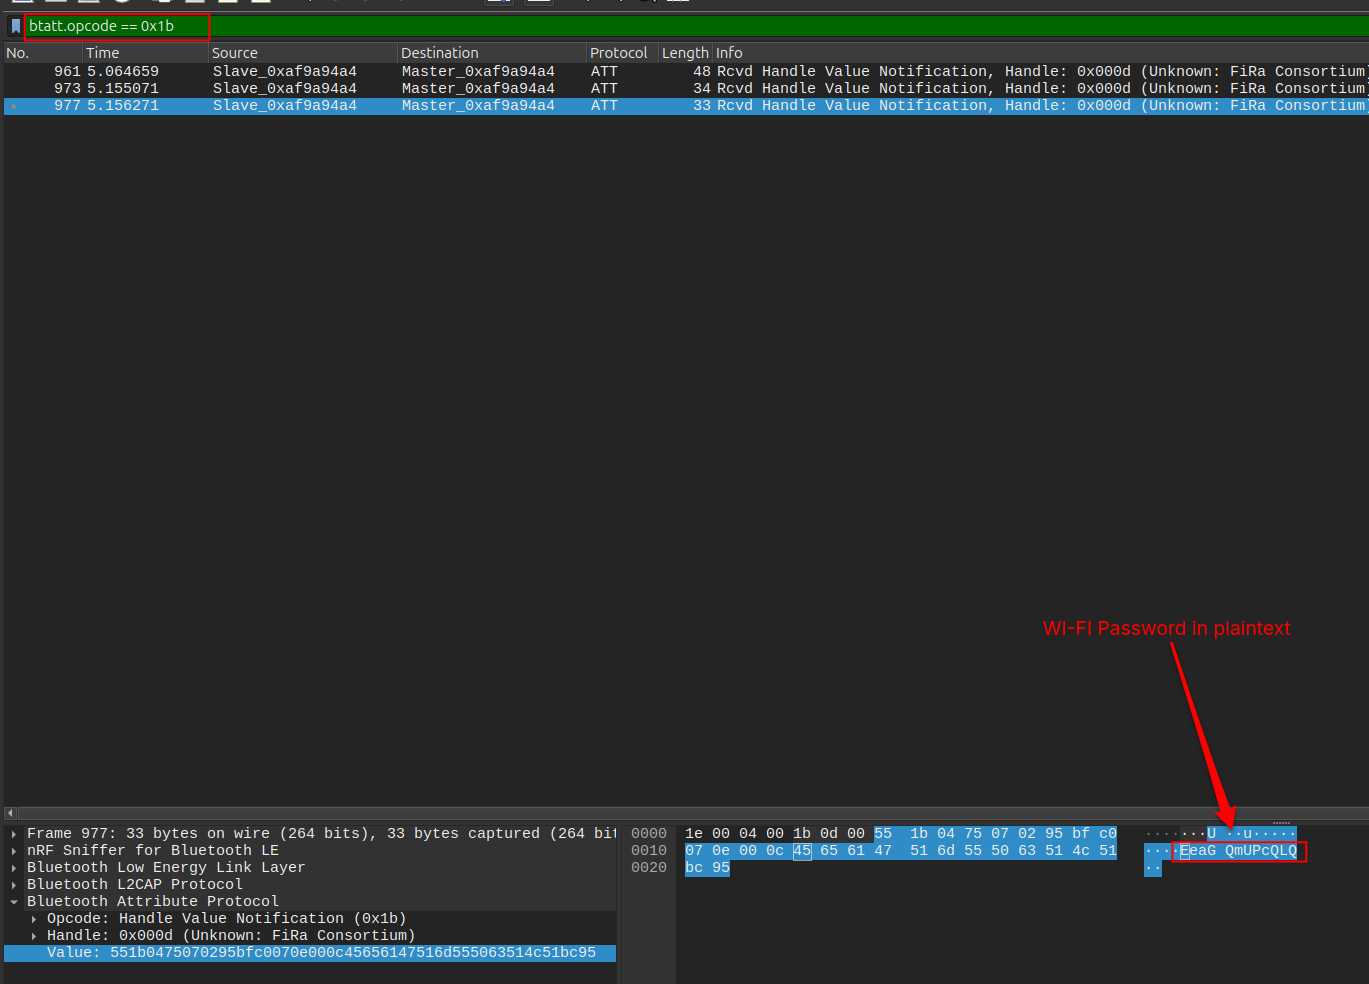
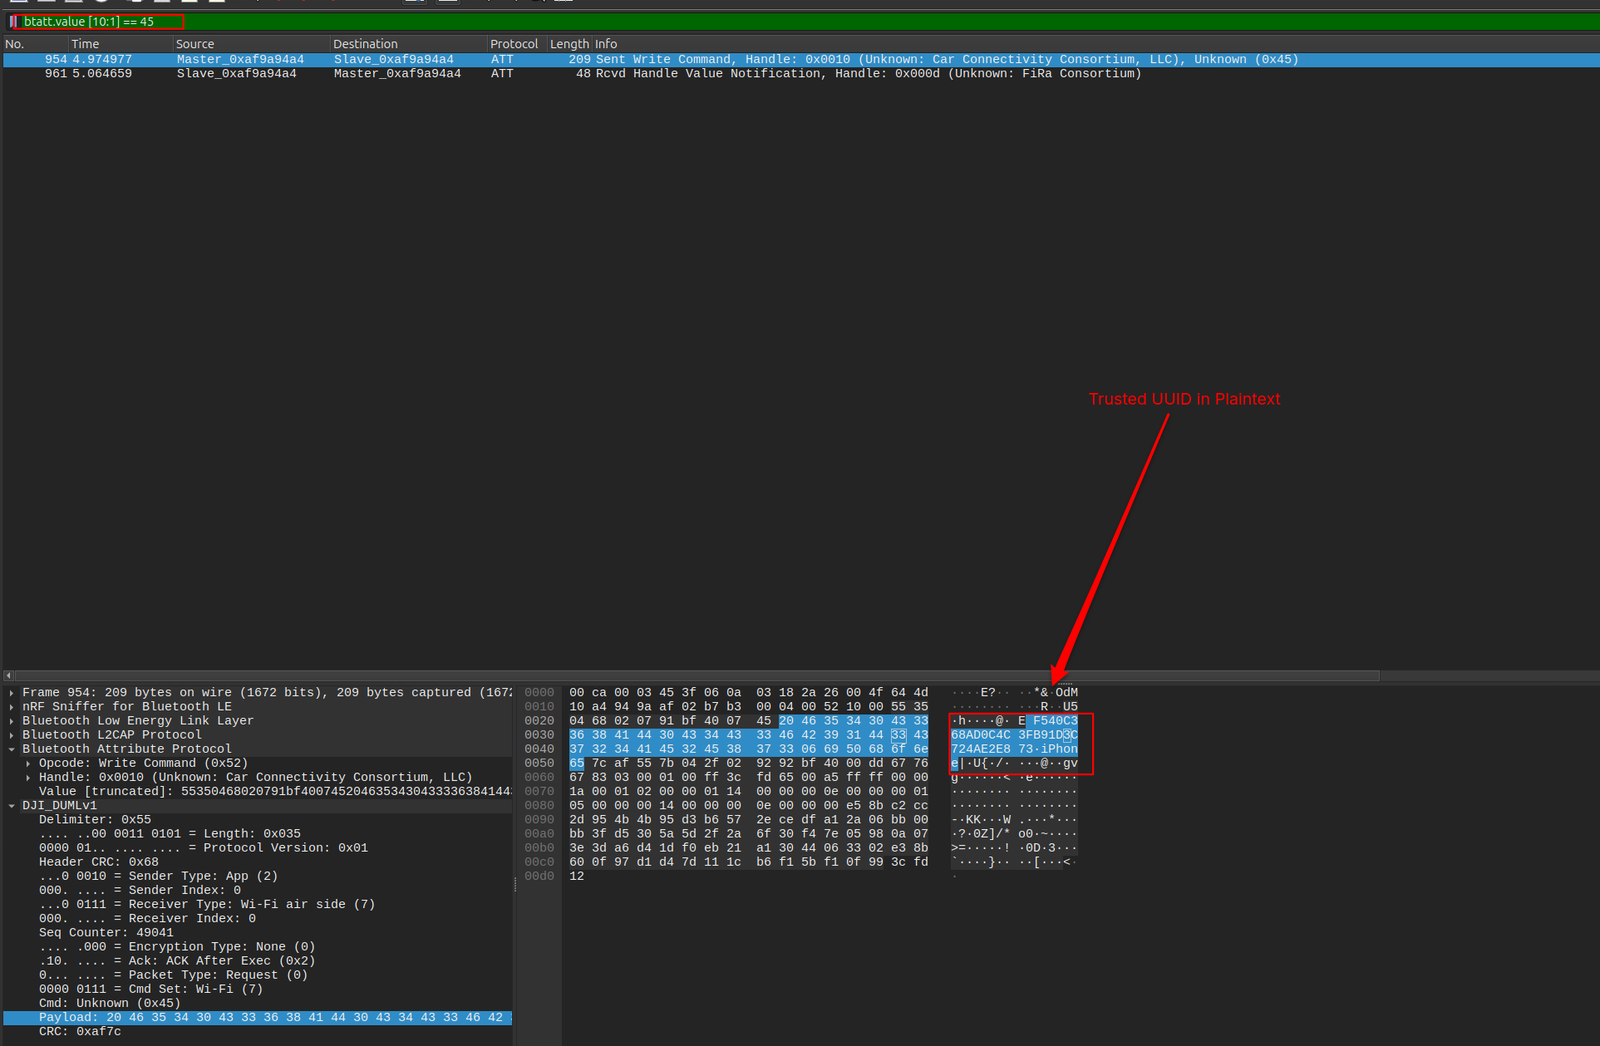
DJI 无人机通过蓝牙暴露了一个 DUML 控制通道。该通道上的每条消息——双向传输,即在 DJI Fly 应用和无人机之间——均以明文发送。未应用 BLE 链路层加密,也未应用应用层加密。
处于无线电范围内的被动攻击者可以读取每条命令和响应的完整内容,包括:
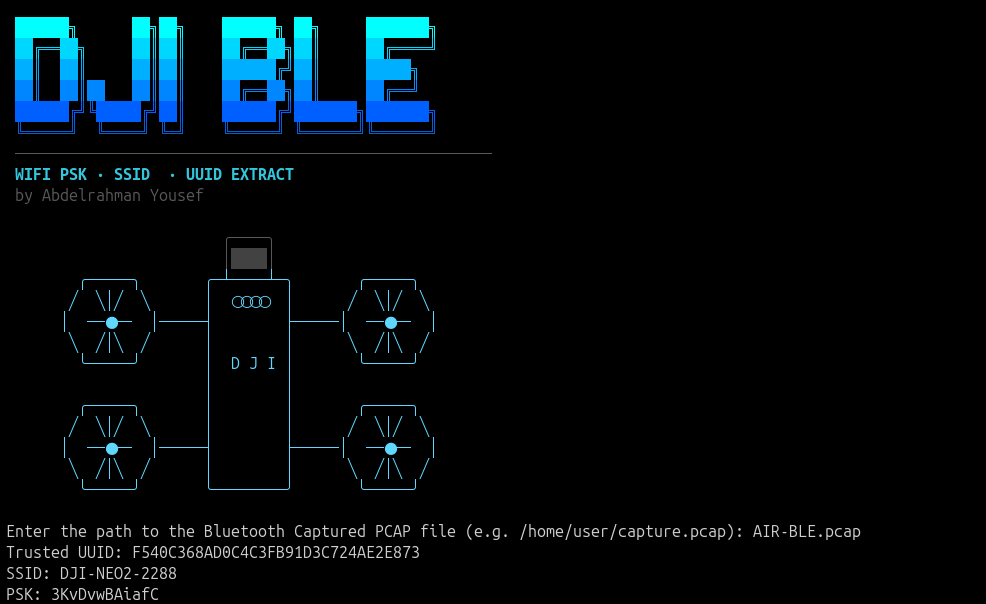
无需配对、无需与无人机交互,也无需事先建立信任关系。恢复 PSK 后,攻击者即可加入无人机的 Wi-Fi 网络;恢复 UUID 后,攻击者即可将自己伪装成已受信任的客户端。
| 产品 | 受影响版本 |
|---|---|
| DJI Neo | 0 – 01.00.0400 |
| DJI Neo 2 | 0 – 01.00.0500 |
| DJI Flip | 0 – 01.00.1200 |
| DJI Air 3 | 0 – 01.00.1600 |
| DJI Air 3S | 0 – 01.00.1400 |
| DJI Avata 2 | 0 – 01.00.0400 |
| DJI Avata 360 | 0 – 01.00.0300 |
| DJI Mavic 3 | 0 – 01.00.1400 |
| DJI Mavic 3 Classic | 0 – 01.00.0800 |
| DJI Mavic 3 Pro | 0 – 01.01.0700 |
| DJI Mavic 4 Pro | 0 – 01.00.0500 |
| DJI Mini 2 | 0 – 01.07.0200 |
| DJI Mini 3 | 0 – 01.00.0500 |
| DJI Mini 3 Pro | 0 – 01.00.0900 |
| DJI Mini 4 Pro | 0 – 01.00.1100 |
| DJI Mini 5 Pro | 0 – 01.00.0600 |
抓包使用运行 nRF Sniffer for Bluetooth LE 固件的 Nordic nRF52840 Dongle 完成。烧录该固件后,该 Dongle 充当被动嗅探器:它跟踪广播信道和数据信道,并通过 USB 串口将每个接收到的数据包转发到主机,由 Wireshark 进行解码。
poc.py。⚠️ 警告:本概念验证严格用于教育、安全研究和经授权的渗透测试目的。
⚠️ 请勿对任何您不拥有或未获得明确测试授权的航空器、设备、网络或系统使用本 POC。