Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
LKWA — 鲜为人知的Web攻击实验室 | Kitploit
工具/GitHubGitHub/weev3/lkwa
Web应用程序漏洞利用Web安全渗透测试学习与教育实验室与实践
GitHubweev3/lkwa

LKWA

鲜为人知的Web攻击实验室

查看仓库
33047176年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

LKWA

Lesser Known Web Attack Lab(鲜为人知的 Web 攻击实验室)专为中级渗透测试人员设计,用于测试和演练对象注入、XSSI、PHAR 反序列化、变量变量等不常见的 Web 攻击。欢迎提供演练文章。我的个人完整教程见此处 。

安装 - 本地

只需使用 git clone https://github.com/weev3/LKWA 克隆仓库,然后将其移至你的 Web 服务器目录即可开始使用。

  • 对于 XSSI 挑战,你需要将 apache2.conf 文件中的 Allow Override None 改为 Allow Override ALL,或者将 apache2.conf 文件移至 /etc/apache2/。
  • 对于 PHAR 反序列化,你需要在 php.ini 配置中将 phar.readonly = On 改为 phar.readonly = Off。

安装 - Docker

  • 在 Docker 文件夹内运行 docker-compose up,然后在浏览器中打开 http://localhost:3000。
  • 对于 Docker Hub,先运行 docker pull kminthein/lkwa:latest,然后运行 docker run -ti -p 3000:80 kminthein/lkwa:latest。
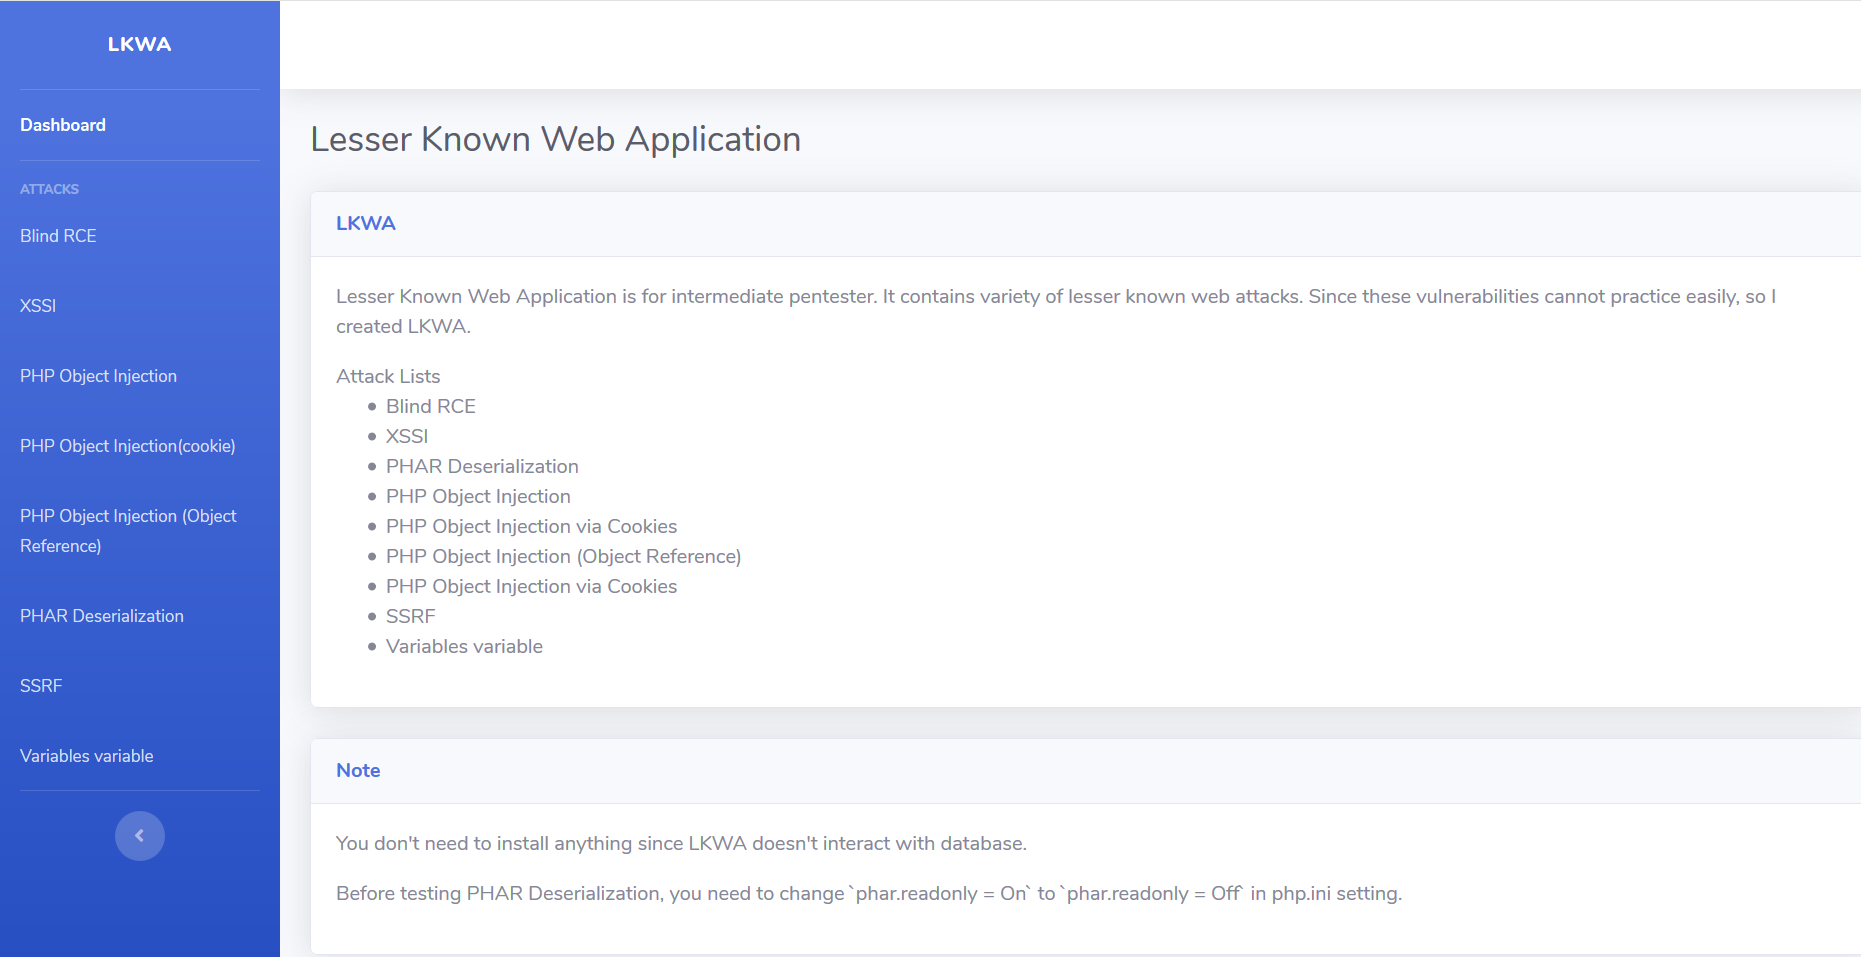
当前漏洞

  • 盲注远程命令执行 (Blind RCE)
  • 跨站脚本包含 (XSSI)
  • PHAR 反序列化
  • PHP 对象注入
  • 基于 Cookie 的 PHP 对象注入
  • PHP 对象注入(对象引用)
  • 服务端请求伪造 (SSRF)
  • 变量变量

Yaktocat 图片

贡献者

  • Edoardo Rosa (@edoz90)
下载工具