Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
RC4Decryption — 滥用微软签名的 tlscsp.dll LOLBin,通过 LsCsp_EncryptHwid 执行 RC4 加密/解密,并在内存中修补硬编码密钥以实现 BYOK 技术。 | Kitploit
工具/GitHubGitHub/weedhashpeddler/rc4decryption
防御工具加密/解密工具持久化机制IDS/IPS规避逆向工程密码学二进制分析红队Payload 开发
GitHubweedhashpeddler/rc4decryption

RC4Decryption

滥用微软签名的 tlscsp.dll LOLBin,通过 LsCsp_EncryptHwid 执行 RC4 加密/解密,并在内存中修补硬编码密钥以实现 BYOK 技术。

353154天前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库

tlscsp.dll — 被幽灵化的 Microsoft RC4 LOLBin(BYOK 加密/解密原语)

一个由 Microsoft 签名、从未被加载的 DLL,内置了一个硬编码的 RC4 密钥。 调用 LsCsp_EncryptHwid -> 在受信任的 Windows 代码中运行 RC4 加密/解密, 而你自己的二进制文件中零加密代码。

tlscsp.dll — 被幽灵化的 Microsoft RC4 LOLBin

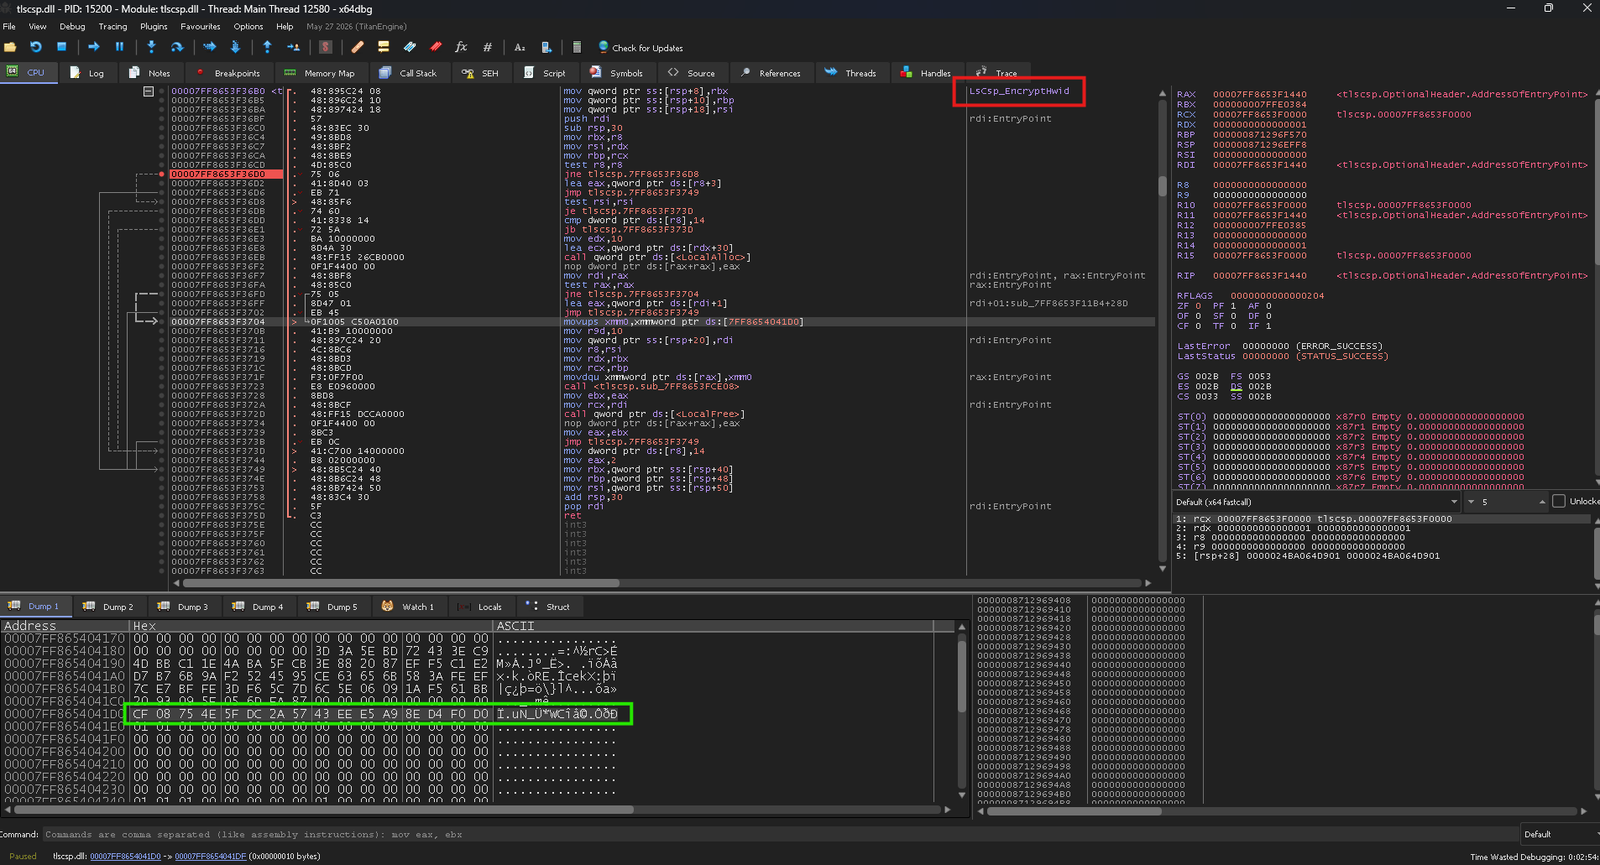
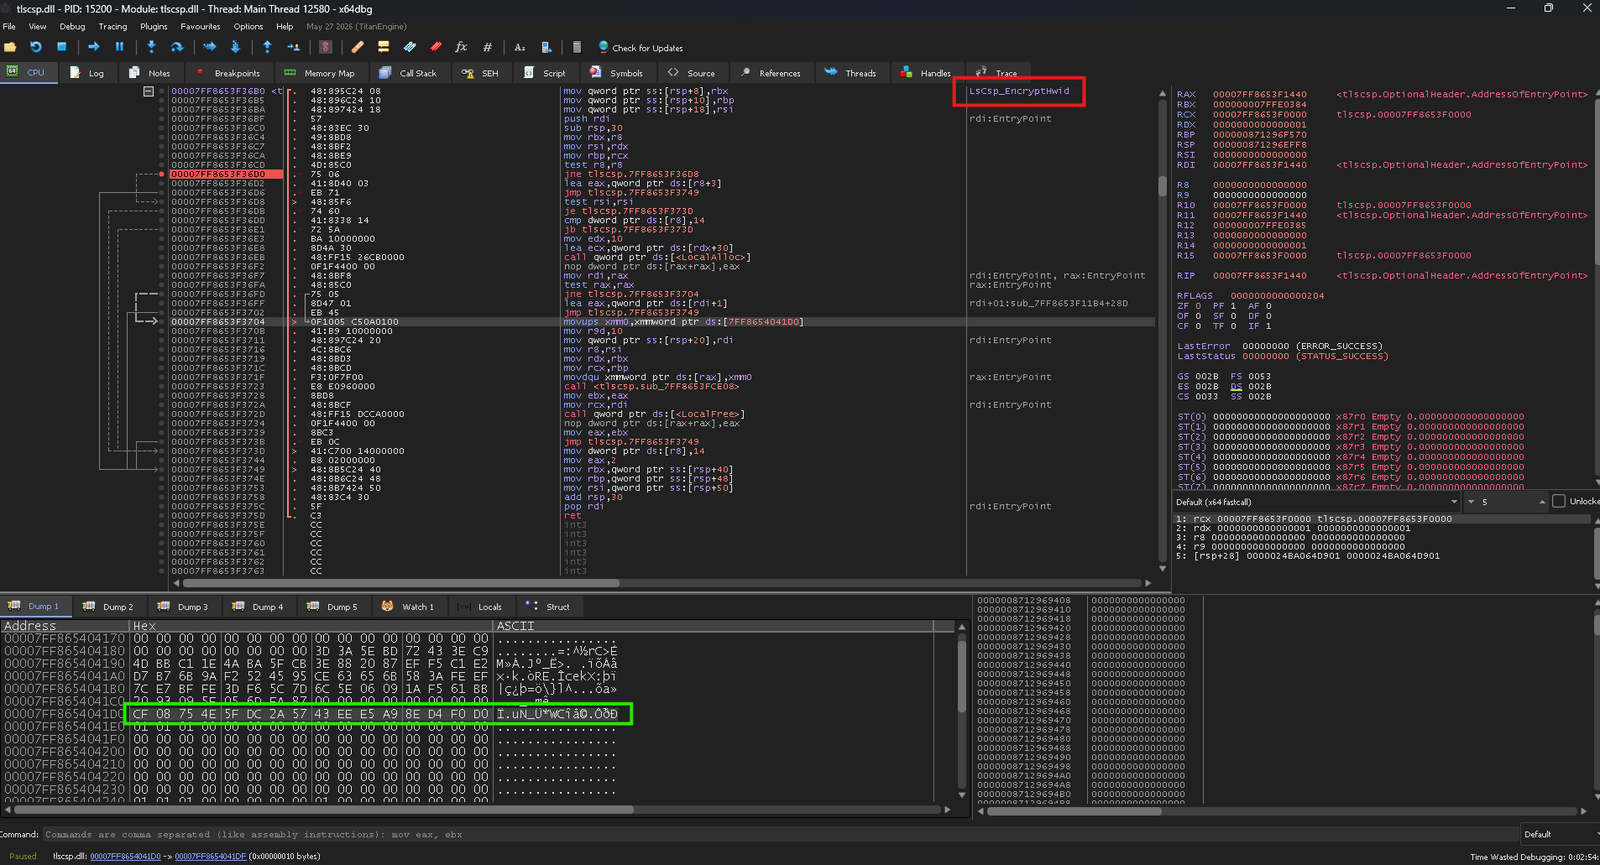
tlscsp.dll(“Microsoft Remote Desktop Services Cryptographic Utility”)是 System32 中一个由 Microsoft 签名的 DLL,默认不会被加载。其导出函数 LsCsp_EncryptHwid 执行 **RC4,使用硬编码在 .rdata 中的 16 字节密钥。

测试环境

Windows 11 最新版本(25H2)。较旧的 Windows 版本附带略有不同的 tlscsp.dll,因此密钥偏移可能需要小幅调整——此处不涉及。

注意——嵌入的密钥是公开的,因此任何人都能解密。使用 BYOK(自带密钥)——在调用导出函数之前,用你自己的密钥在内存中修补 base + 0x141D0 处的 16 个字节。这样该 DLL 就会用你的密钥进行加密/解密,而你的加载器仍然不携带任何密钥和加密代码。
Finding
下载工具