Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
flyphish — 即时部署钓鱼基础设施。 | Kitploit
工具/GitHubGitHub/virtualsamuraii/flyphish
云基础设施安全钓鱼工具钓鱼攻击渗透测试红队电子邮件安全
GitHubvirtualsamuraii/flyphish

flyphish

即时部署钓鱼基础设施。

查看仓库
807631年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Flyphish

Flyphish 是一个 Ansible playbook,允许网络安全顾问在云中部署钓鱼服务器,用于安全评估。

该 playbook 会在云中的虚拟机上安装并配置 Gophish、Postfix 和 OpenDKIM。此外,出于 OPSEC 目的,该 playbook 会从 Gophish 和 Postfix 服务器配置中移除默认的 IOC(SMTP 标头)。
安装

要求

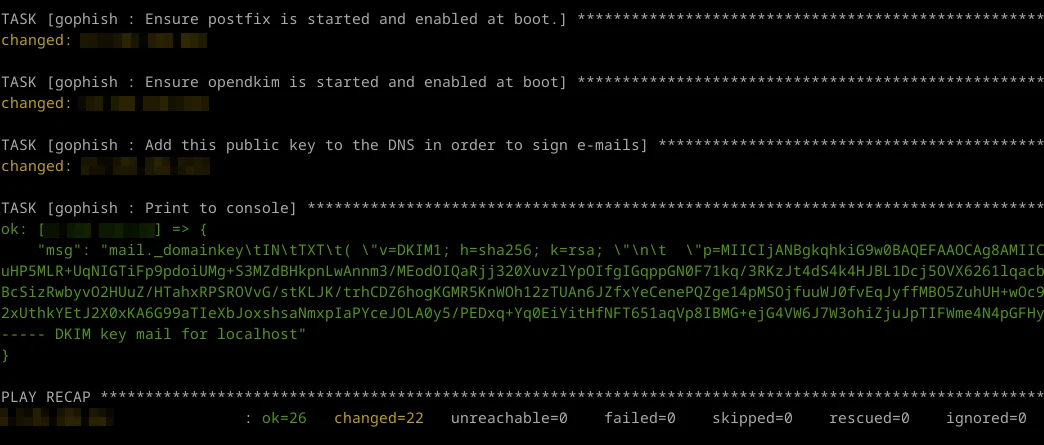
  • 确保你在云中(Amazon EC2、Azure VM、Google GCE 等)有一个 Linux(Debian、Ubuntu 或 Kali)实例,并具有公网 IPv4 地址。安装 OpenSSH,并且仅启用基于 SSH 密钥认证的 root 访问。

alt text

  • 购买一个域名,并相应地设置其 DNS 记录(A、MX 和 SPF 记录必须指向你云实例的公网 IP 地址)。

  • 在你自己的机器上安装 Ansible:

root@kitploit:~
sudo apt install ansible

安装步骤

  • 克隆仓库
root@kitploit:~
git clone --recursively https://github.com/VirtualSamuraii/flyphish.git
  • 将你云实例的公网 IP 地址放入 hosts 文件中。

  • 将你的钓鱼域名放入 group_vars/all.yml 文件中。

一切就绪!

使用方法

  • 运行 playbook 并等待你的钓鱼服务器部署完成:
root@kitploit:~
ansible-playbook -i hosts playbook.yml
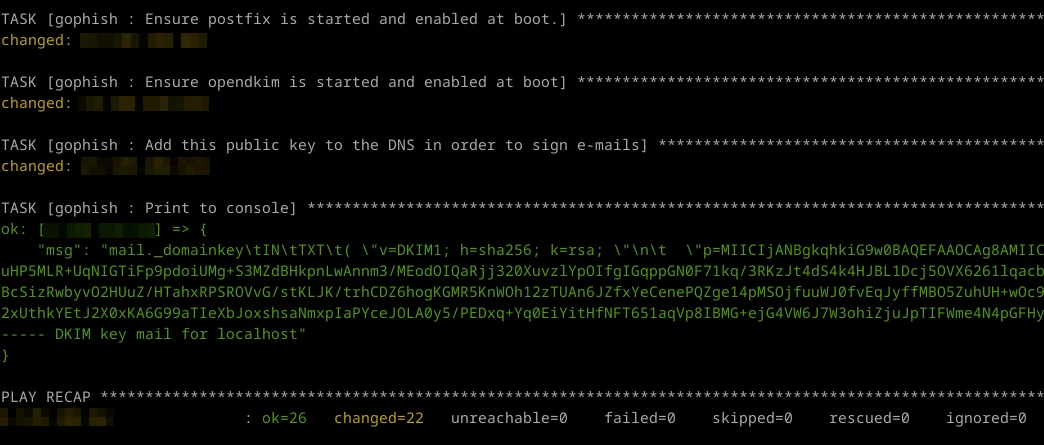
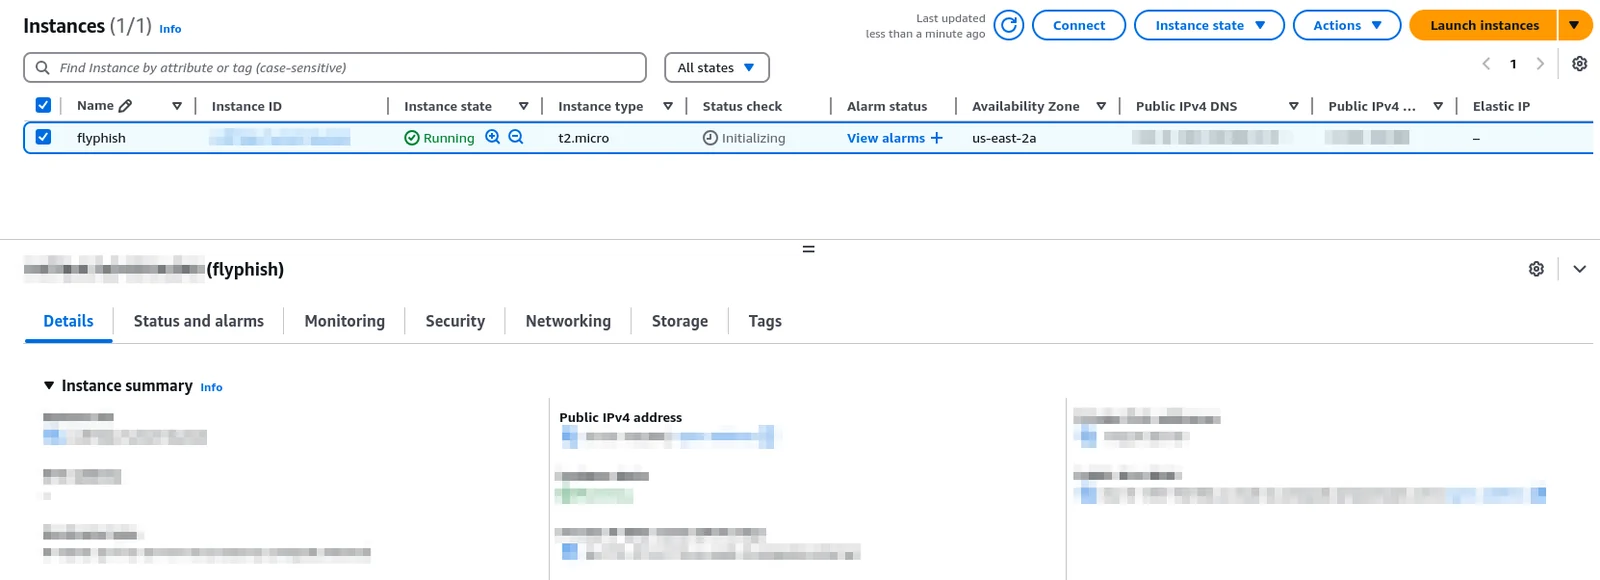
  • 完成后,playbook 会显示你的 DKIM 公钥。将此密钥添加到你的域名 DNS 区域中的 DKIM 记录中。

alt text

剩下的就交给你了。

从现在开始,你可以使用 SSH 登录你的云实例,启动你的 Gophish 服务器,并将其配置为从你的 Postfix SMTP 服务器发送签名邮件。

提示

  • 避免将你的 Gophish 服务器暴露在互联网上。你可以通过 SSH 在本地机器上访问你的 Gophish UI(https://127.0.0.1:3333):
root@kitploit:~
ssh -i ~/.ssh/id_rsa youruser@yourcloudinstance -q -C -N -L 3333:127.0.0.1:3333
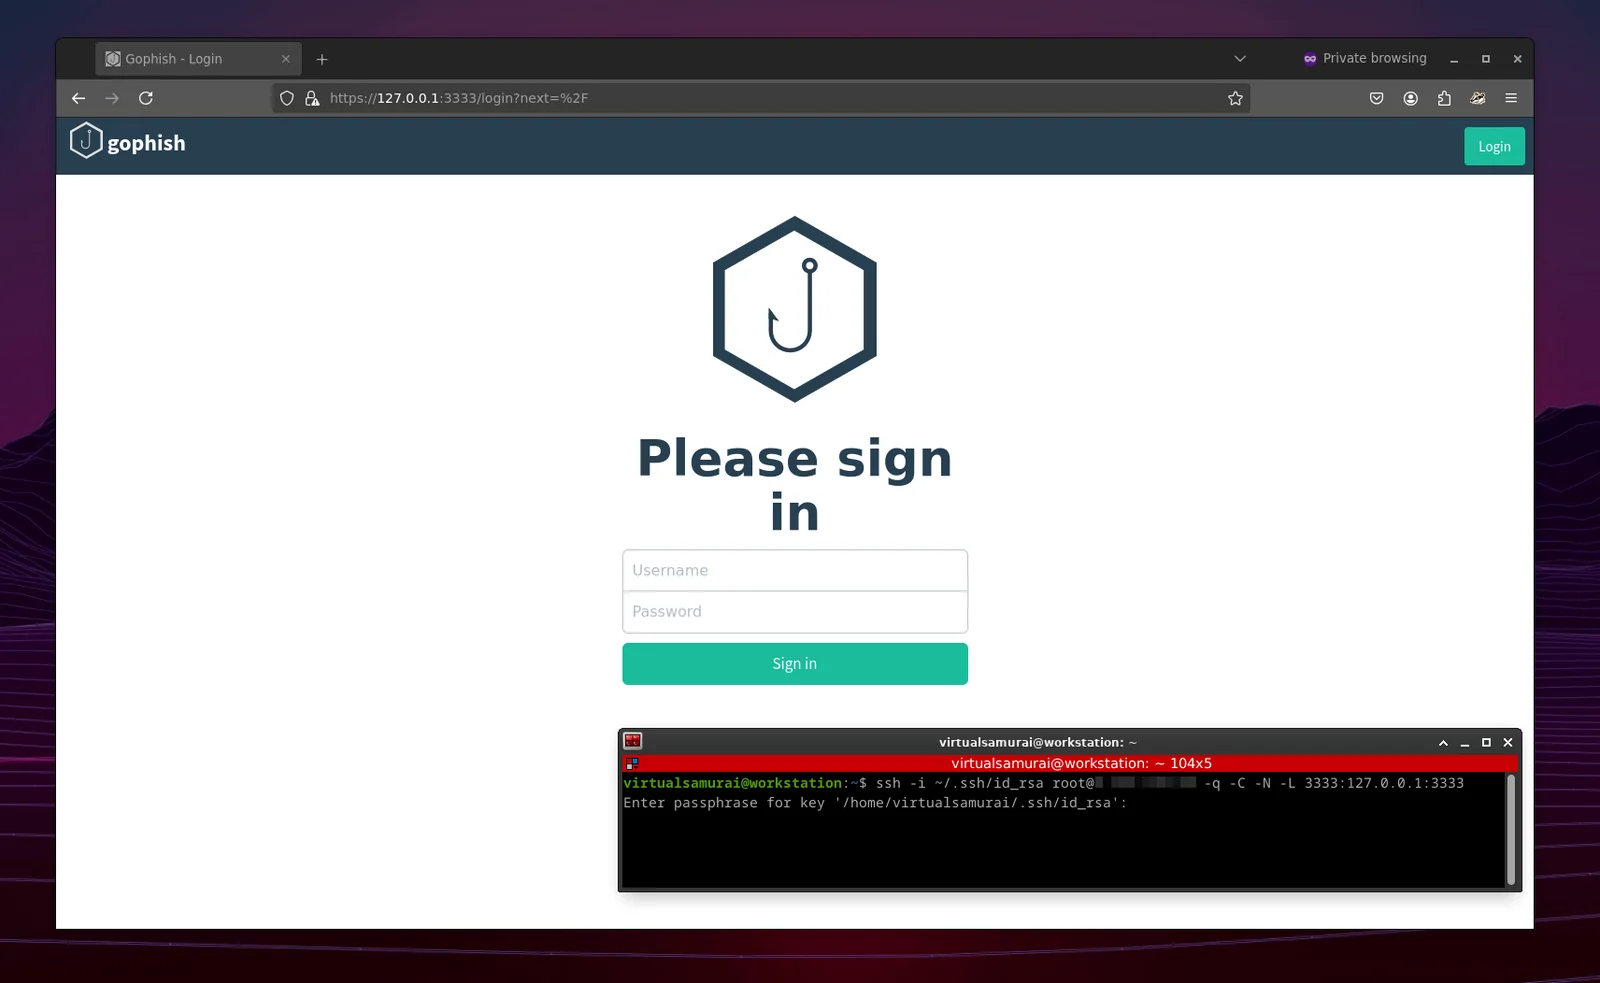
alt text

  • 大多数云服务提供商出于垃圾邮件原因不允许出站流量访问 SMTP 端口 25。请明智地选择你的提供商。

待办事项

  • 添加 SMTP 重定向器角色
  • 添加 RedELK 角色
  • 也许使用 Terraform 自动化云实例创建部分
下载工具