
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
In-Spectre-Meltdown — 该工具可用于检查影响许多现代处理器和操作系统设计的推测执行侧信道攻击。CVE-2017-5754(熔断)和CVE-2017-5715(幽灵)允许非特权进程窃取特权进程的机密。这些攻击提供了三种不同方式攻击CPU上的数据保护措施,使攻击者能够读取本不应读取的数据。此工具最初基于微软:https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in | Kitploit
工具/GitHubGitHub/viralmaniar/in-spectre-meltdown
漏洞扫描器漏洞分析漏洞利用硬件安全
GitHubviralmaniar/in-spectre-meltdown

In-Spectre-Meltdown

该工具可用于检查影响许多现代处理器和操作系统设计的推测执行侧信道攻击。CVE-2017-5754(熔断)和CVE-2017-5715(幽灵)允许非特权进程窃取特权进程的机密。这些攻击提供了三种不同方式攻击CPU上的数据保护措施,使攻击者能够读取本不应读取的数据。此工具最初基于微软:https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
9537128年前Kitploit 审核通过
分享

推测执行侧信道攻击检测工具 (In-Spectre-Meltdown)

本工具用于检测影响众多现代处理器和操作系统设计的推测执行侧信道攻击。CVE-2017-5754(熔断)和 CVE-2017-5715(幽灵)允许非特权进程窃取特权进程的机密信息。这些攻击提供了三种不同的方式突破 CPU 的数据保护措施,使攻击者能够读取本不应读取的数据。

本工具最初基于微软的文档:https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

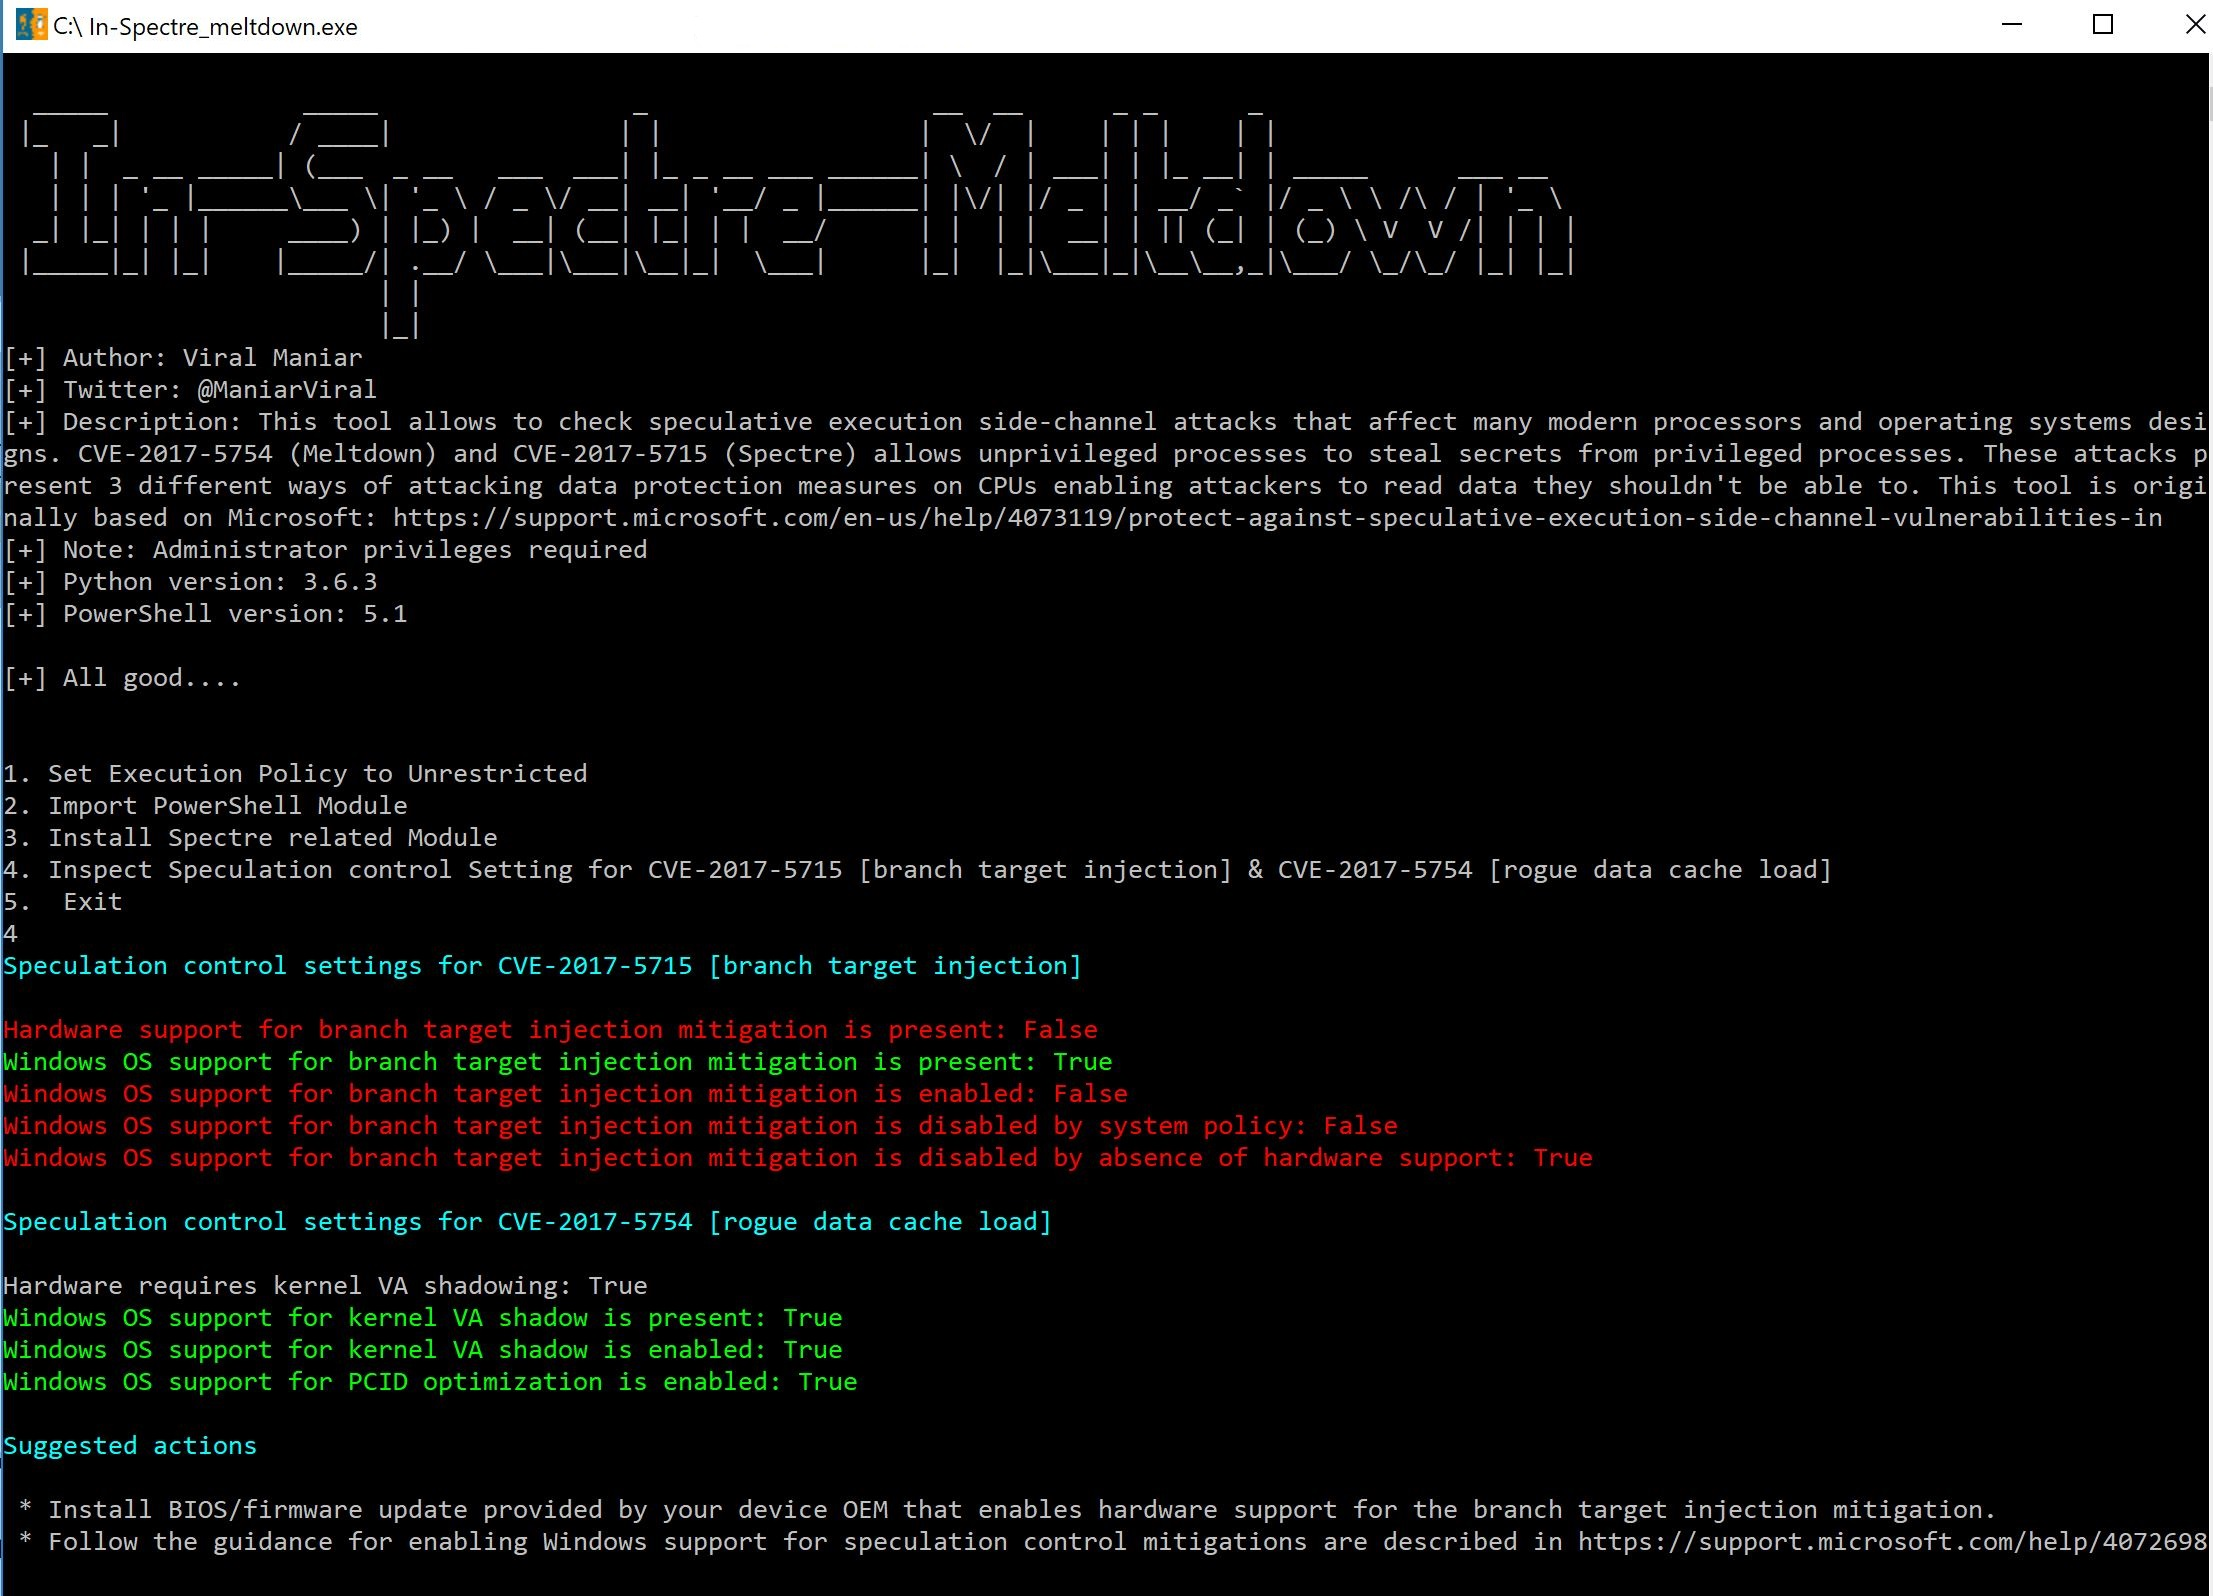
image

请注意:

本方案已在 Python 3.6.3 和 PowerShell 5.1 版本上成功测试。

如何使用?

  • 运行 Python 代码,或从 Releases 板块下载可执行文件并以管理员身份运行。
  • 依次按下数字键 1、2、3、4 查看结果。
  • 按 1:将执行策略设置为无限制。
  • 按 2:导入必要的 PowerShell 模块。
  • 按 3:在 PowerShell 中安装 Spectre 相关模块。
  • 按 4:检查 Spectre 与 Meltdown 的控制设置并显示结果。
  • 按 5:退出程序。

需要以管理员身份运行可执行文件吗?

  • 是的,右键点击"In-Spectre_meltdown.exe",选择“以管理员身份运行”以获得结果。

有问题?

Twitter:https://twitter.com/maniarviral
LinkedIn:https://au.linkedin.com/in/viralmaniar

下载工具