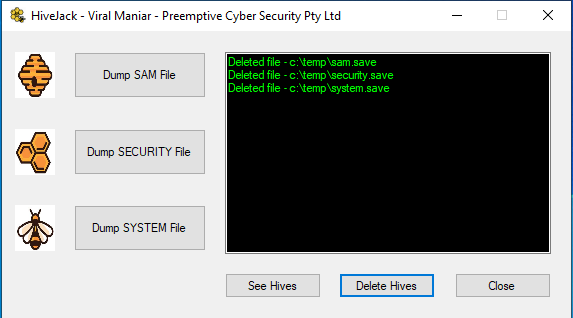
该工具可在内部渗透测试期间用于从已被攻陷的主机中转储Windows凭据。它允许转储SYSTEM、SECURITY和SAM注册表配置单元,一旦复制到攻击者机器上,便会提供删除这些文件以清除痕迹的选项。
通常,这是一个重复的过程:一旦攻击者在被攻陷的主机上获得系统级访问权限,转储配置单元值就是下一步。在内部渗透测试中,时间非常宝贵。HiveJack 将在转储和删除文件时为您节省大量时间。您再也不用记住执行这些操作的命令了。😉
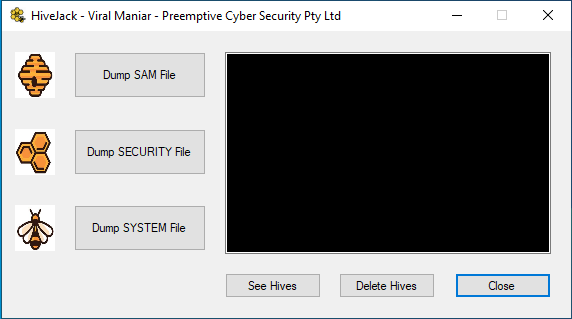
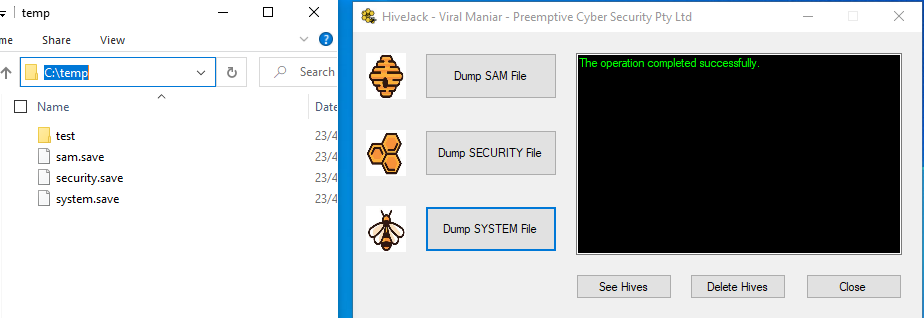
文件被转储到被攻陷主机的 c:\temp\ 文件夹中:
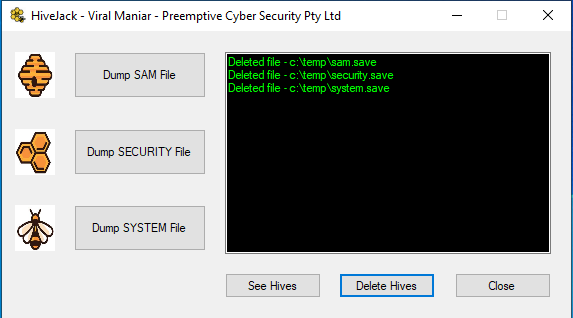
点击 Delete Hives 按钮后,文件被成功从被攻陷主机上删除:
欢迎对该工具提出任何建议或想法——只需在推特上向我发送消息 @ManiarViral
配置单元是注册表中一组逻辑键、子键和值,在操作系统启动或用户登录时会有一组支持文件加载到内存中。
注册表文件有以下两种格式:
HKEY_CURRENT_USER、HKEY_LOCAL_MACHINE\SAM、HKEY_LOCAL_MACHINE\Security 和 HKEY_USERS.DEFAULT; 所有其他配置单元使用最新格式。
在内部渗透测试期间,攻击者通常希望从一个主机横向移动到另一个主机。为了从一个主机移动到另一个主机,攻击者常常需要账户凭据。使用 HiveJack,攻击者能够通过系统配置单元收集凭据。
一旦攻击者成功获得被攻陷主机上的本地管理员或系统权限,HiveJack 便会派上用场。为了进一步在网络中获得访问权限,攻击者可以使用注册表配置单元。转储这些配置单元将允许攻击者捕获系统用户的密码哈希。
转储注册表配置单元并将其拉到攻击者机器上后,可以使用诸如 secretsdump 之类的工具,该工具可在此处获得:https://github.com/SecureAuthCorp/impacket/blob/master/examples/secretsdump.py
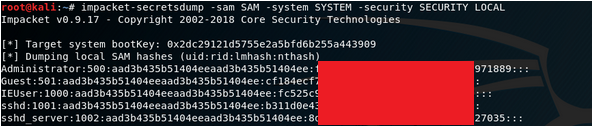
一旦获得密码哈希,就为各种攻击打开了大门,例如传递哈希、喷洒或密码破解,以便在网络内进行横向移动。
当配置单元文件被复制到攻击者机器上时,最佳实践是删除 temp 文件夹中的文件,以避免敏感文件泄露或清除痕迹。
检查 C:\Windows\repair\ 位置以获取SAM和SYSTEM文件是一种好做法,可以避免被EDR解决方案检测到。然而,该目录包含原始 C:\Windows\System32\config\ 文件的过时副本,因此可能不反映当前用户的凭据。不过,如果密码被破解,了解任何密码模式(如 Winter2020 或 Summer2020)可能会有所帮助。
方法1:
从发布页面 (https://github.com/Viralmaniar/HiveJack/releases/download/v1.0/HiveJack.exe) 使用 HiveJack.exe 文件,并在被攻陷主机上运行。配置单元将存储在 c:\temp\ 文件夹中。
方法2:
使用 Visual Studio 打开解决方案,查看代码并生成解决方案。
注意: 在转储注册表配置单元之前,请确保被攻陷主机的 'C:' 驱动器上有一个 temp 文件夹。
推特:https://twitter.com/maniarviral
领英:https://au.linkedin.com/in/viralmaniar
MIT 许可证
版权所有 (c) 2020 Viral Maniar
特此免费授予任何获得本软件及相关文档文件(“软件”)副本的人无限制地处理本软件的权利,包括但不限于使用、复制、修改、合并、发布、分发、再许可和/或出售本软件副本的权利,并允许获得本软件的人这样做,但须符合以下条件:
上述版权声明和本许可声明应包含在本软件的所有副本或实质性部分中。
本软件按“原样”提供,不提供任何明示或暗示的担保,包括但不限于适销性、特定用途适用性和非侵权性的担保。在任何情况下,作者或版权持有人均不对因本软件或本软件的使用或其他交易而产生、引起的任何索赔、损害或其他责任负责,无论是合同行为、侵权行为还是其他行为。
欢迎对该工具提出任何建议或想法——只需在推特上向我发送消息 @ManiarViral @PreemptiveCyber