Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-11635 — WordPress File Upload 插件在所有版本(截至并包括 4.24.12)中均存在远程代码执行漏洞,攻击者可通过 'wfu_ABSPATH' cookie 参数利用该漏洞。这使得未经身份验证的攻击者能够在服务器上执行代码。 | Kitploit
工具/GitHubGitHub/vigilante-1337/cve-2024-11635
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育实验室与实践
GitHubvigilante-1337/cve-2024-11635

CVE-2024-11635

WordPress File Upload 插件在所有版本(截至并包括 4.24.12)中均存在远程代码执行漏洞,攻击者可通过 'wfu_ABSPATH' cookie 参数利用该漏洞。这使得未经身份验证的攻击者能够在服务器上执行代码。

查看仓库
188个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

WordPress File Upload <= 4.24.12 - 未经认证的远程代码执行

本 README 记录了一个已披露的漏洞,仅供教育和防御用途。请勿对生产系统或您不拥有、未经明确授权测试的系统运行测试。


发现者: abrahack
状态: 公开披露
报告日期: 2025-01-07
CVE ID: CVE-2024-11635


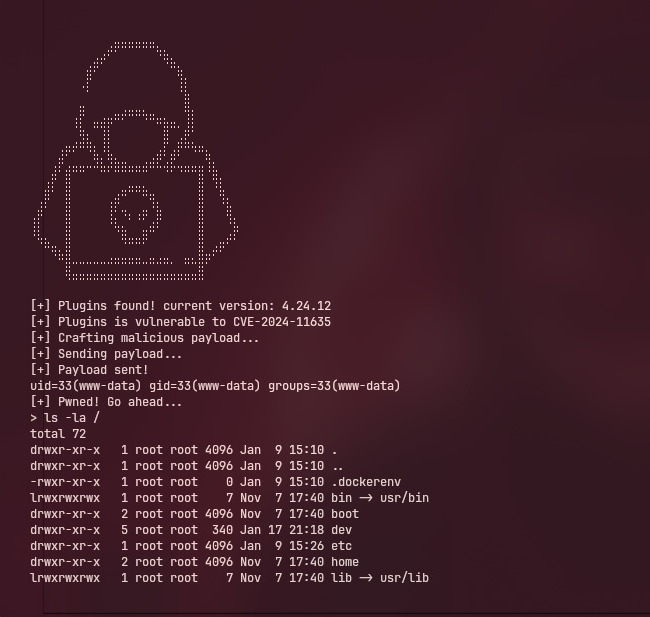
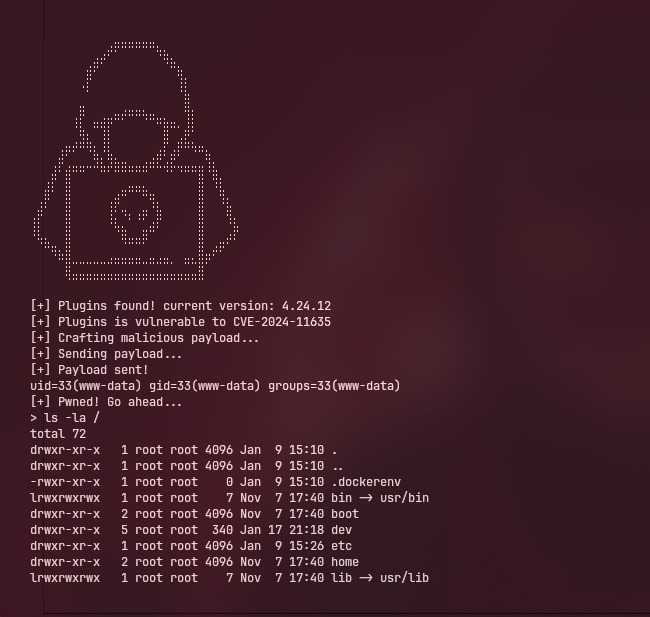
屏幕截图

漏洞利用
Index

摘要

WordPress 的 File Upload 插件在包括 4.24.12 在内的所有版本中,均存在通过 'wfu_ABSPATH' cookie 参数导致的远程代码执行漏洞。这使得未经认证的攻击者能够在服务器上执行代码。


影响

  • 远程代码执行(RCE) — 攻击者可能上传文件,从而在服务器上执行任意代码。
  • 服务器完全沦陷 — 如果 WordPress 进程以提升的权限运行,成功利用该漏洞可能获得系统级访问权限。
  • 数据泄露 — 敏感的环境变量、凭据和内部文件可能被暴露。
  • 持久化 — 攻击者可以安装后门或反向 shell 以获得长期访问权限。

CVSS(估计): 严重 — 基础分数 ≈ 9.8


受影响的版本

  • 受影响:包括 4.24.12 在内的所有版本(据报告)。
  • 不受影响:供应商发布修复此问题后的已修补版本(请查看供应商公告以获取准确的修复版本)。

安装

您应首先安装易受攻击的实验室环境,以下有指南。

~$ git clone https://github.com/vigilante-1337/CVE-2024-11635
~$ cd CVE-2024-11635
~$ chmod +x exploit
~$ ./exploit -h

安全测试 / 安装(仅限实验室)

如果您是研究人员或防御者,并需要在受控环境中复现该漏洞:

  1. 使用隔离的虚拟机或容器网络,与生产环境或敏感环境无任何连接。
  2. 在克隆的仓库内,导航到 safe-lab 目录,并运行提供的 docker-compose.yaml 文件来部署测试环境。
$ cd safe-lab
$ sudo docker compose up -d

部署后:登录并安装易受攻击的插件

  1. 打开浏览器,访问 http://localhost(或您部署实验室的主机/端口)。
  2. 如有提示,完成 WordPress 设置(创建一个管理员账户)。
  3. 以管理员身份登录后,转到 插件 → 安装插件 → 上传插件。
  4. 上传仓库中位于 safe-lab/ 的易受攻击插件 ZIP 文件,并激活每个插件。

注意: safe-lab 文件夹包含故意易受攻击的插件,仅用于测试。请仅在隔离的离线实验室环境中安装它们。 这将在受控的实验室环境中同时启动易受攻击的 WordPress 实例和 MariaDB 服务。

仓库(实验室文件与资源): https://github.com/vigilante-1337/CVE-2024-11635/tree/main/safe-lab

警告: 未经明确授权,请勿在网络上或系统上运行漏洞利用二进制文件或进行主动利用。请严格在隔离实验室中将此信息用于防御性研究、补丁验证或教育学习。


缓解措施与建议

  • 修补程序:尽快升级到供应商发布的修复版本。
  • 最小权限:以最低必要权限运行服务,并为面向 Web 的服务使用隔离的账户/容器。
  • 环境防护:不要将敏感环境变量暴露给应用层进程;使用保险库或机密管理。
  • 监控:对 Web 目录实施文件完整性监控,并在出现新的或修改的可执行文件时发出警报。
  • WAF / 过滤器:使用 Web 应用防火墙,并对上传端点实施严格的请求/响应过滤。

参考资料

  • Wordfence:https://www.wordfence.com/threat-intel/vulnerabilities/id/b5165f60-6515-4a2c-a124-cc88155eaf01?source=cve
  • Abrahack:https://abrahack.com/posts/wp-file-upload-rce-part1/

披露

本文档是配合负责任披露指南发布的。它仅供教育和防御目的使用。


WordPress File Upload <= 4.24.12 - 未经认证的远程代码执行 — 供参考:
https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-plugins/wp-file-upload/wordpress-file-upload-42412-unuathenticated-remote-code-execution

下载工具