Argon2id 进行密钥派生,并使用 libsodium 进行认证加密,实现安全加密。从 releases 下载 AppImage 并运行:
chmod +x klip-x86_64.appimage
./klip-x86_64.appimage
依赖项:
安装:
git clone https://github.com/vid4l-07/Klip.git
cd klip
mkdir build
cd build
cmake ..
make
sudo make install
| 按键 | 操作 |
|---|---|
q | 退出 |
| 按键 | 操作 |
|---|---|
l / Right | 向右移动 |
h / Left | 向左移动 |
Enter | 打开选中的数据库 |
o | 打开/创建新数据库 |
x | 关闭选中的数据库 |
| 按键 | 操作 |
|---|---|
Esc | 聚焦标签栏 |
j / Down | 向下移动 |
k / Up | 向上移动 |
Enter | 选择/复制 |
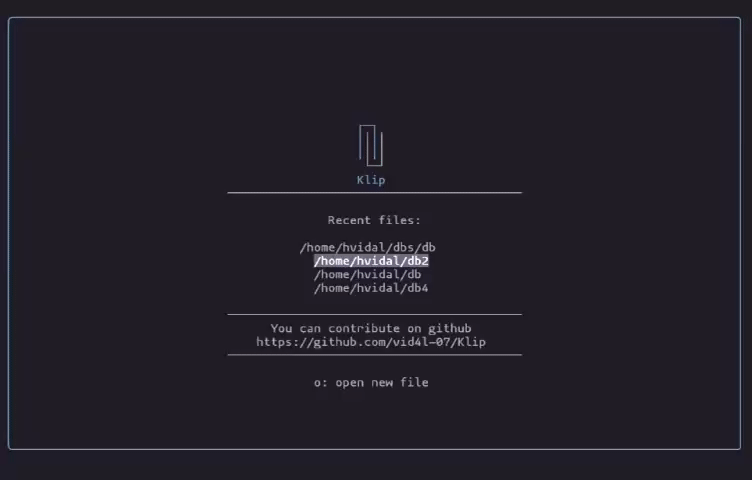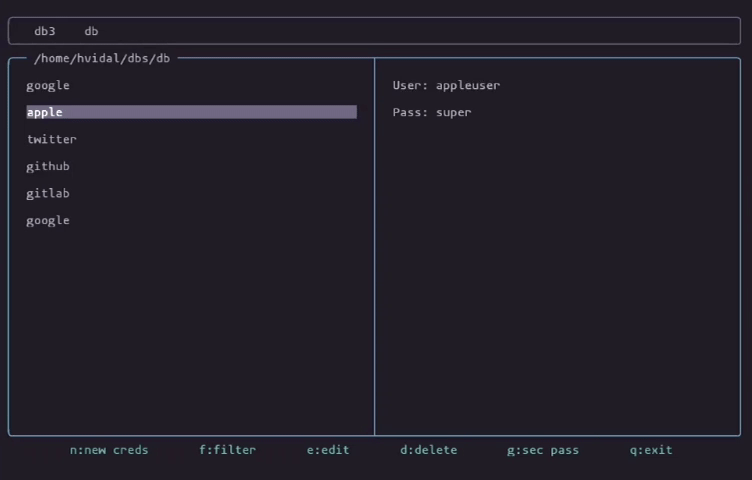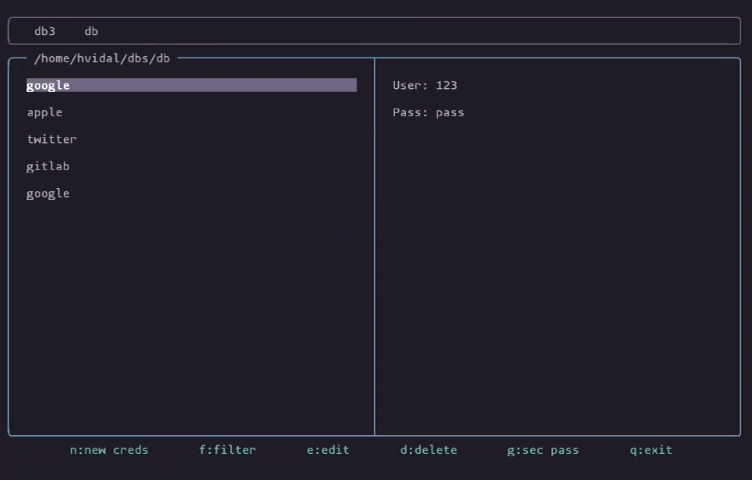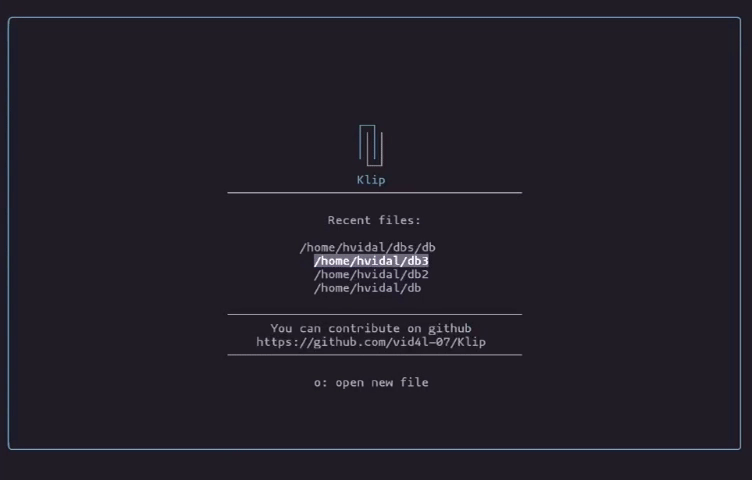
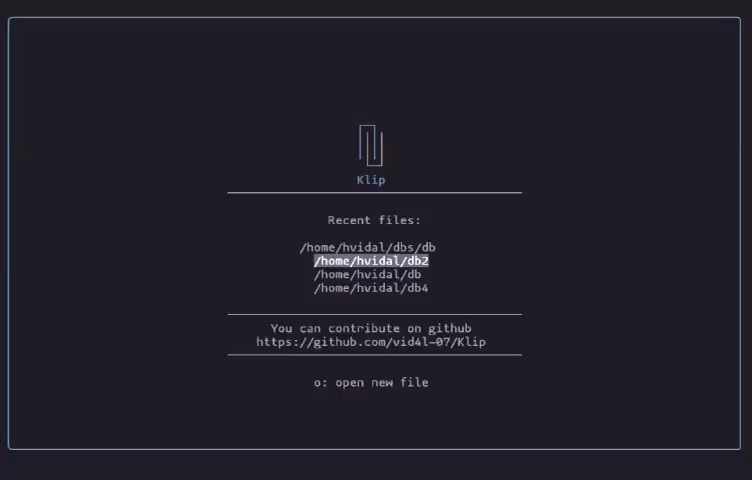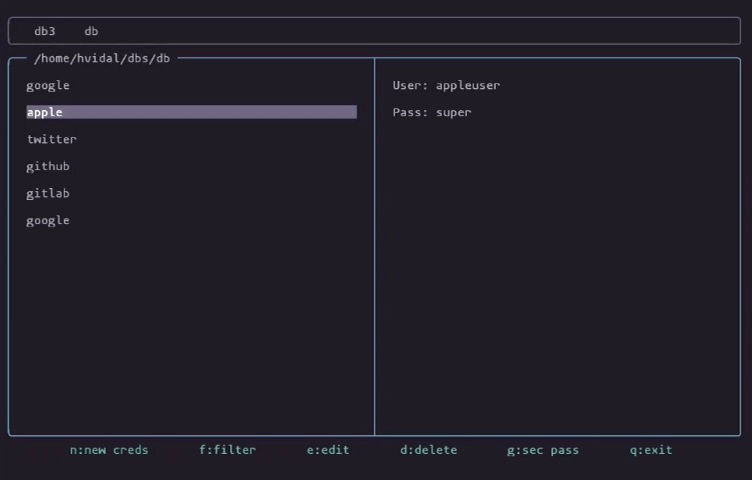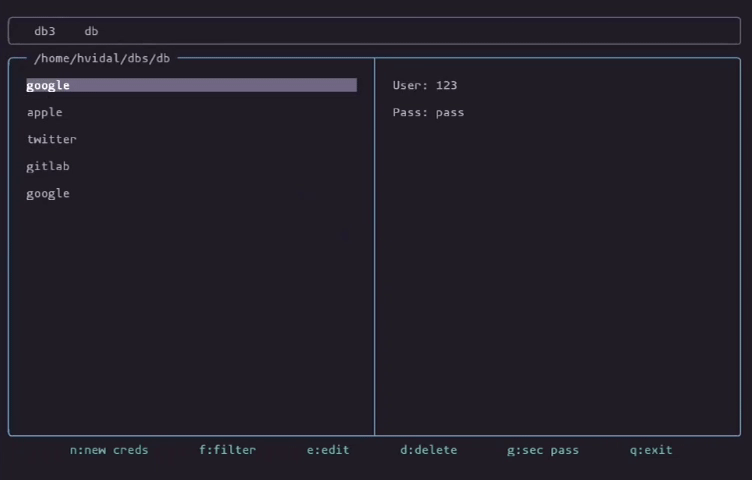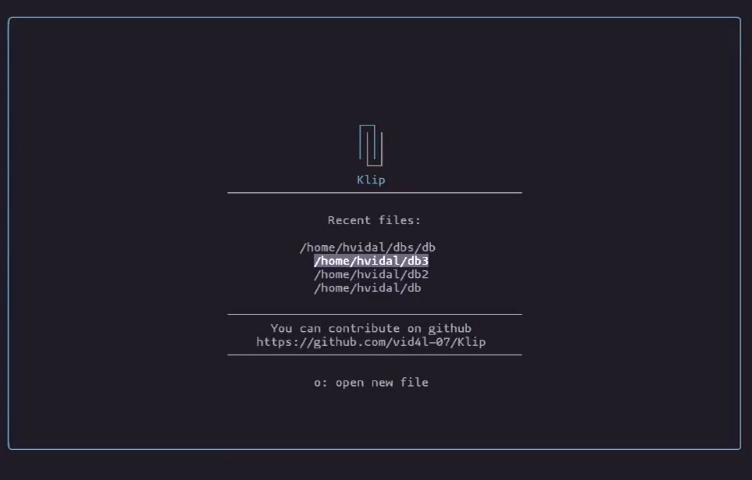
n | 新建凭据 |
f | 按站点过滤 |
e | 编辑凭据 |
d | 删除凭据 |
g | 生成安全密码 |
当选中一条凭据时:
Enter 复制用户名。Enter 复制密码。当你选择 Open 时,会出现一个文本弹窗。在弹窗内,你可以按 Tab 在最近打开的数据库之间导航。
你可以输入数据库的绝对路径或相对路径。如果文件不存在,只要指定的路径有效,它就会被创建。
最近的文件路径存储在 $HOME/.config/klip/recents 中。
所有加密逻辑位于 src/Security.cpp
crypto_pwhash,基于 Argon2id 的 INTERACTIVE 模式(可调整成本参数以抵御暴力破解攻击),从密码和唯一的随机盐派生加密密钥。crypto_secretbox_easy 以及派生密钥和随机 nonce 进行加密。[salt][nonce][ciphertext]
crypto_secretbox_open_easy 解密数据。欢迎任何贡献。如果你发现 bug 或想帮助开发新功能,你可以: