________ ___  ___  ________  ___               ________  _____  ___   _________  ________  ________
|\  _____\\  \|\  \|\_____  \|\  \             |\  _____\/ __  \|\  \ |\___   ___\\_____  \|\   __  \
\ \  \__/\ \  \\\  \|____|\ /\ \  \            \ \  \__/|\/_|\  \ \  \\|___ \  \_\|____|\ /\ \  \|\  \
 \ \   __\\ \  \\\  \    \|\  \ \  \            \ \   __\|/ \ \  \ \  \    \ \  \      \|\  \ \   _  _\
  \ \  \_| \ \  \\\  \  __\_\  \ \  \____        \ \  \_|    \ \  \ \  \____\ \  \    __\_\  \ \  \\  \|
   \ \__\   \ \_______\|\_______\ \_______\       \ \__\      \ \__\ \_______\ \__\  |\_______\ \__\\ _\
    \|__|    \|_______|\|_______|\|_______|        \|__|       \|__|\|_______|\|__|  \|_______|\|__|\|__|
一个用 Rust 实现的 CVE 2018-16763 漏洞利用工具,并带有一些额外功能。
你需要自行编译,或者从这里获取一个发布版本。
命令语法如下:
fu3lf1lt3r <target> [file url]
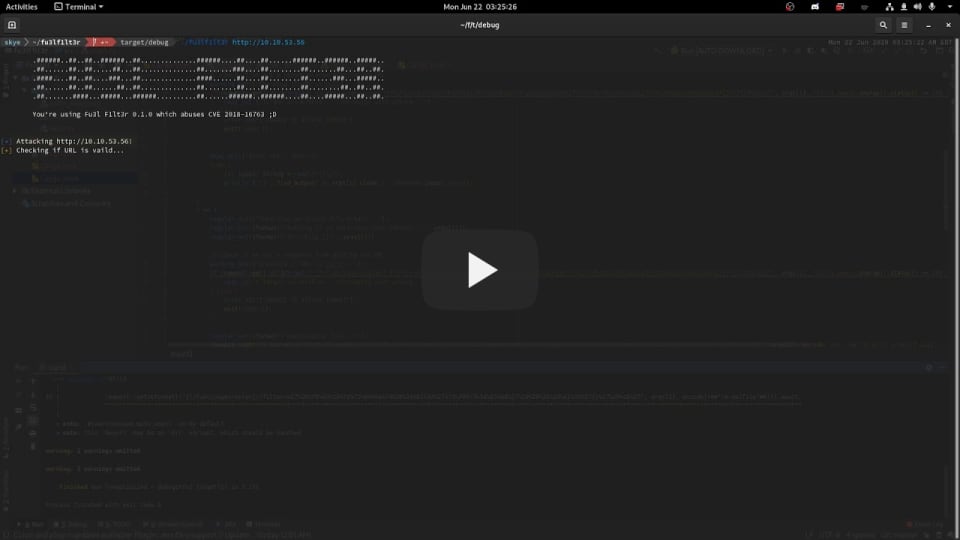
如果你提供了一个文件 URL,Fu3l F1lt3r 会自动下载该文件并在目标上执行;否则,它将打开一个实时 shell。
Fu3l F1lt3r 使用最新的 Rust 稳定版编译,只需运行 cargo build 即可编译。
实时 Shell:

自动运行: