面向 cPanel 基础设施的专业安全审计与事件响应套件。
该工具由 Oscar Constanzo Quezada(又名 Underhost)开发,用于识别和修复 cPanel 服务器中的 CVE-2026-41940 漏洞。该缺陷允许通过 HTTP 会话头注入实现身份验证绕过,使攻击者无需有效密码即可获得完全的管理员(root)权限。
⚠️ 法律免责声明 本工具仅供教育和道德审计目的使用。[cite: 1] 作者对任何滥用、损害或未经授权的访问概不负责。请仅在获得明确许可的情况下在网络中使用本软件。
# 克隆仓库
git clone https://github.com/Underh0st/CPanel-Audit-Remediation-Tool.git

# 进入目录
cd CPanel-Audit-Remediation-Tool

# 安装依赖
pip3 install -r requirements.txt

# 运行脚本
python3 ART.py
📋 修复协议 该工具引导管理员完成专业的事件响应协议。
1.隔离:通过防火墙限制对管理端口(2082-2087)的访问。
2.修补:使用 /scripts/upcp --force 强制进行核心更新。
3.清理:物理清除 /var/cpanel/sessions/raw/ 以使被盗令牌失效。
4.威胁追踪:使用 find /home -mtime -1 -ls 定位持久化(后门)。
5.加固:启用 cPHulk 和多因素身份验证(MFA)。
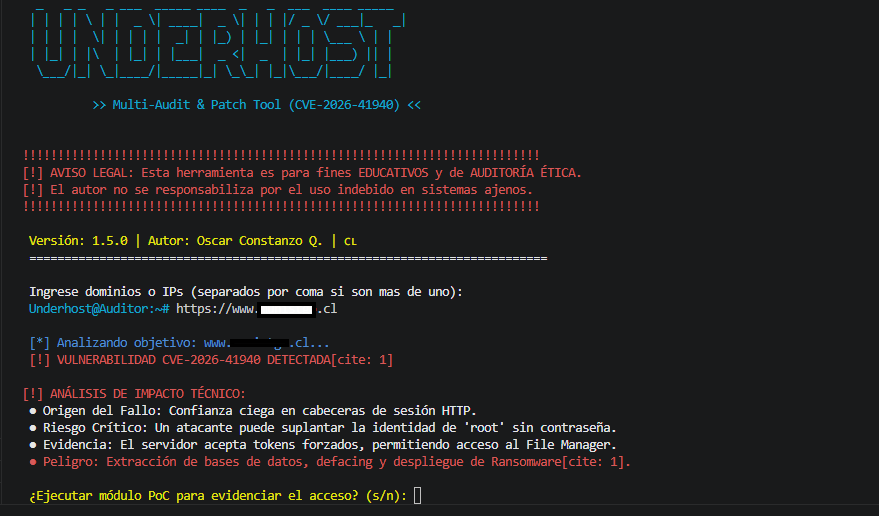 图 2:主动扫描模块成功识别 CVE-2026-41940 并生成风险评估。
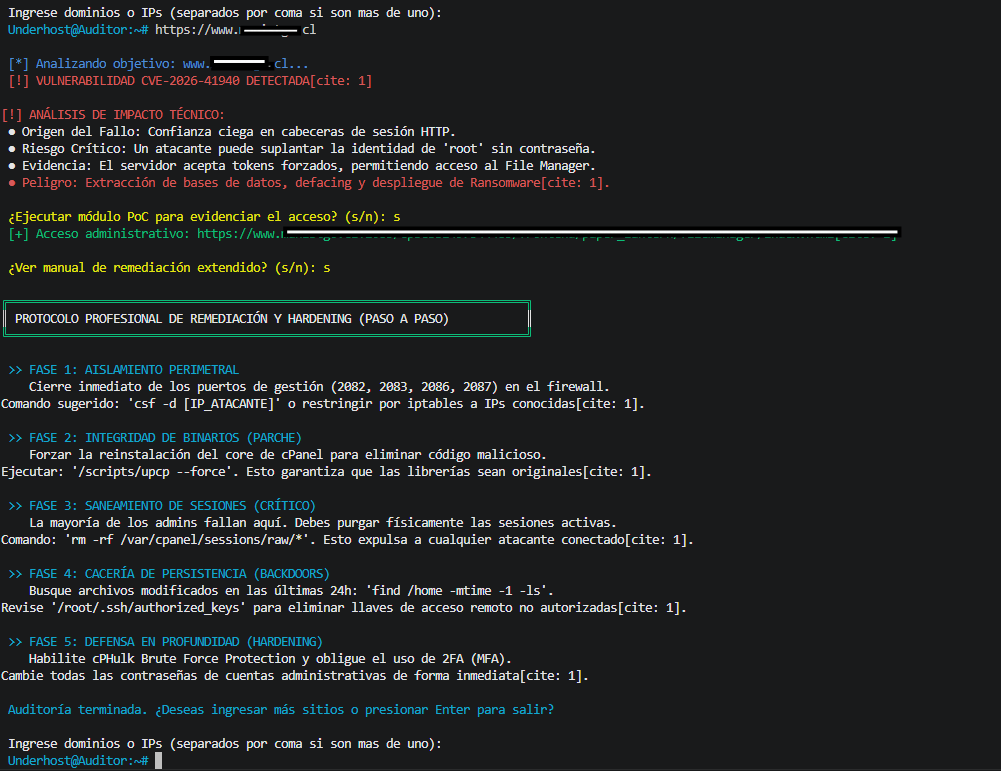 图 3:专业的 5 阶段事件响应手册,详细说明系统清理与加固。
作者 Oscar Constanzo Quezada.(Underhost)- 自 2010 年以来的进攻性黑客