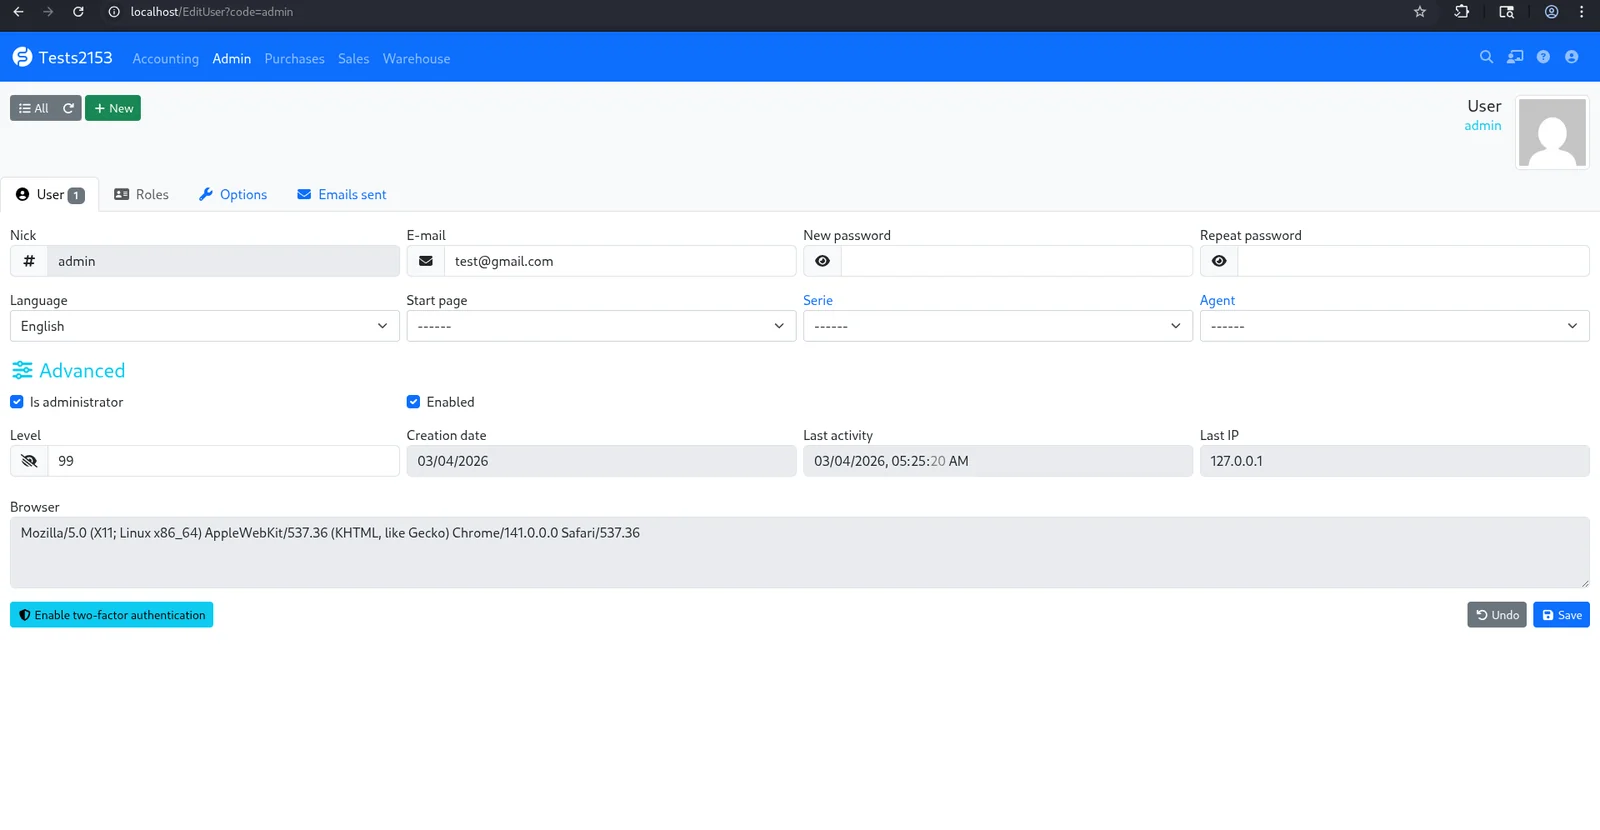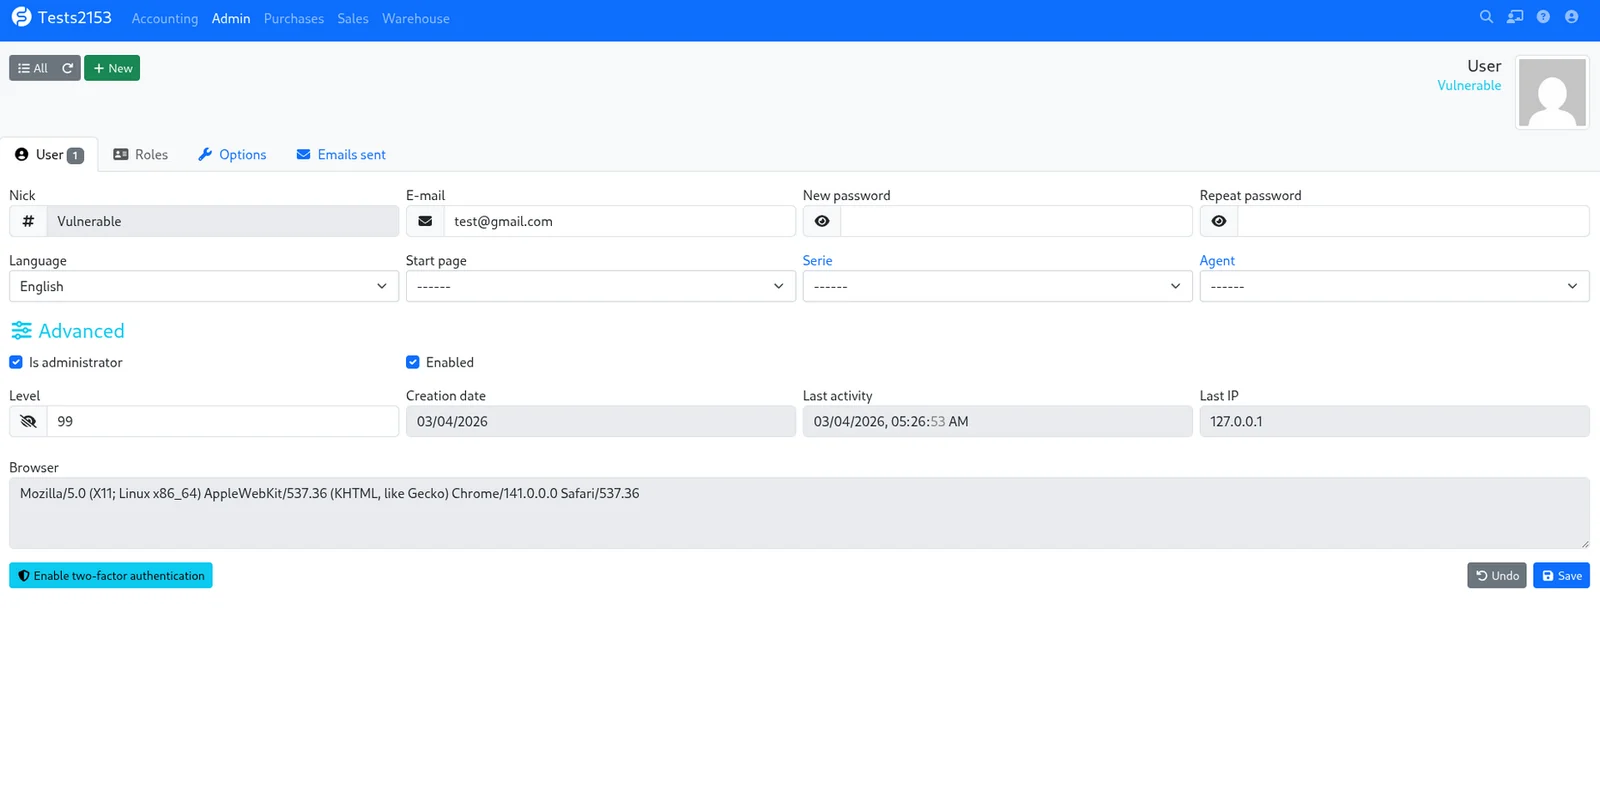

该应用程序在向 EditUser 控制器发送 POST 请求时,未能验证 nick 参数。尽管界面阻止了对此字段的编辑,但用户可以通过代理绕过此限制,从而重命名任何账户(包括管理员)。这导致了越权访问控制和潜在的审计日志损坏。
该漏洞存在于用户更新逻辑中。当向 /EditUser 发送 POST 请求时,后端处理 nick 表单数据参数时未检查:
nick: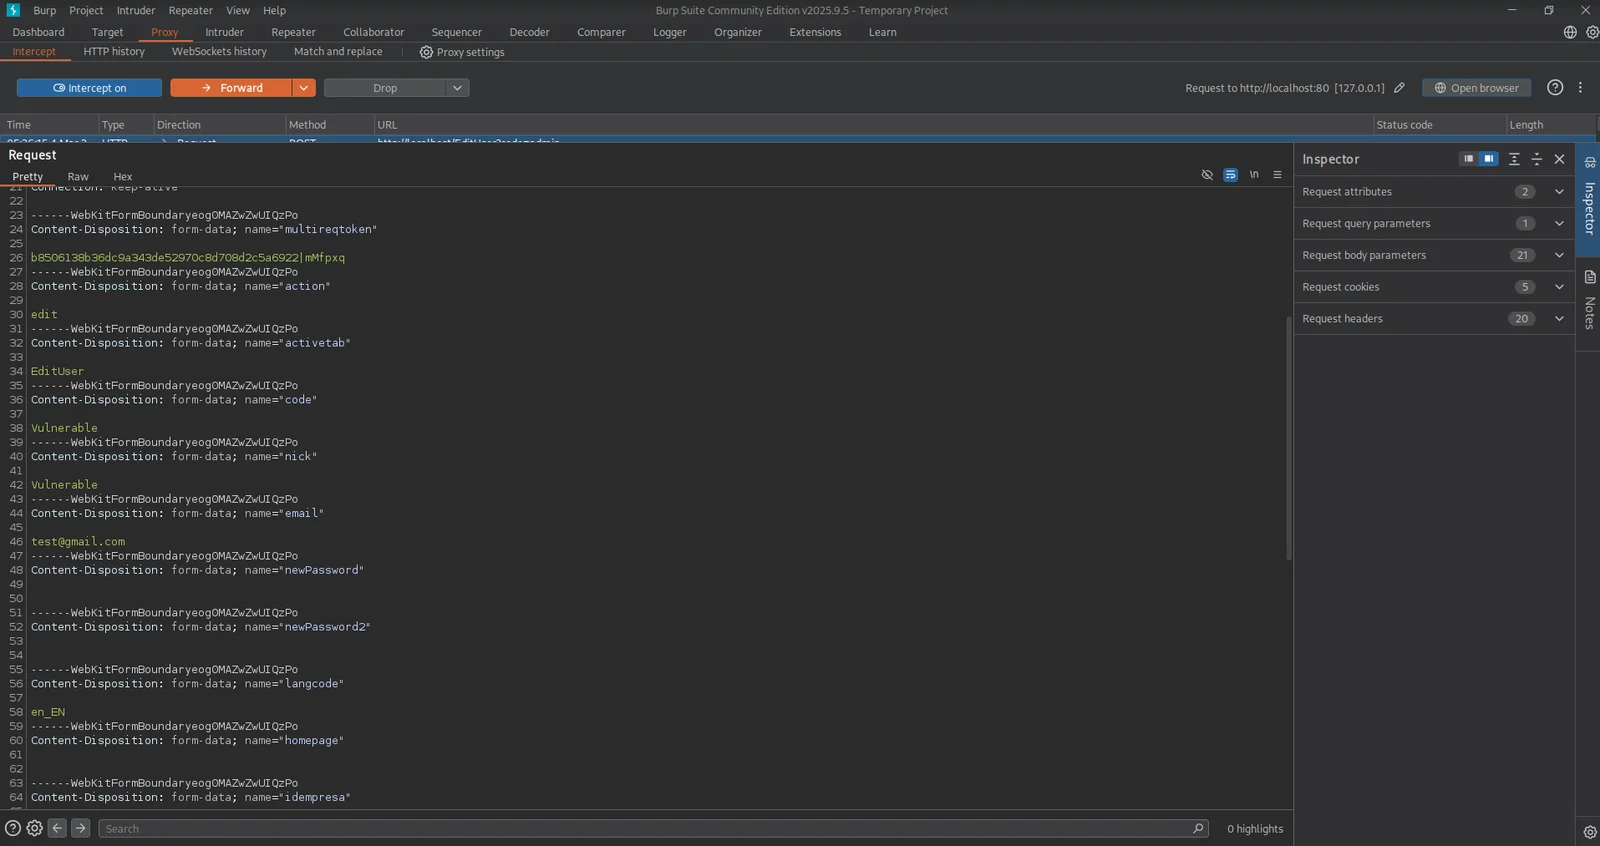
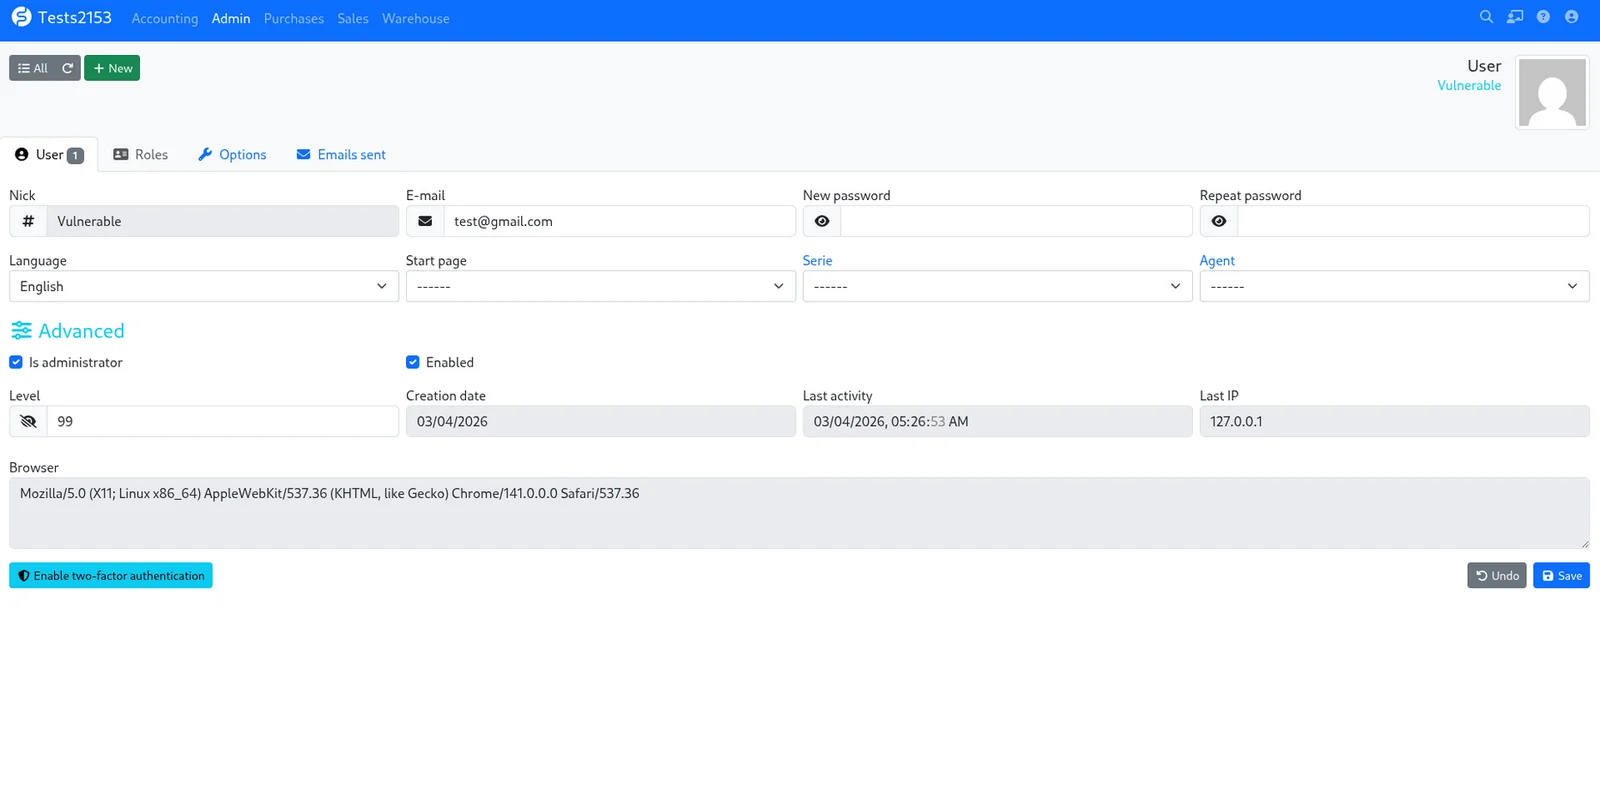
admin 的值为 Vulnerable(或任何其他字符串)结果:应用程序会将用户注销。使用用户名 Vulnerable + 原始密码重新登录。
攻击者可以有效破坏系统的审计追踪,执行恶意操作后重命名其账户以逃避检测或嫁祸其他用户。这种问责机制的失效助长了身份冒充,并带来数据损坏的风险,因为对原始用户名的内部引用将成为孤立引用,从而破坏多用户环境的整体完整性。