Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
ttyd — 通过网络共享你的终端 | Kitploit
工具/GitHubGitHub/tsl0922/ttyd
通用工具远程访问工具
GitHubtsl0922/ttyd

ttyd

通过网络共享你的终端

查看仓库网站
12.2k1.2k231个月前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

backend frontend GitHub Releases Docker Pulls Packaging status GitHub

ttyd - 通过网络共享你的终端

ttyd 是一个简单的命令行工具,用于通过网络共享终端。
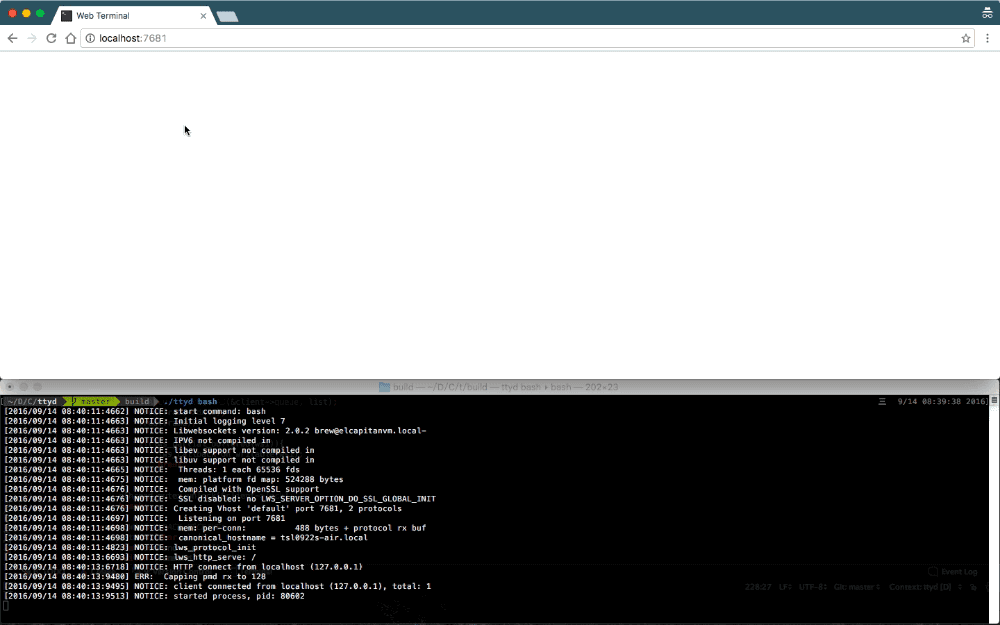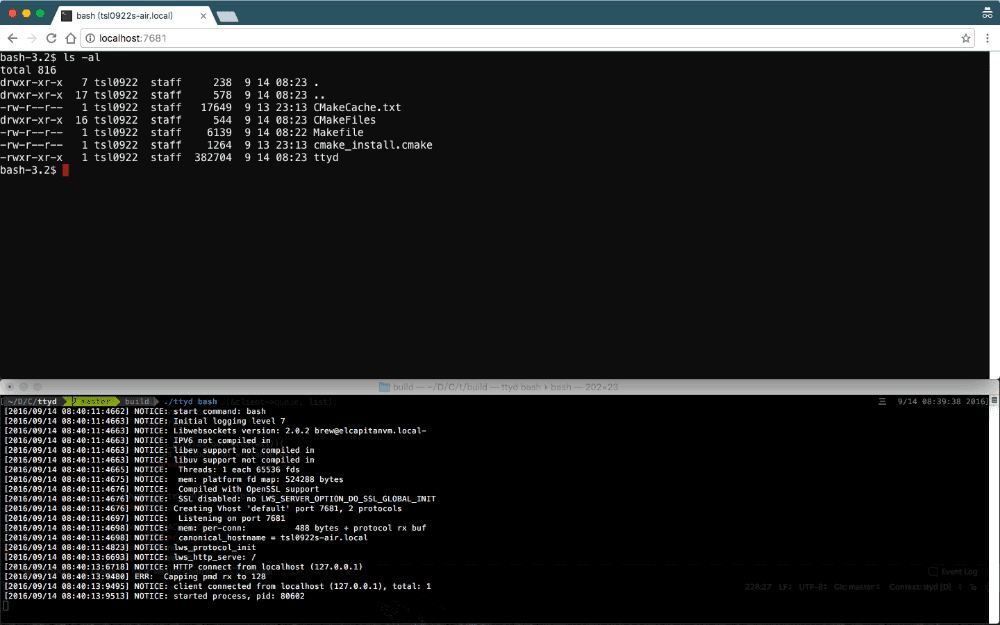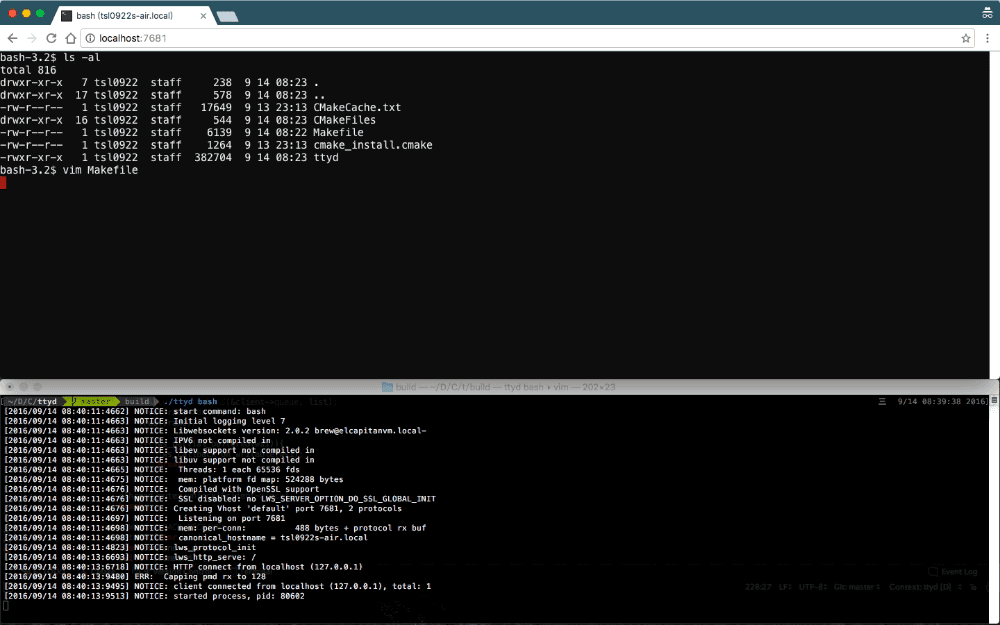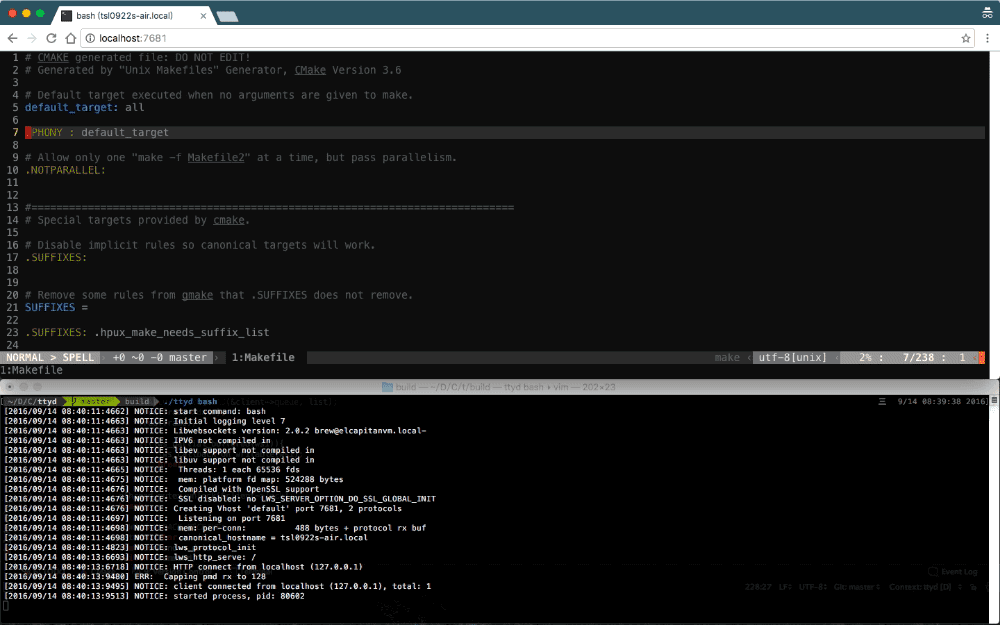
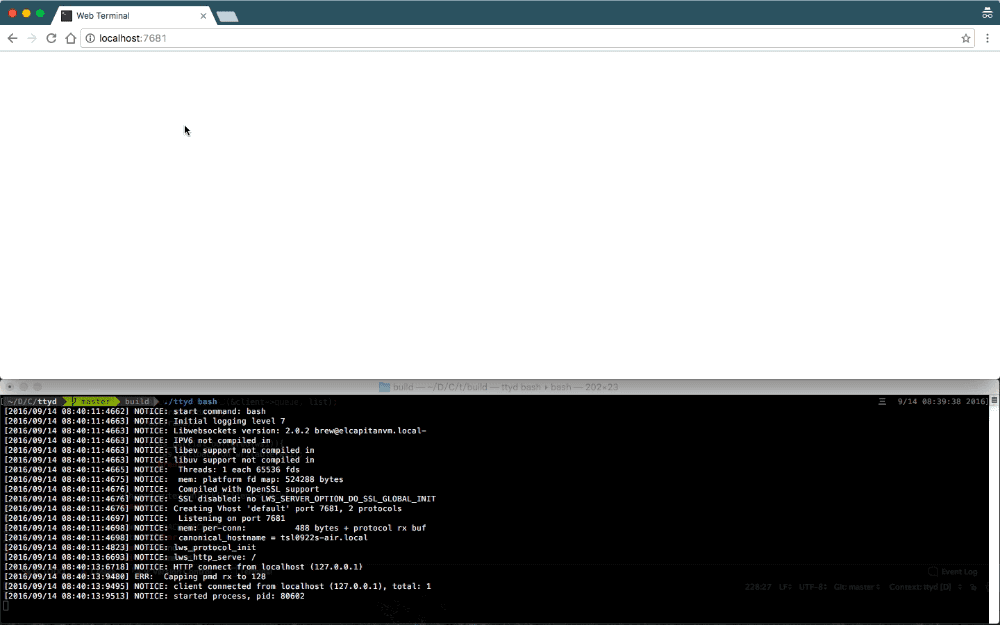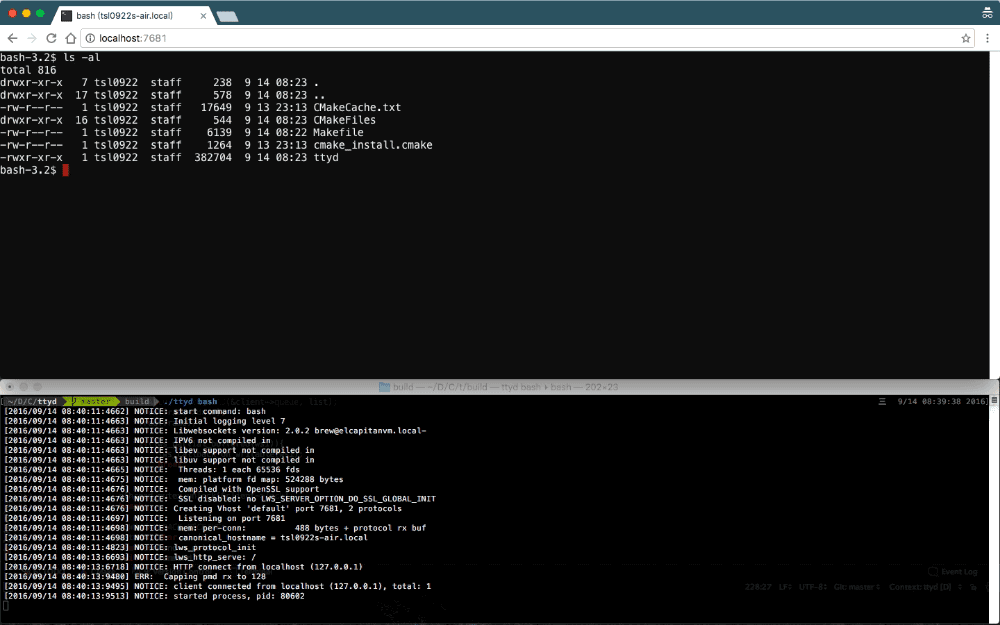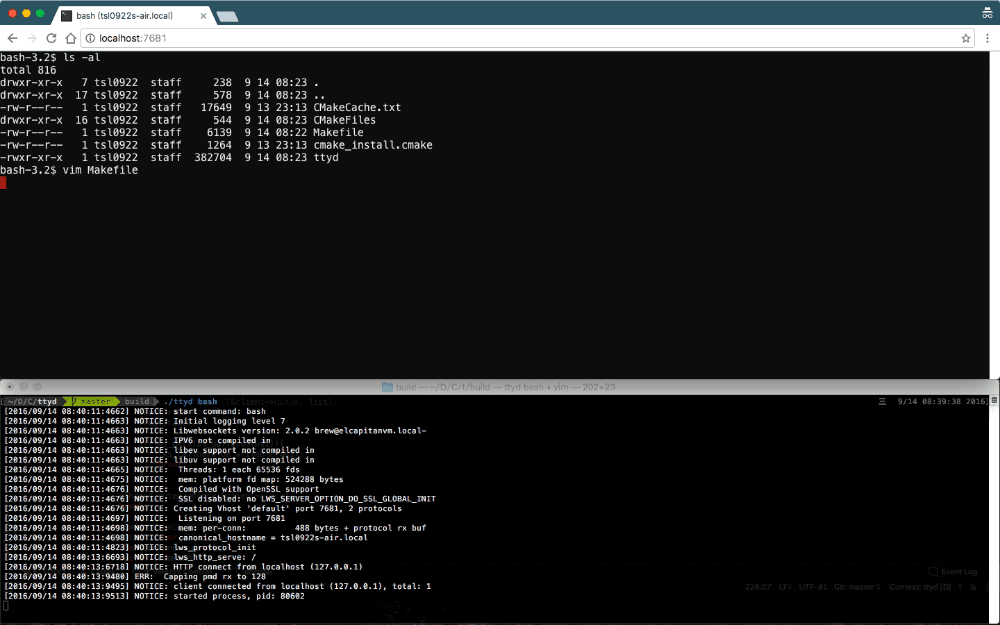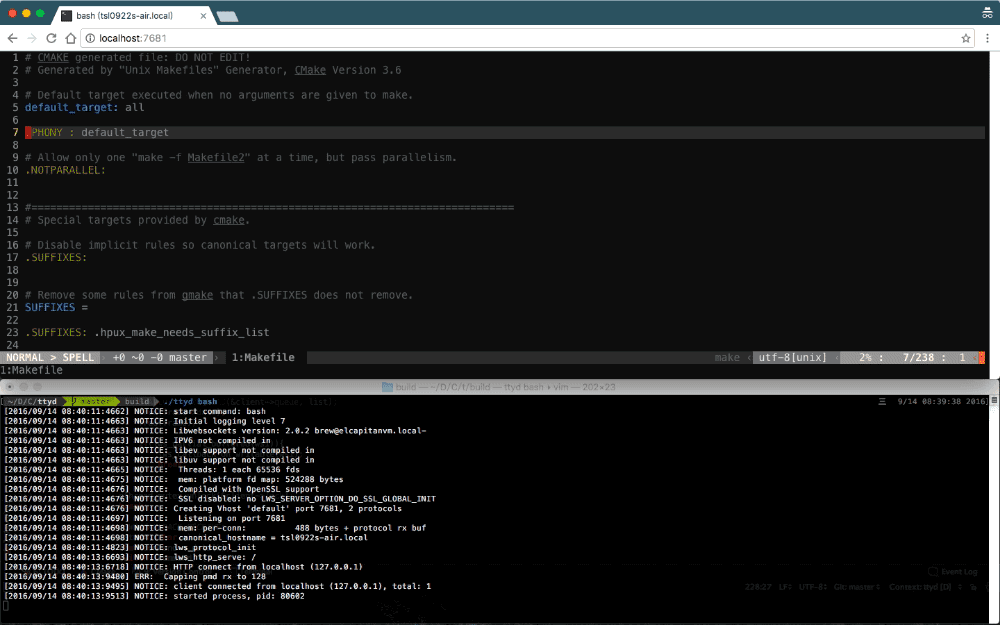
screenshot

特性

  • 基于 libuv 和 WebGL2 构建,速度极快
  • 功能完整的终端,支持 CJK 和 IME 输入法
  • 支持 ZMODEM (lrzsz) / trzsz 文件传输
  • 支持 Sixel 图像输出(img2sixel / lsix)
  • 基于 OpenSSL / Mbed TLS 的 SSL 支持
  • 运行任意自定义命令及选项
  • 支持基本身份验证及许多其他自定义选项
  • 跨平台:macOS、Linux、FreeBSD/OpenBSD、OpenWrt、Windows

安装

在 macOS 上安装

  • 使用 Homebrew 安装:brew install ttyd
  • 使用 MacPorts 安装:sudo port install ttyd

在 Linux 上安装

  • 在 Debian/Ubuntu 上安装:sudo apt install ttyd
  • 安装 snap:sudo snap install ttyd --classic
  • 在 OpenWrt 上安装:opkg install ttyd
  • 在 Gentoo 上安装:克隆这个仓库并按照这里的说明操作。
  • 使用 Homebrew 安装:brew install ttyd
  • 预编译的静态二进制:从发布页面下载

在 Windows 上安装

  • 二进制版本(推荐):从发布页面下载
  • 使用 WinGet 安装:winget install tsl0922.ttyd
  • 使用 Scoop 安装:scoop install ttyd
  • 在 Windows 上编译

用法

命令行选项

用法:
    ttyd [选项] <命令> [<参数...>]

选项:
    -p, --port              监听端口(默认:7681,使用 `0` 表示随机端口)
    -i, --interface         绑定的网络接口(例如:eth0),或 UNIX 域套接字路径(例如:/var/run/ttyd.sock)
    -U, --socket-owner      UNIX 域套接字文件的所有者用户(格式:user:group),启用时生效
    -c, --credential        基本身份验证的凭据(格式:username:password)
    -H, --auth-header       用于认证代理的 HTTP 头名称,配置 ttyd 让 HTTP 反向代理处理认证
    -u, --uid               运行时的用户 ID
    -g, --gid               运行时的组 ID
    -s, --signal            退出时发送给命令的信号(默认:1,SIGHUP)
    -w, --cwd               为子程序设置的工作目录
    -a, --url-arg           允许客户端在 URL 中传递命令行参数(例如:http://localhost:7681?arg=foo&arg=bar)
    -W, --writable          允许客户端写入 TTY(默认只读)
    -t, --client-option     向客户端发送选项(格式:key=value),可重复添加更多选项
    -T, --terminal-type     报告的终端类型,默认:xterm-256color
    -O, --check-origin      不允许来自不同源头的 WebSocket 连接
    -m, --max-clients       最大支持客户端数(默认:0,无限制)
    -o, --once              仅接受一个客户端,断开连接后退出
    -q, --exit-no-conn      所有客户端断开连接后退出
    -B, --browser           使用默认系统浏览器打开终端
    -I, --index             自定义 index.html 路径
    -b, --base-path         来自反向代理的请求预期基础路径(例如:/mounted/here,最大长度:128)
    -P, --ping-interval     WebSocket ping 间隔(秒)(默认:5)
    -6, --ipv6              启用 IPv6 支持
    -S, --ssl               启用 SSL
    -C, --ssl-cert          SSL 证书文件路径
    -K, --ssl-key           SSL 密钥文件路径
    -A, --ssl-ca            用于客户端证书验证的 SSL CA 文件路径
    -d, --debug             设置日志级别(默认:7)
    -v, --version           打印版本并退出
    -h, --help              打印此帮助信息并退出

阅读维基上的示例用法。

浏览器支持

现代浏览器,请参阅浏览器支持。

替代方案

  • Wetty:基于 Node 的 Web 终端(SSH/登录)
  • GoTTY:基于 Go 的 Web 终端
下载工具